❌

Visualização normal

Antes de ontemBlog oficial da Kaspersky
  • ✇Blog oficial da Kaspersky
  • Como desinstalar completamente aplicativos no Mac e liberar espaço de armazenamento Kaspersky Team
    De tempos em tempos, é preciso fazer uma arrumação, e isso vale tanto para seus dispositivos quanto para armários e gavetas. Mas uma limpeza digital pode ser mais complicada do que organizar um armário bagunçado, especialmente no macOS. Livrar-se de fotos e arquivos antigos é bastante simples, mas remover completamente um aplicativo do macOS é outra história. Você poderia imaginar que arrastar um aplicativo indesejado para a Lixeira resolveria o problema, mas, na prática, ele pode deixar para tr
     

Como desinstalar completamente aplicativos no Mac e liberar espaço de armazenamento

22 de Setembro de 2026, 07:48

De tempos em tempos, é preciso fazer uma arrumação, e isso vale tanto para seus dispositivos quanto para armários e gavetas. Mas uma limpeza digital pode ser mais complicada do que organizar um armário bagunçado, especialmente no macOS.

Livrar-se de fotos e arquivos antigos é bastante simples, mas remover completamente um aplicativo do macOS é outra história. Você poderia imaginar que arrastar um aplicativo indesejado para a Lixeira resolveria o problema, mas, na prática, ele pode deixar para trás arquivos de configurações, cache, logs, arquivos auxiliares e outros resíduos relacionados. Com o tempo, todos esses resíduos se acumulam e consomem espaço de armazenamento.

Para facilitar esse tipo de limpeza, o Kaspersky para macOS agora inclui um recurso chamado App Cleaner. Ele remove aplicativos junto com todos os arquivos relacionados e também consegue localizar resíduos de aplicativos que você excluiu anteriormente. Neste post, explicamos de onde vêm esses arquivos residuais, mostramos como usar o App Cleaner e esclarecemos por que instalar a primeira ferramenta de limpeza para Mac que você encontrar na Internet não é uma boa ideia.

Por que aplicativos excluídos deixam rastros no Mac

Entre os produtos Apple, o macOS funciona de maneiras um tanto peculiares. Mais cedo ou mais tarde, todo usuário de longa data se depara com essas particularidades, embora isso não nos impeça de continuar adorando o sistema. Com os aplicativos não é diferente: a forma como o macOS lida com eles é mais complexa do que parece.

A maioria das pessoas imagina um aplicativo no macOS como um único item específico. Pense no Photoshop: é aquele ícone conhecido com as letras Ps, na pasta Aplicativos do Finder, pronto para ser iniciado com um clique. Nos bastidores, porém, a estrutura é mais complexa. O que parece ser um único item no Finder é, na verdade, um pacote de aplicativo: uma pasta que contém o próprio programa e tudo de que ele precisa para funcionar.

Mas isso ainda é apenas parte da história. Enquanto está em execução, o Photoshop, como qualquer aplicativo, cria e usa dados armazenados fora desse pacote. Parte deles são dados de segundo plano, como cache, configurações e documentos do usuário. Outra parte corresponde ao seu próprio trabalho, como arquivos PSD. Essa distinção é importante: se você exclui o Photoshop, não espera que seus arquivos PSD desapareçam junto com ele.

Além disso, a Adobe não instala apenas o Photoshop ou o Acrobat: ela também implementa um conjunto de aplicativos comuns e serviços em segundo plano junto com eles. Arrastar o ícone Ps para a Lixeira não remove esses componentes, e o próprio desinstalador da Adobe também não.

Esses arquivos em segundo plano e serviços auxiliares podem continuar no disco depois que você exclui o aplicativo que os originou. Pior ainda, se você usar o Assistente de Migração para passar para um novo Mac, todo esse peso morto será copiado automaticamente. Assim, é perfeitamente possível nunca ter instalado um único aplicativo da Adobe ou da Microsoft no Mac atual e, ainda assim, carregar megabytes ou até gigabytes de arquivos inúteis associados a eles.

Localizar esses arquivos por conta própria não é fácil, principalmente porque a maioria das pessoas nem sabe que eles existem. Mesmo que você desconfie de que algo esteja escondido no disco, provavelmente não saberá onde procurar nem como os arquivos se chamam. Para complicar ainda mais, os nomes dos arquivos raramente deixam claro a qual aplicativo pertencem.
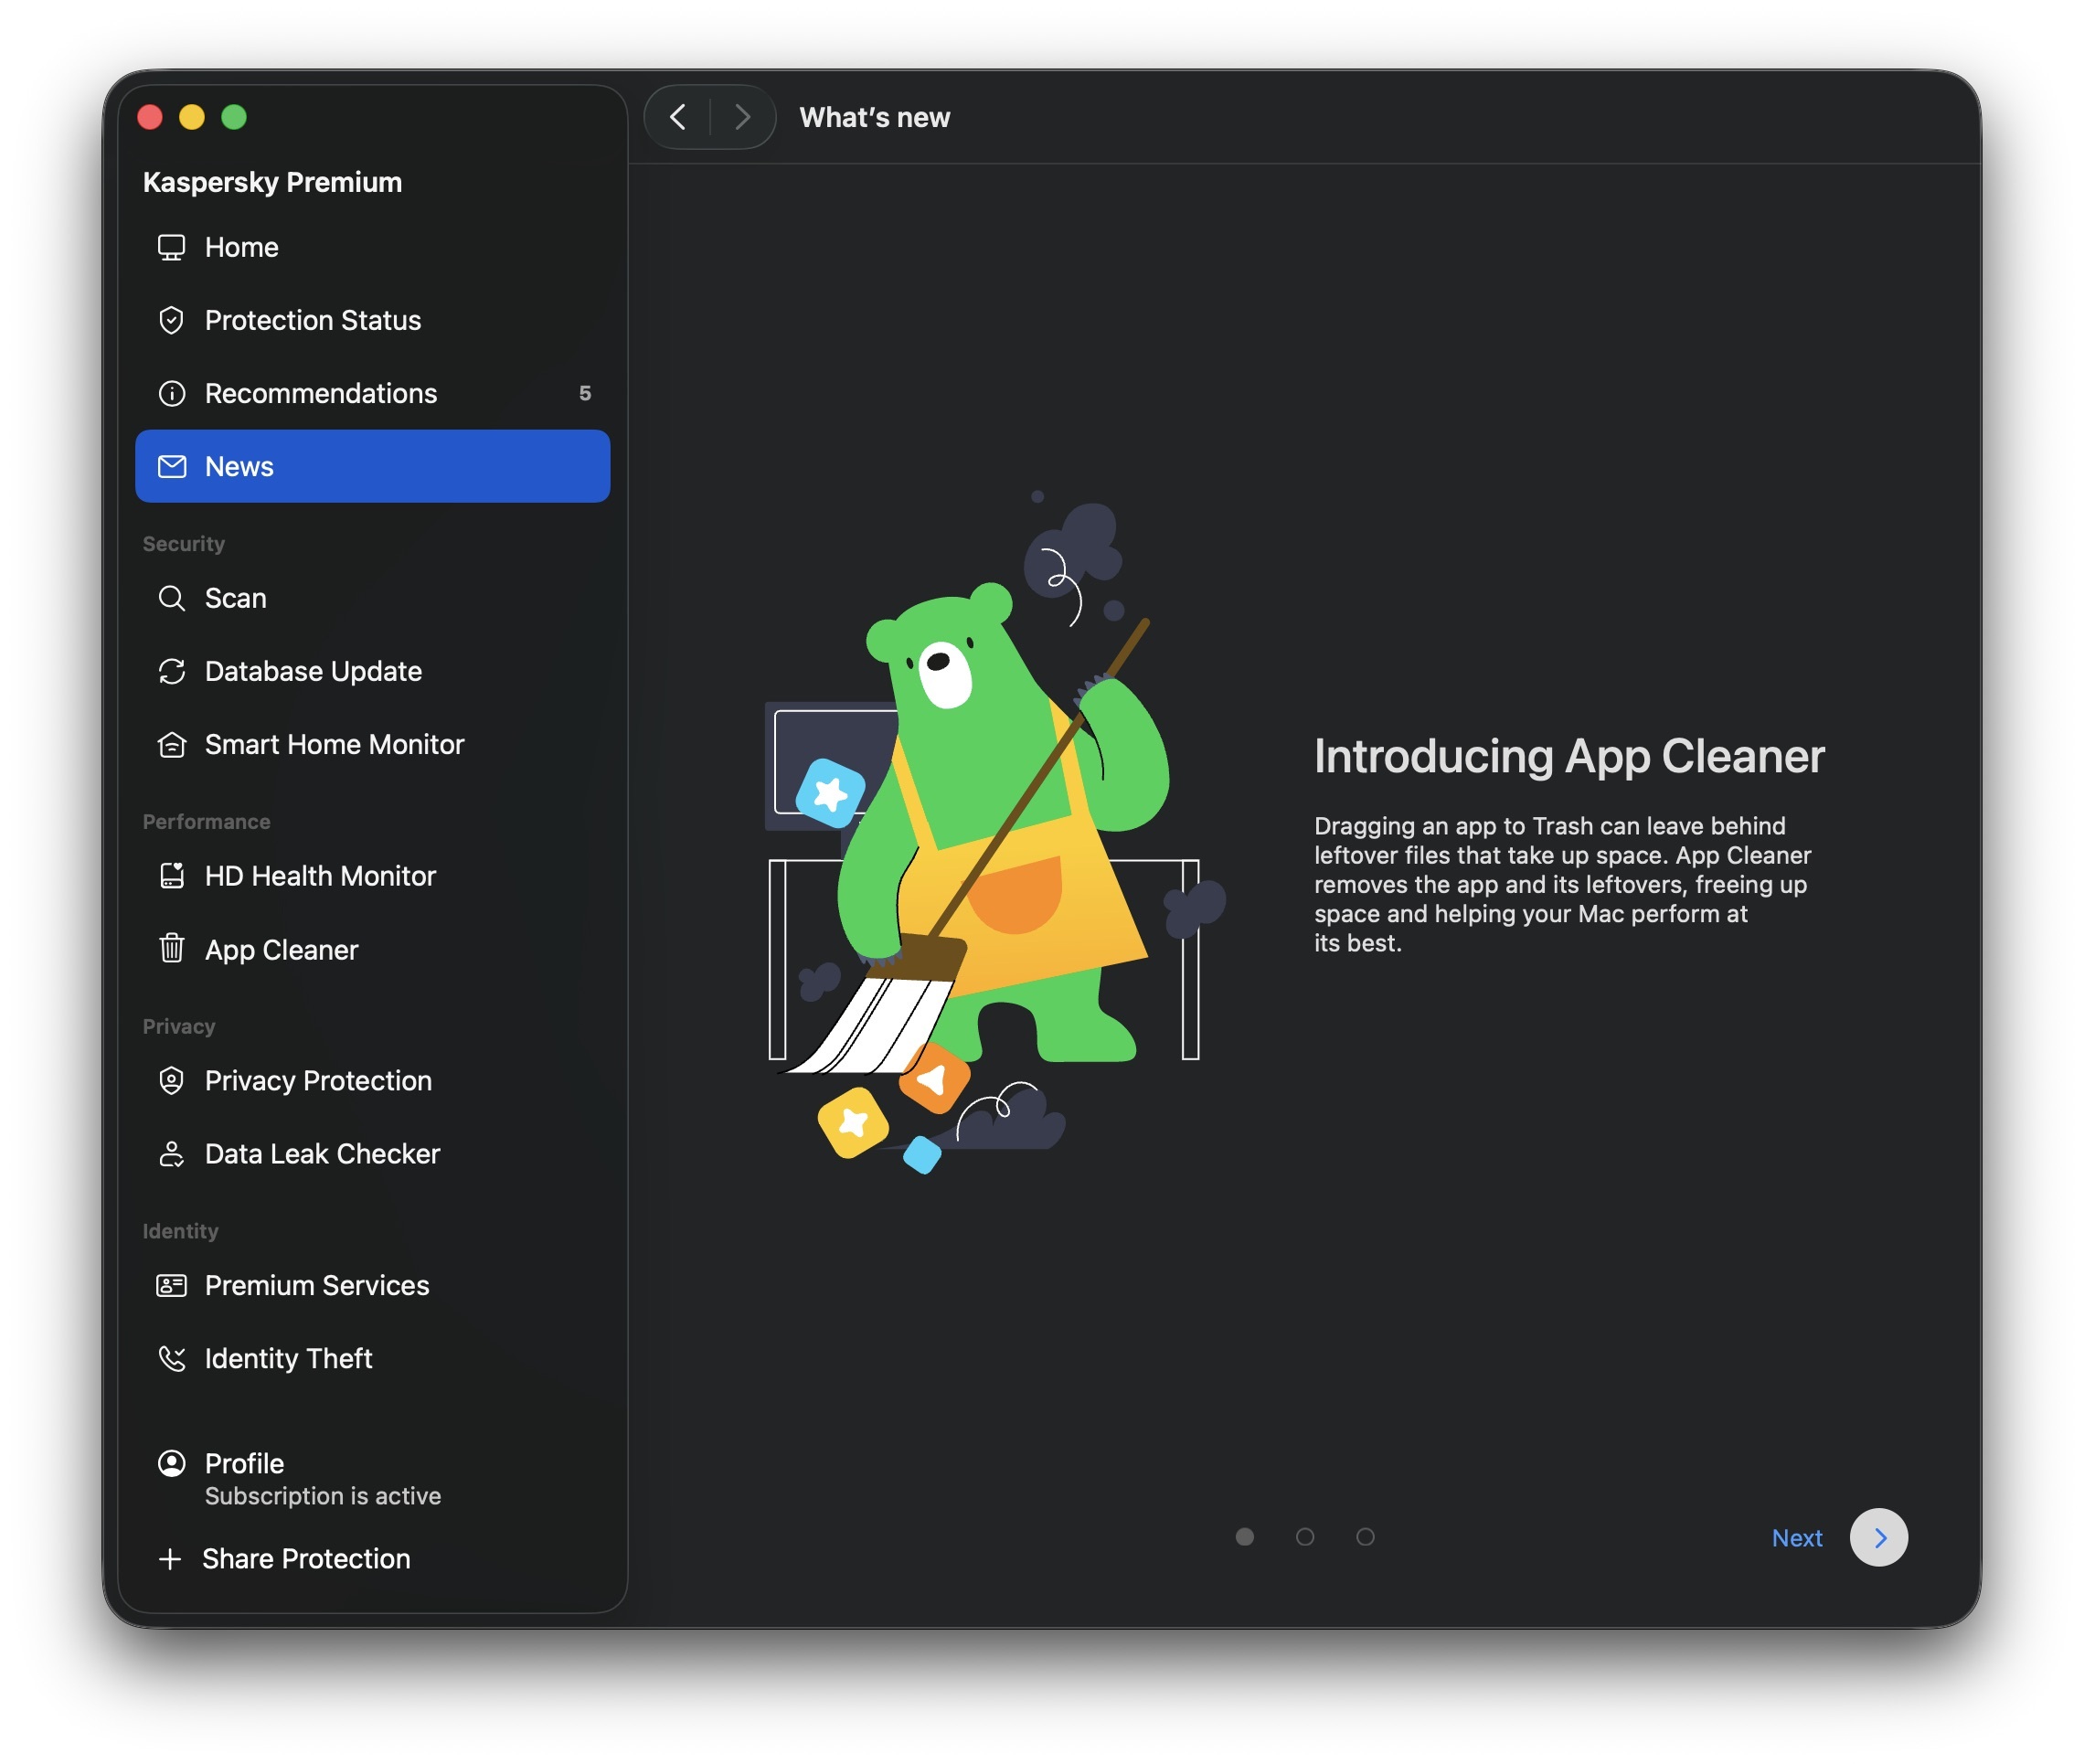
O App Cleaner chegou ao Kaspersky Premium for macOS

O novo recurso App Cleaner ajuda a remover aplicativos junto com os arquivos deixados por eles.

A maioria desses arquivos em segundo plano fica armazenada em pastas específicas do macOS. Uma das principais é a Biblioteca, que contém pastas como Application Support (dados de aplicativos) e Caches (arquivos temporários). Mas não é tão fácil acessar a Biblioteca. Desde o OS X 10.7, o Finder a mantém oculta por padrão. Para encontrá-la, abra o menu Ir no Finder enquanto mantém pressionada a tecla Option. Só então a Biblioteca será exibida.

Mesmo que você esteja disposto a explorar a Biblioteca, ainda terá de descobrir por conta própria quais dos muitos arquivos pertencem a quais aplicativos e quais podem ser excluídos com segurança. Felizmente, você não precisa fazer isso manualmente, pois é exatamente disso que o App Cleaner cuida.

Como o App Cleaner localiza e remove aplicativos sem deixar rastros

O App Cleaner não remove apenas o aplicativo. Também localiza todos os arquivos relacionados a ele. Para isso, identifica automaticamente quais arquivos pertencem a cada aplicativo, principalmente por meio do identificador exclusivo do aplicativo (bundle ID) e dos locais de arquivo mais comuns. Isso permite eliminar os resíduos de um aplicativo mesmo quando eles estão espalhados por diferentes pastas do macOS.

Vale lembrar que uma limpeza completa como essa também remove os dados salvos do aplicativo. Portanto, se você o reinstalar mais tarde, precisará configurar tudo novamente, por exemplo, restaurar extensões do navegador, e também poderá perder arquivos de jogos salvos. Dito isso, o App Cleaner nunca mexe nos seus próprios arquivos. Se você excluir o Photoshop com ele, os arquivos residuais desaparecerão, enquanto seus arquivos PSD permanecerão exatamente onde estão.

Não é possível remover os arquivos adicionais separadamente do próprio aplicativo. O App Cleaner oferece a opção de excluir tudo junto, como um único conjunto. Mas, se você já tiver excluído um aplicativo da maneira convencional e os dados dele tiverem permanecido no sistema, o App Cleaner também poderá localizá-los e removê-los.

Se você excluir acidentalmente algo de que precisava, não se preocupe. O App Cleaner primeiro move tudo para a Lixeira, em vez de excluir definitivamente. Enquanto a Lixeira não for esvaziada, você poderá restaurar os arquivos a partir dela. E, se não tiver fechado o App Cleaner desde a exclusão, poderá restaurá-los diretamente pelo aplicativo. Os arquivos só desaparecem de vez quando a Lixeira é esvaziada. Mais adiante, mostraremos como desfazer uma exclusão acidental.

Como remover um aplicativo com o Kaspersky App Cleaner: guia passo a passo

Agora vamos colocar isso em prática. Para usar o App Cleaner, abra o Kaspersky para macOS e acesse a seção App Cleaner. Você a encontrará na tela principal do aplicativo, em um bloco próprio do App Cleaner, ou em Desempenho, no menu à esquerda.
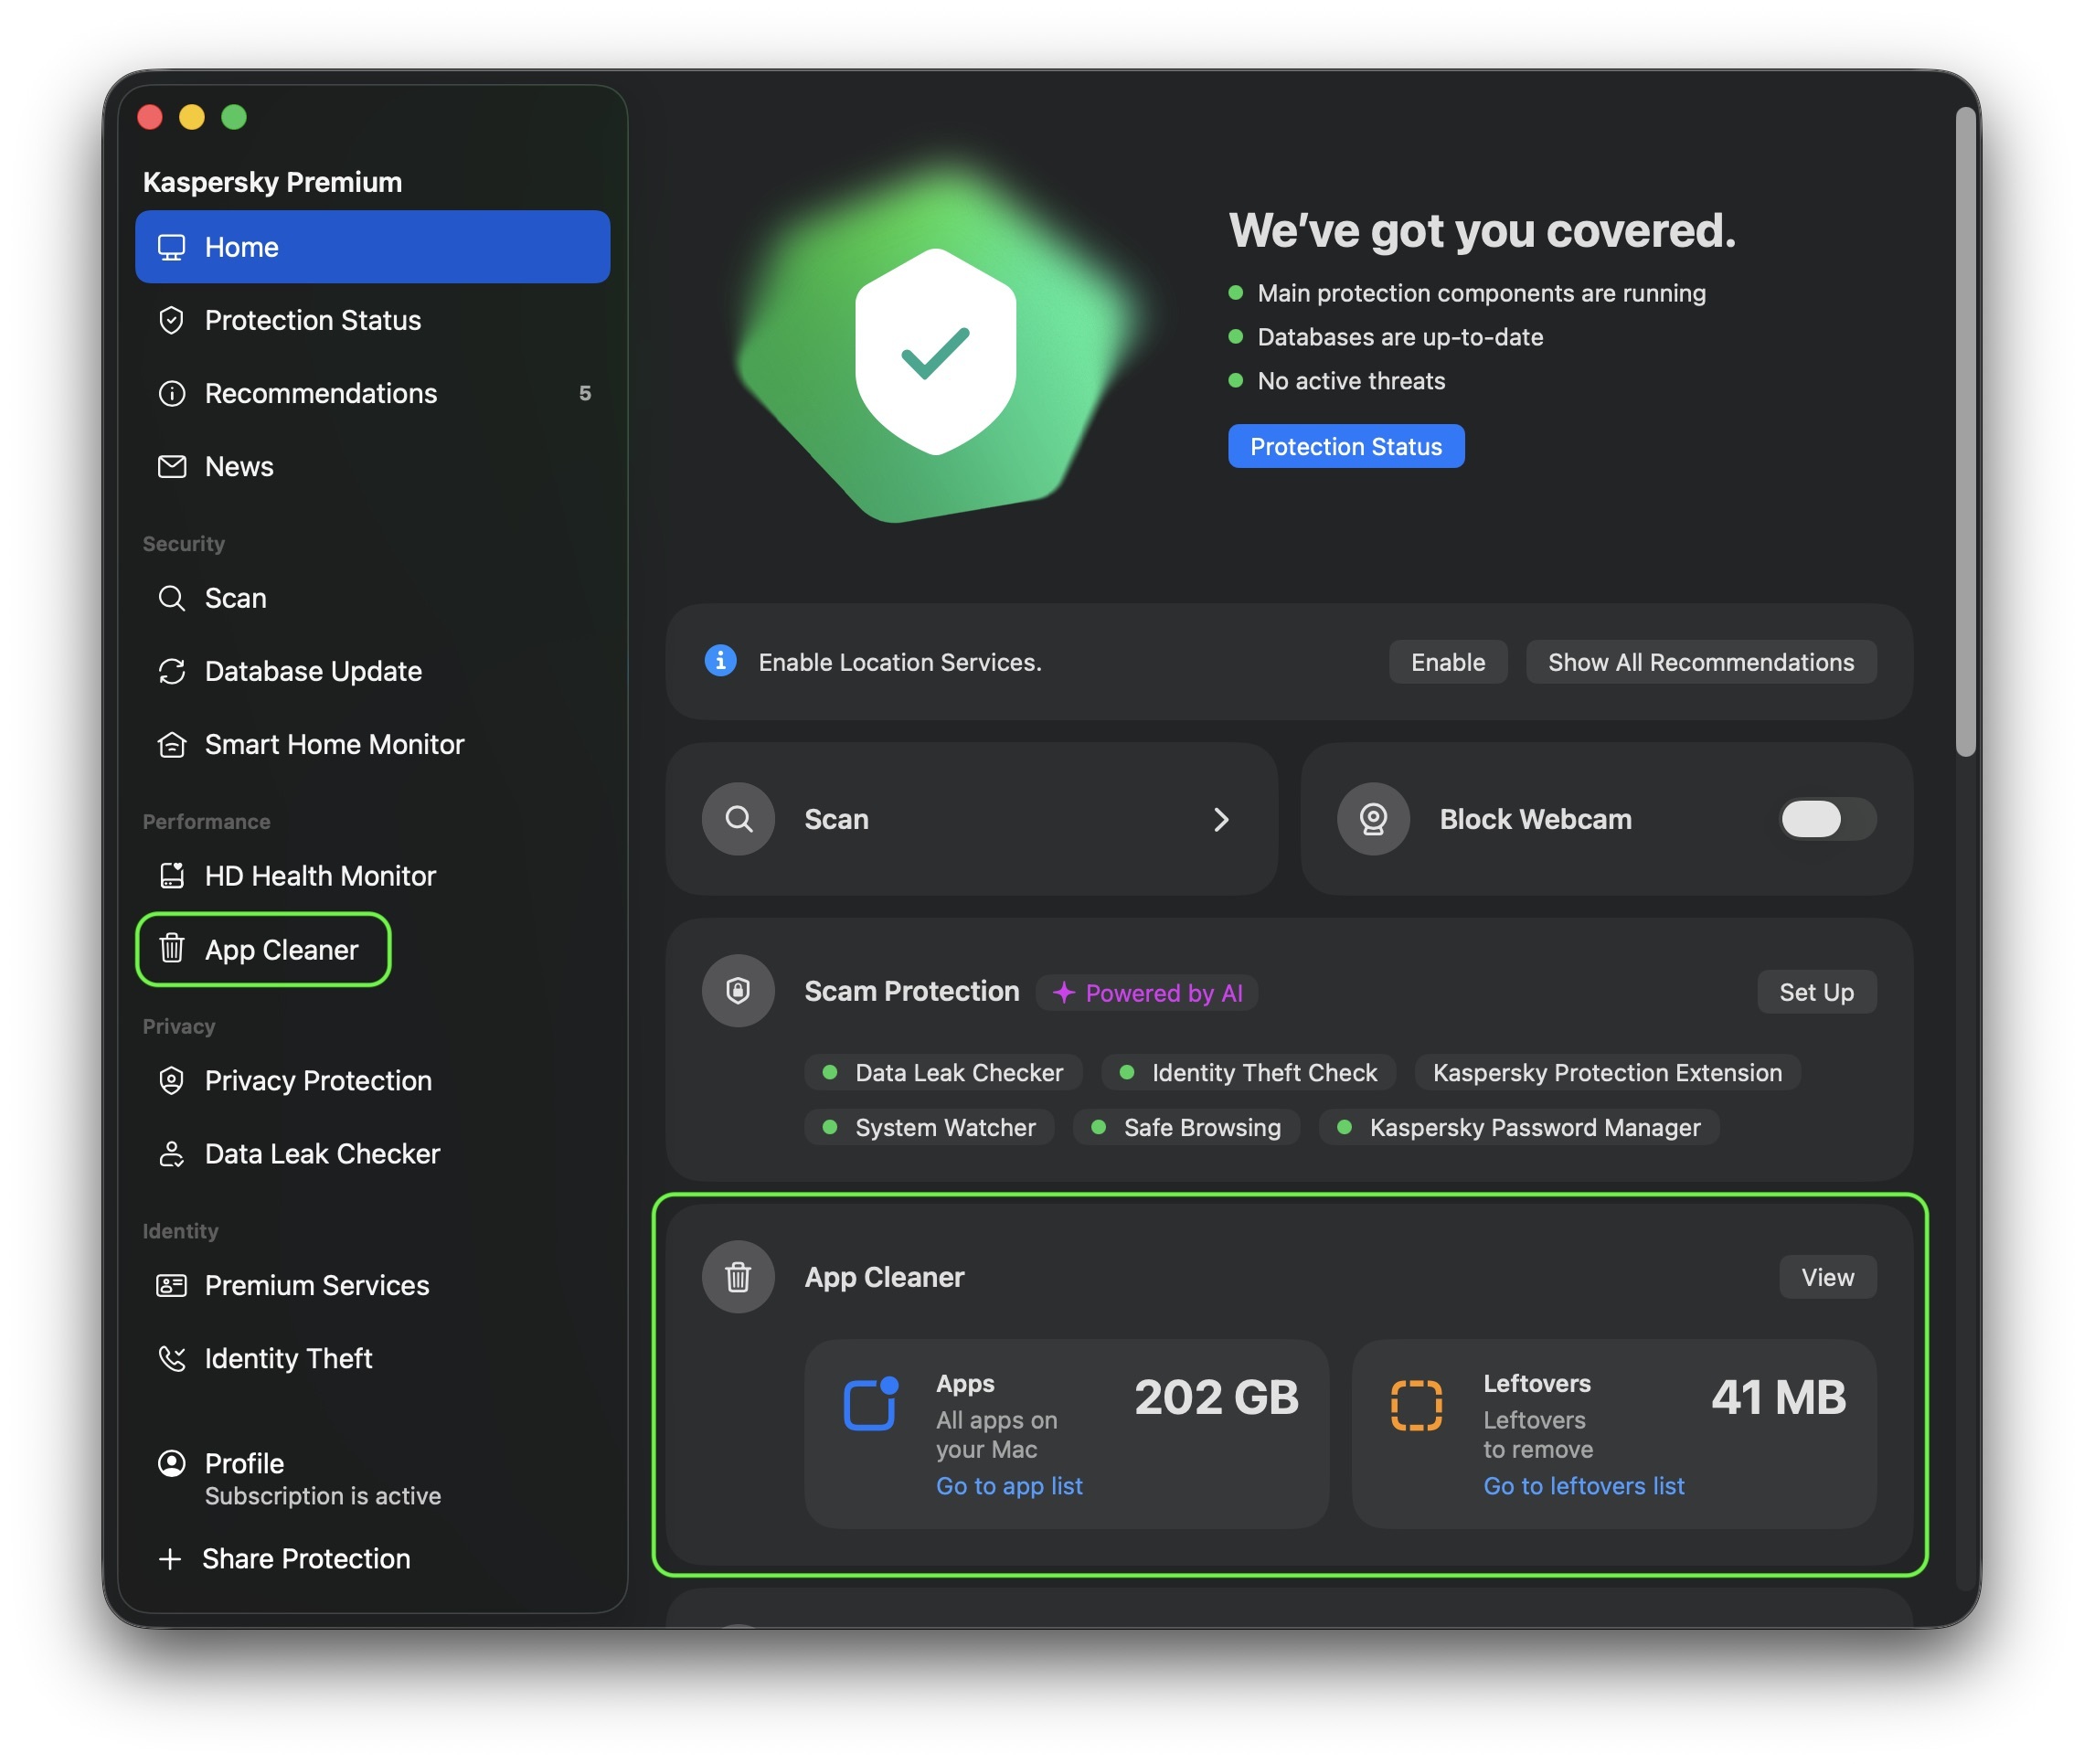
Onde encontrar o App Cleaner no Kaspersky Premium

Pode-se abrir o App Cleaner na tela principal do Kaspersky for macOS ou pela seção Desempenho, no menu à esquerda.

Na guia Aplicativos, você pode ver todos os aplicativos instalados no Mac. Selecione os aplicativos de que não precisa mais, clique em Remover e confirme sua escolha para excluí-los junto com todos os arquivos relacionados. Os arquivos excluídos são movidos para a Lixeira, de onde podem ser restaurados, se necessário. Pronto para se despedir deles de vez? Basta esvaziar a Lixeira.

Antes de remover qualquer item, o App Cleaner mostra não apenas o aplicativo, mas também todos os arquivos associados que serão excluídos com ele, além do espaço ocupado por cada um e do local onde estão armazenados. Assim, você sabe exatamente o que será eliminado antes de confirmar a ação.
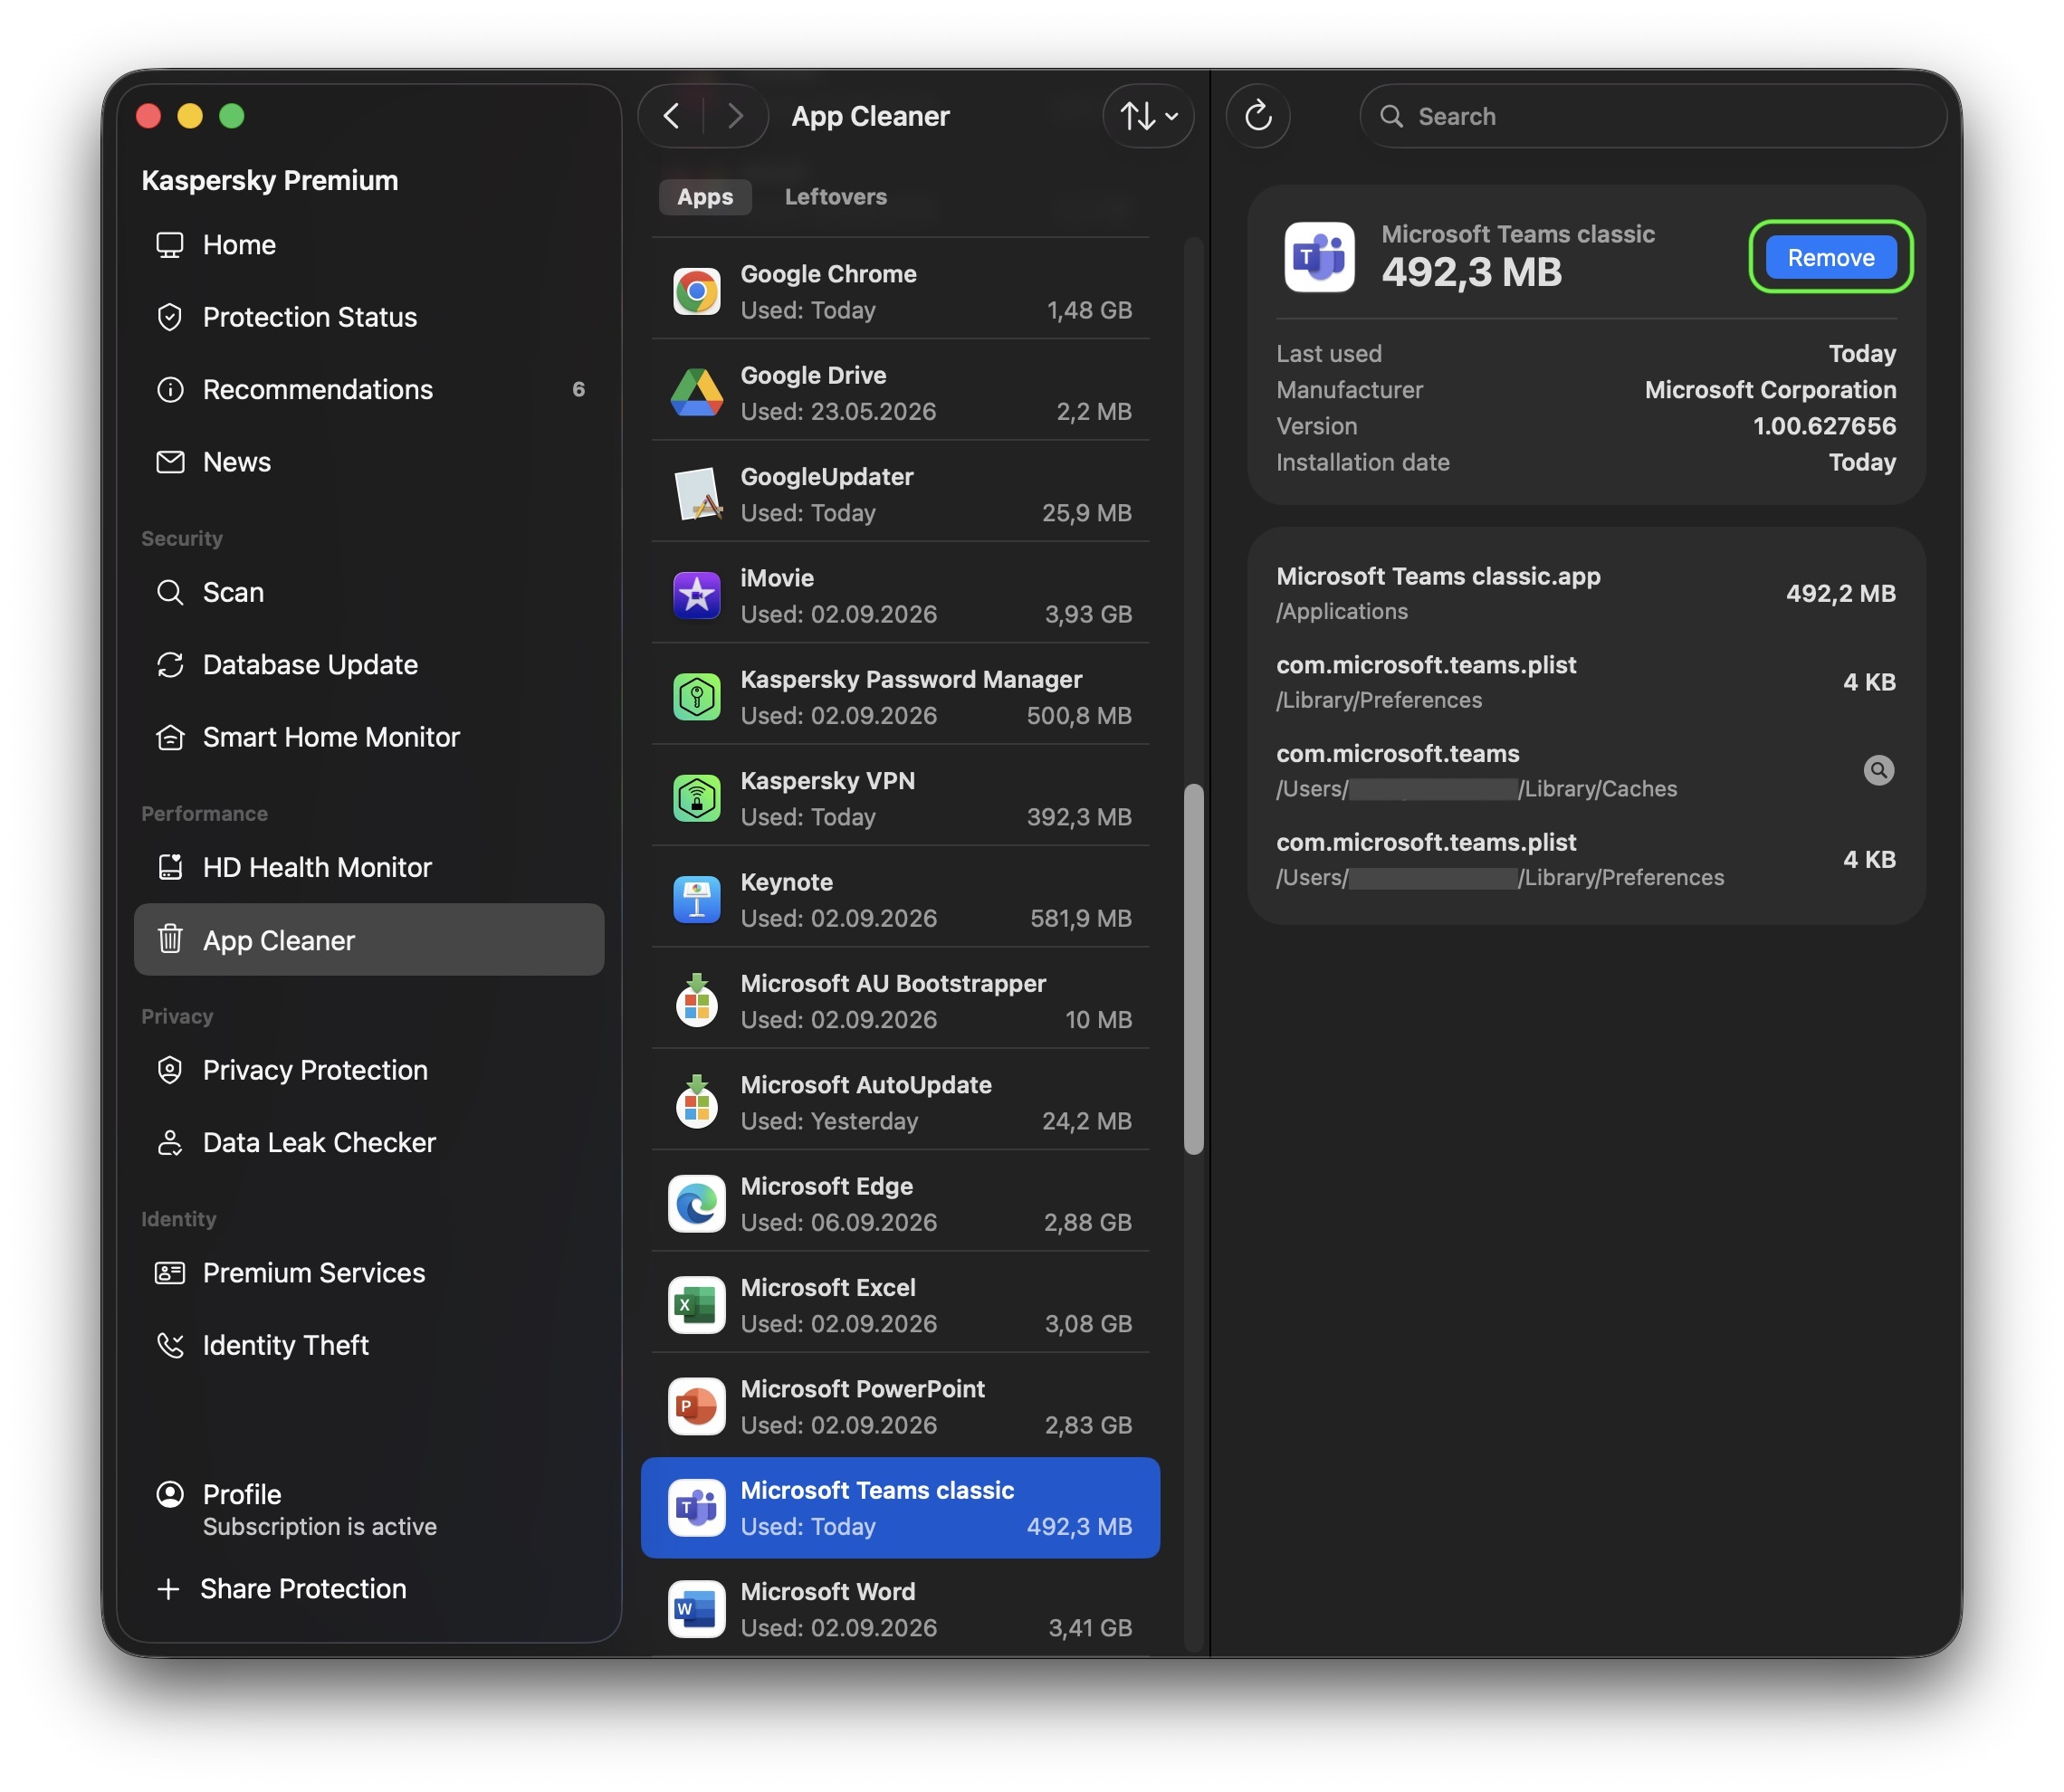
Como remover um aplicativo usando o App Cleaner

Selecione o aplicativo que deseja remover na guia Aplicativos e clique em Remover. O App Cleaner o excluirá juntamente com seus arquivos relacionados

O App Cleaner também ajuda a encontrar e excluir cópias duplicadas de aplicativos, seja porque foram copiadas por engano ou porque o mesmo aplicativo foi instalado de diferentes fontes. Para liberar espaço, é possível remover todas as cópias duplicadas de uma só vez ou selecionar quais excluir.

O App Cleaner também consegue localizar resíduos de aplicativos que você excluiu anteriormente da maneira convencional, arrastando-os para a Lixeira. Esses itens aparecem em uma guia separada chamada Resíduos, onde é possível ver o que restou, quanto espaço ocupa e onde está armazenado. Para eliminá-los, clique em Remover e confirme clicando em Excluir. Como sempre, se mudar de ideia, você poderá restaurar esses arquivos pela Lixeira.
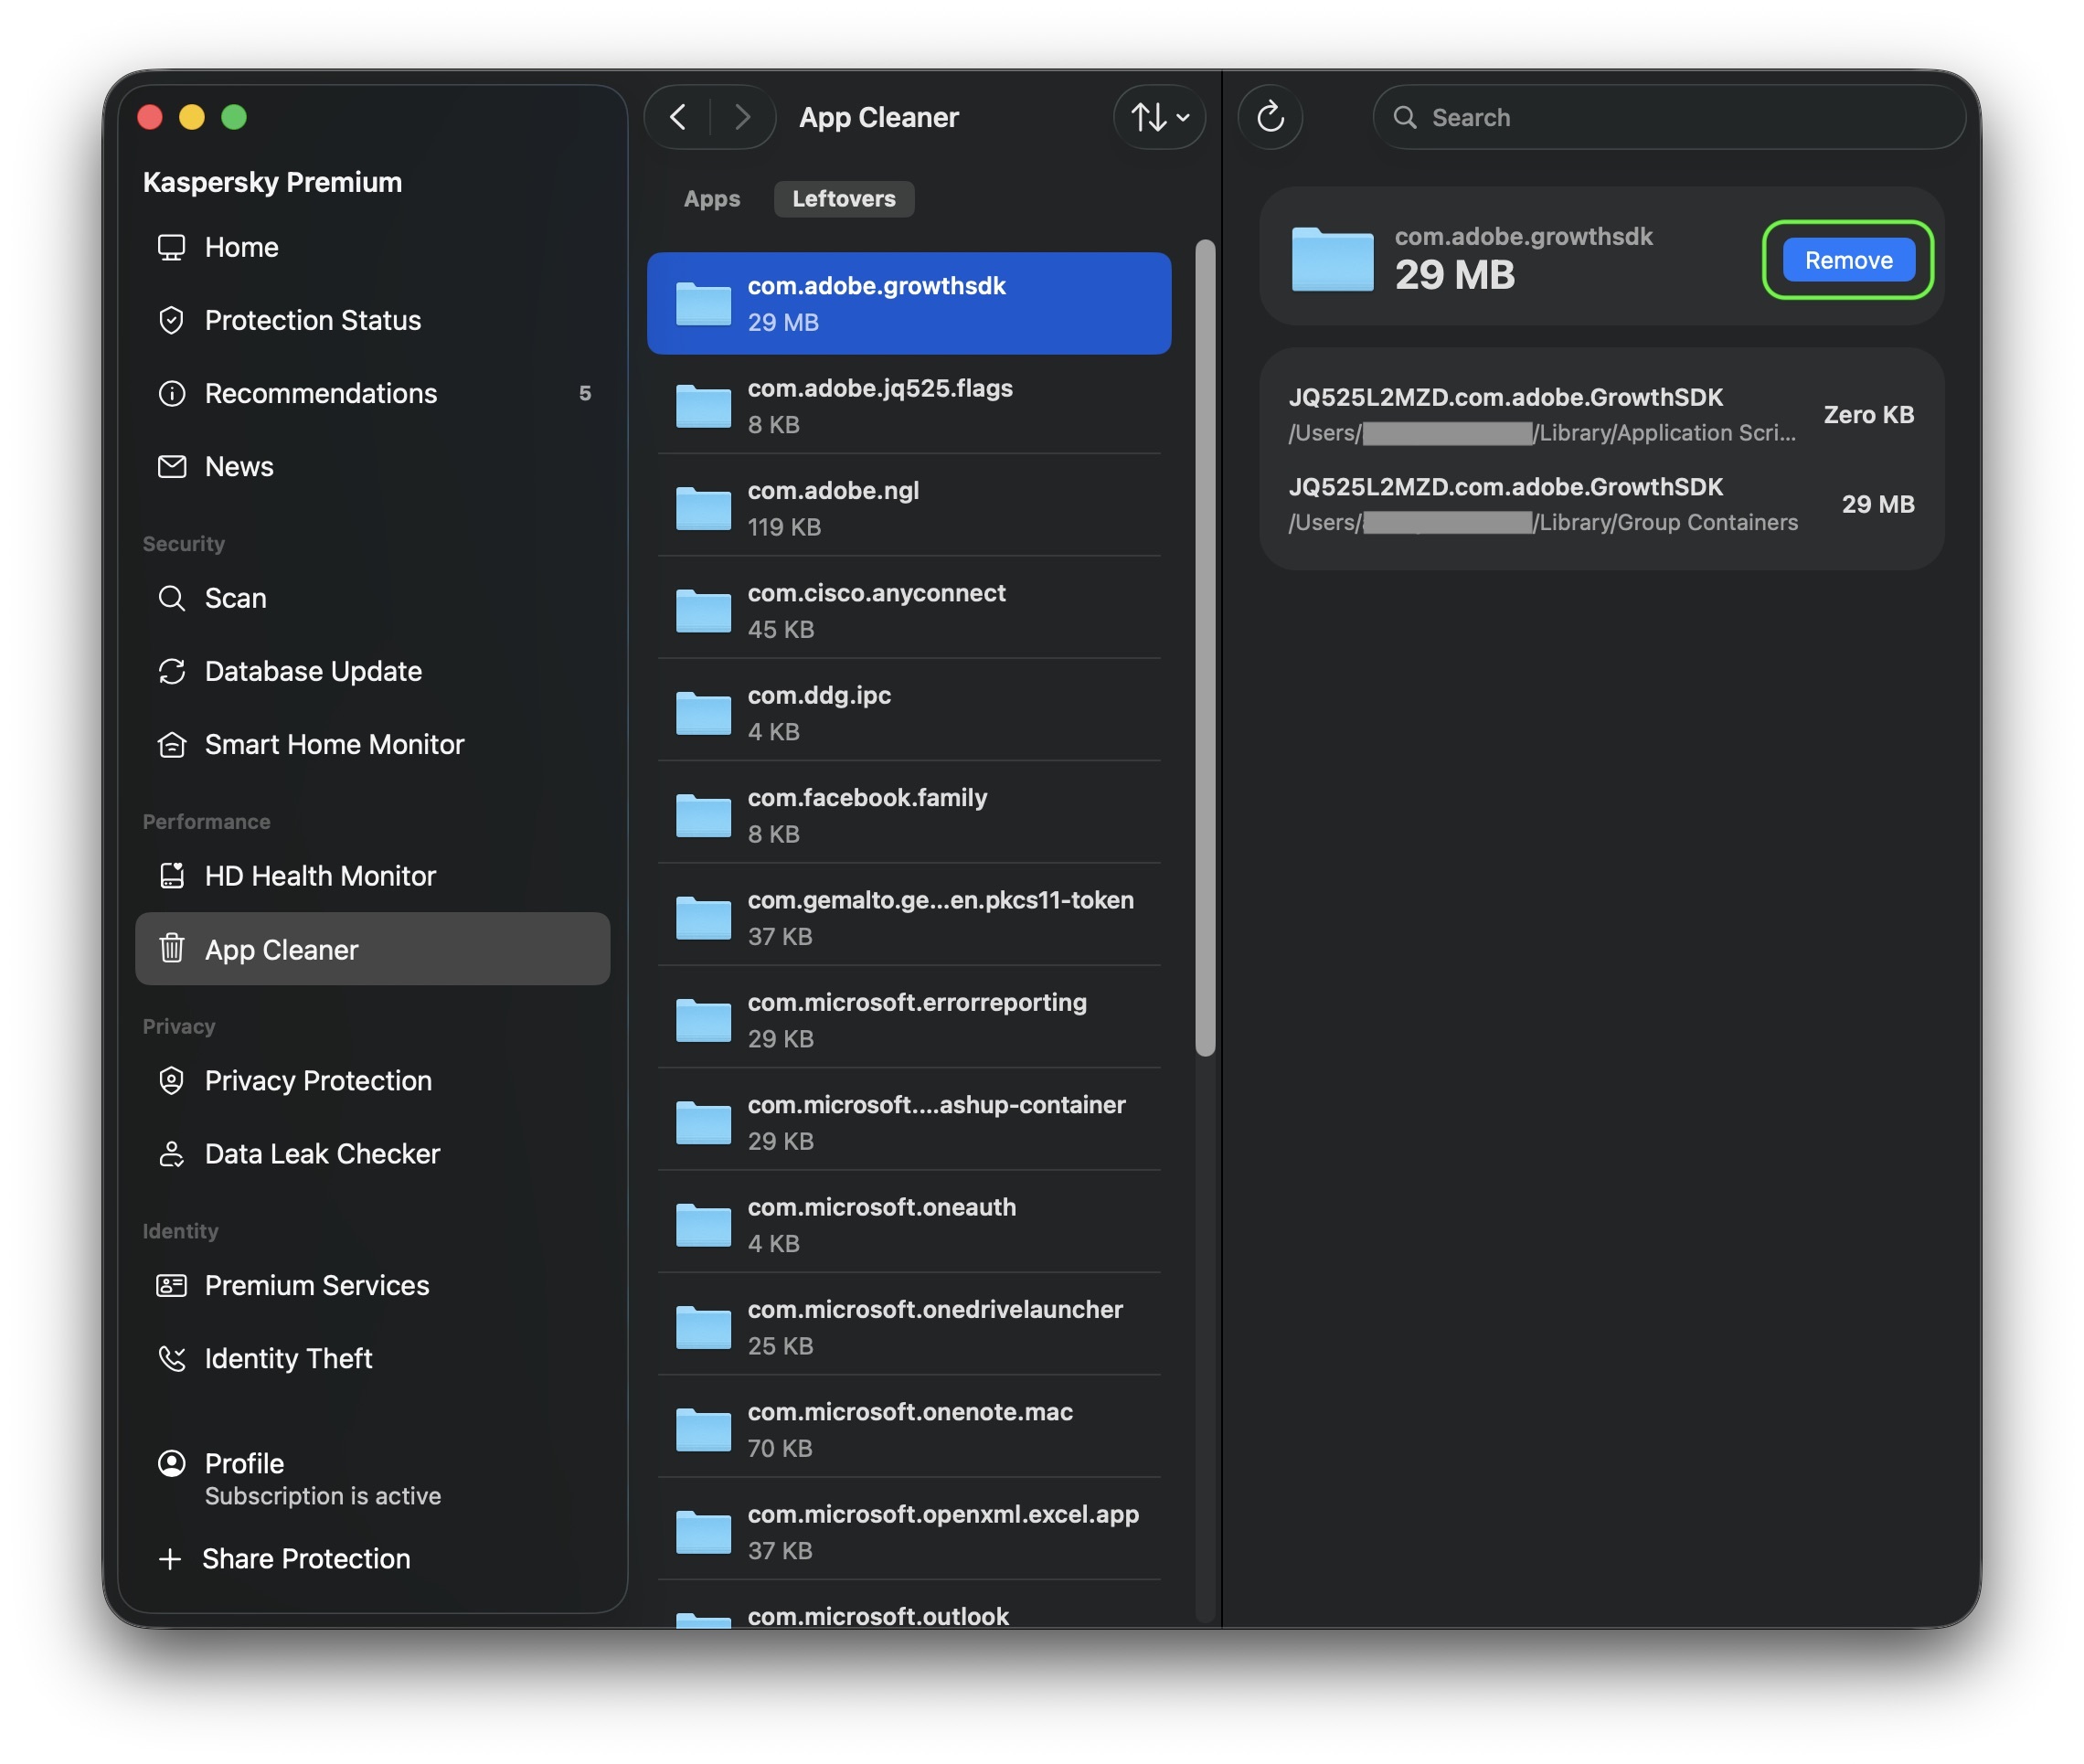
Como remover os arquivos restantes de aplicativos antigos

A guia Resíduos reúne os arquivos deixados pelos aplicativos que você já excluiu. Selecione os arquivos que não são mais necessários e clique em Remover.

Antes de fechar o Kaspersky for macOS e esvaziar a Lixeira, confira se você não excluiu acidentalmente algum software de que precisa. Se isso tiver acontecido, você poderá restaurar um aplicativo junto com todos os seus arquivos diretamente pelo App Cleaner: selecione o aplicativo excluído na lista e clique em Restaurar tudo. Depois que fechar o Kaspersky para macOS, ainda será possível recuperar os arquivos excluídos pela Lixeira, desde que ela ainda não tenha sido esvaziada.
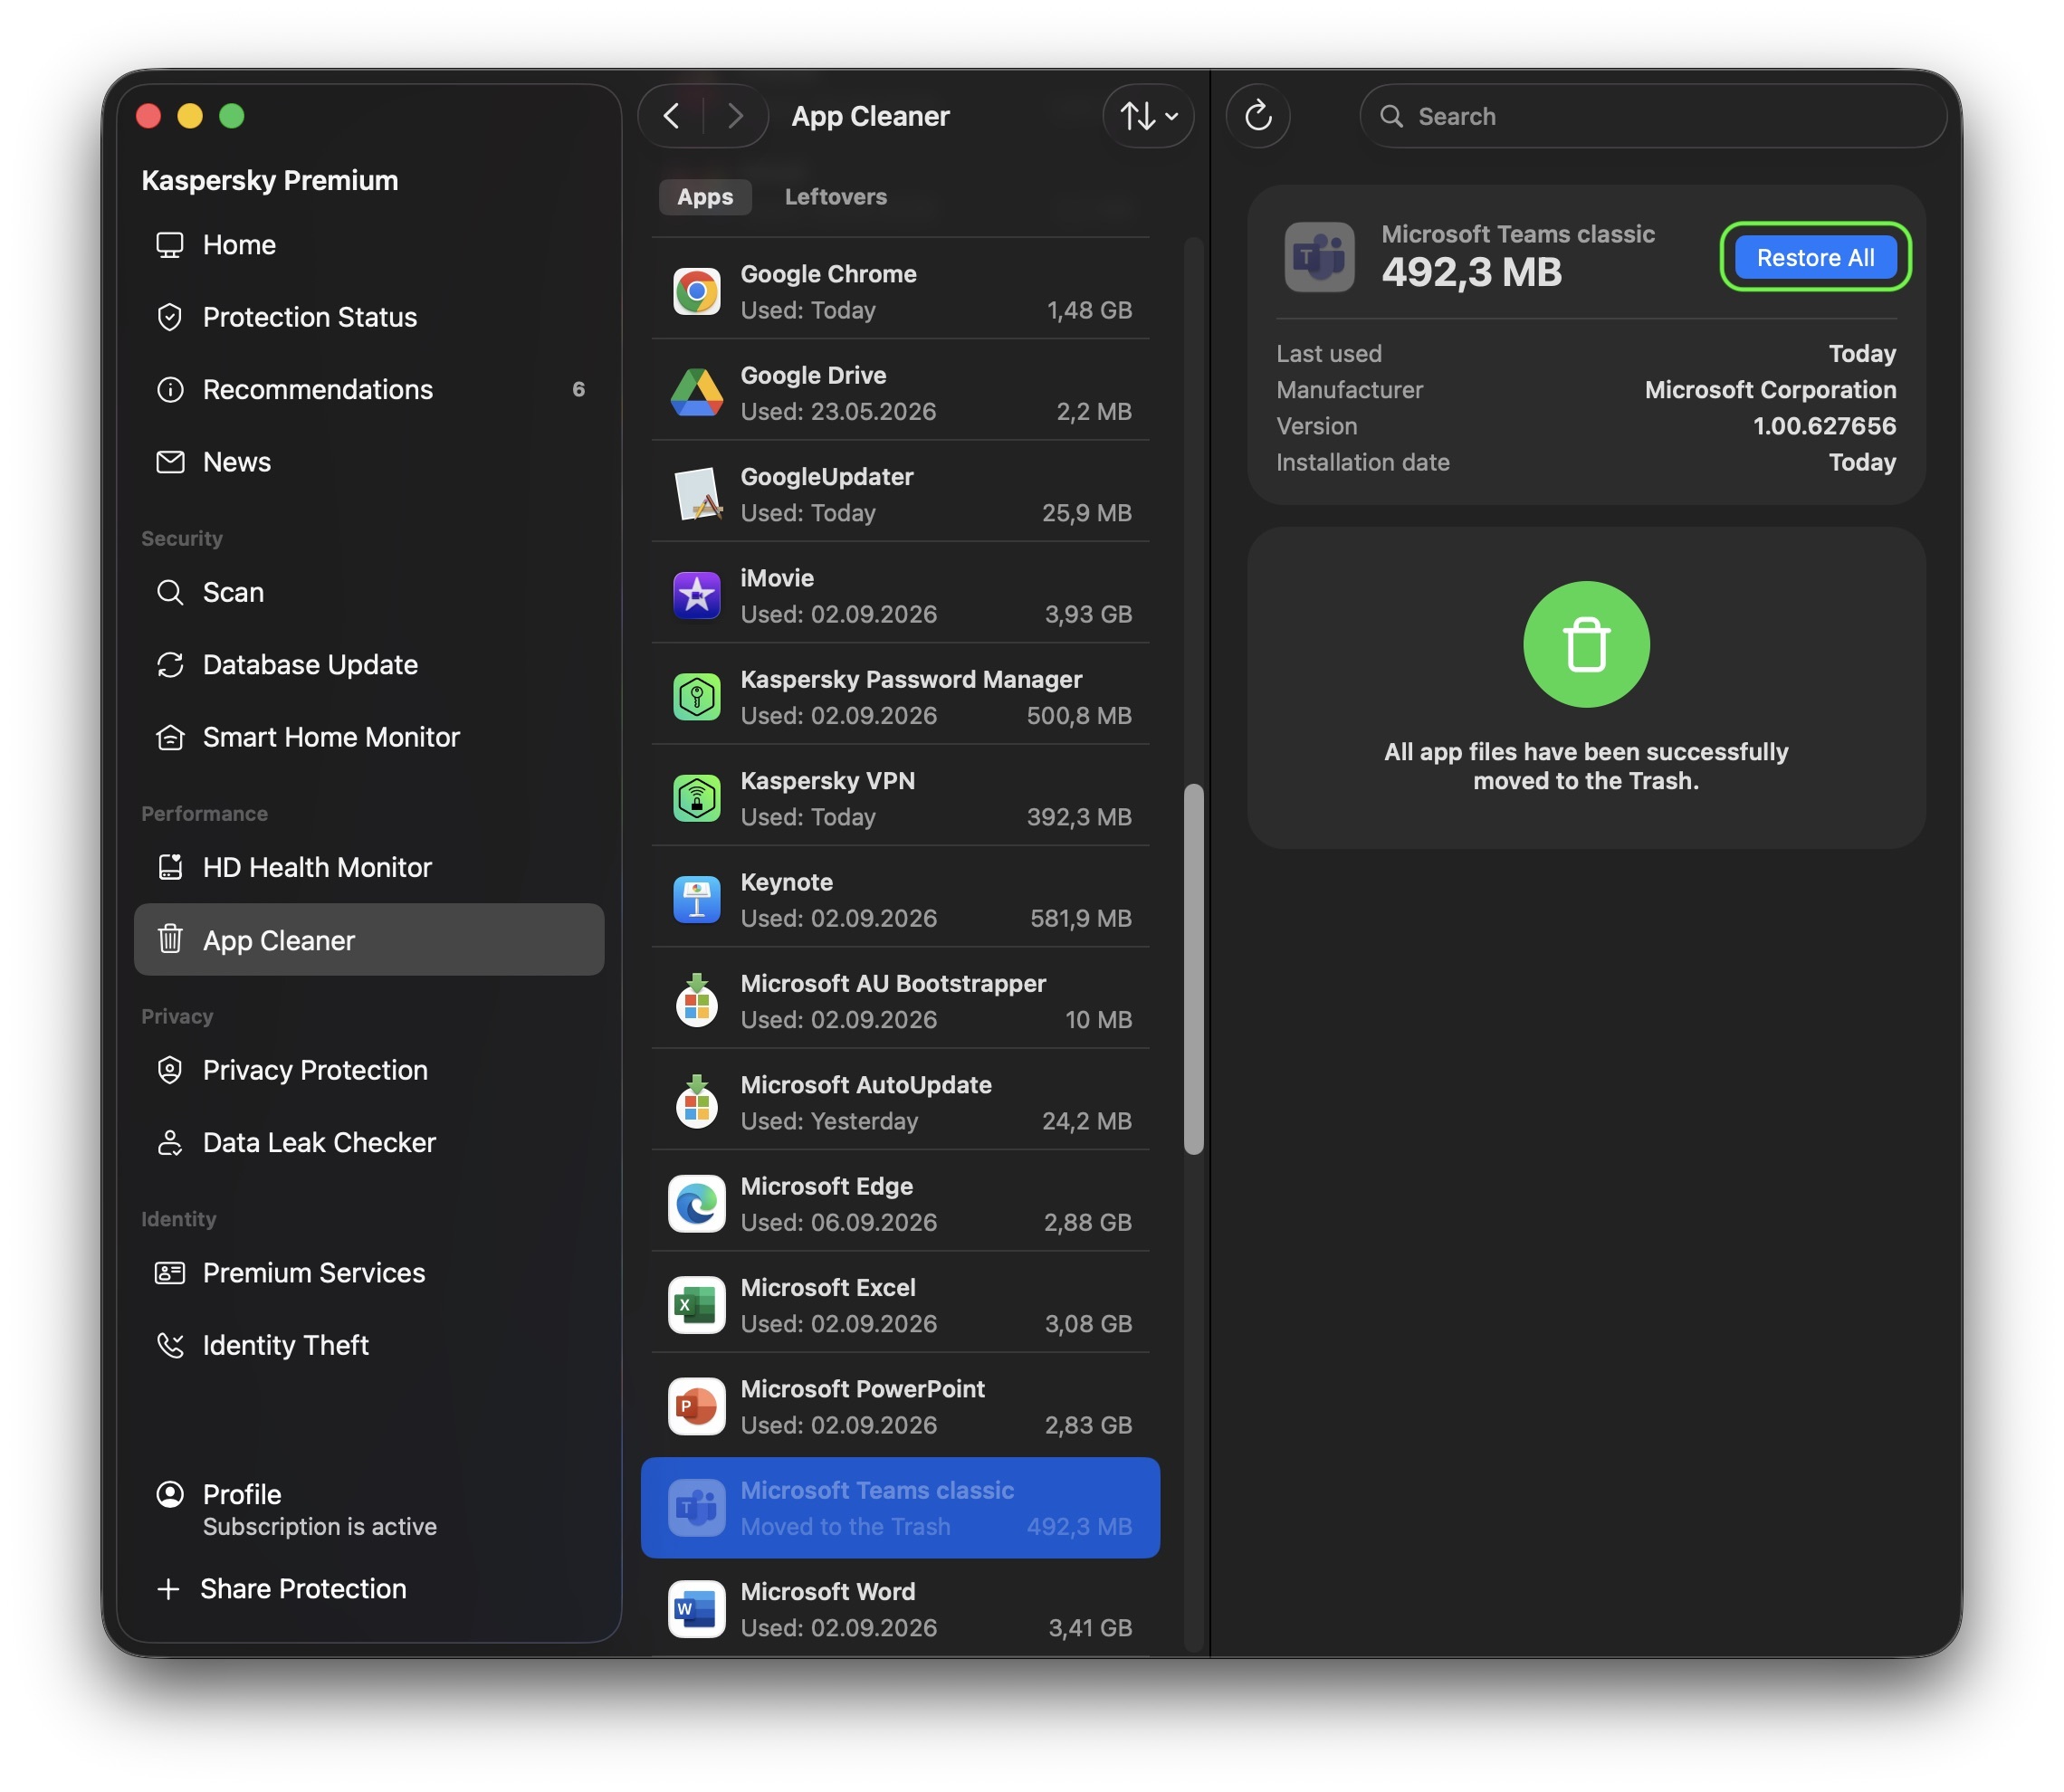
Como restaurar um aplicativo excluído

Selecione o aplicativo excluído e clique em Restaurar tudo. O App Cleaner restaurará o aplicativo junto com os arquivos relacionados

Os arquivos residuais funcionam da mesma forma. Enquanto o Kaspersky para macOS estiver aberto, será possível restaurá-los pelo App Cleaner. Depois que ele for fechado, a Lixeira será a alternativa para recuperá-los.

Depois de liberar espaço na unidade, também vale a pena verificar o estado geral dela. É aí que entra outro recurso do Kaspersky para macOS, o Hard Disk Health Monitor.

Nem toda ferramenta de limpeza é segura

Na hora de fazer uma limpeza no Mac, pode ser tentador simplesmente baixar o primeiro aplicativo que promete remover arquivos desnecessários e liberar espaço. Mas é importante ter cuidado ao escolher o programa. Criminosos costumam disfarçar malware como utilitários legítimos e conhecidos de limpeza para Mac. Os pesquisadores da Kaspersky já encontraram versões falsas que se passavam por CleanMyMac, Mole e CCleaner Pro.

Com a Kaspersky, você não precisa procurar uma ferramenta de limpeza separada. O App Cleaner já vem integrado ao Kaspersky para macOS. Isso significa que uma única solução protege seu dispositivo contra ameaças cibernéticas e remove resíduos indesejados de aplicativos, sem o risco de baixar acidentalmente um software malicioso disfarçado de ferramenta de limpeza.

O que mais há de novo no Kaspersky for macOS

O App Cleaner ajuda você a organizar seu Mac com rapidez e segurança, liberando tempo para que você cuide dos seus próprios arquivos, algo que nenhum aplicativo ainda consegue fazer por você. Para ter acesso ao App Cleaner e a outros recursos avançados de proteção, adquira o Kaspersky Premium for macOS ou inscreva-se para um teste gratuito.

Esse não é o único novo recurso do Kaspersky for macOS. O aplicativo agora inclui o Scam Protection Hub, uma central única de controle para proteção contra fraudes digitais com tecnologia de IA. Há também o Compre sem preocupações, que agora está disponível em todos os nossos produtos de segurança para uso doméstico. Além dos nossos filtros já consolidados para sites maliciosos, esse recurso bloqueia links para sites de procedência duvidosa, como lojas on-line que imitam marcas conhecidas para vender produtos falsificados.

Ainda acha que o macOS é imune a ameaças? Pense novamente. Nossa pesquisa constatou que os usuários de Mac, na verdade, se deparam com ameaças cibernéticas com mais frequência do que os usuários de Windows! Quer saber como são essas ameaças? Confira nossas outras postagens:

  • ✇Blog oficial da Kaspersky
  • Como usar a IA corretamente nos estudos: 25 prompts úteis + dicas de uso Kaspersky Team
    A inteligência artificial deixou de ser uma novidade tecnológica e se tornou uma ferramenta tão comum que até crianças do ensino fundamental já a utilizam. Tentar proibir as crianças de usar IA hoje faz tanto sentido quanto teria feito, no passado, proibir sites de pesquisa ou a Wikipedia. Hoje, vamos explicar como os chatbots realmente funcionam e como ensinar as crianças a usar a IA como ferramenta de apoio aos estudos, e não como substituto do próprio raciocínio. Explique às crianças (e també
     

Como usar a IA corretamente nos estudos: 25 prompts úteis + dicas de uso

12 de Setembro de 2026, 09:00

A inteligência artificial deixou de ser uma novidade tecnológica e se tornou uma ferramenta tão comum que até crianças do ensino fundamental já a utilizam. Tentar proibir as crianças de usar IA hoje faz tanto sentido quanto teria feito, no passado, proibir sites de pesquisa ou a Wikipedia.

Hoje, vamos explicar como os chatbots realmente funcionam e como ensinar as crianças a usar a IA como ferramenta de apoio aos estudos, e não como substituto do próprio raciocínio.

Explique às crianças (e também aprenda) como a IA funciona

Antes de explicar qualquer coisa sobre inteligência artificial para crianças, é importante entender como essa tecnologia realmente funciona e quais são as limitações dela.

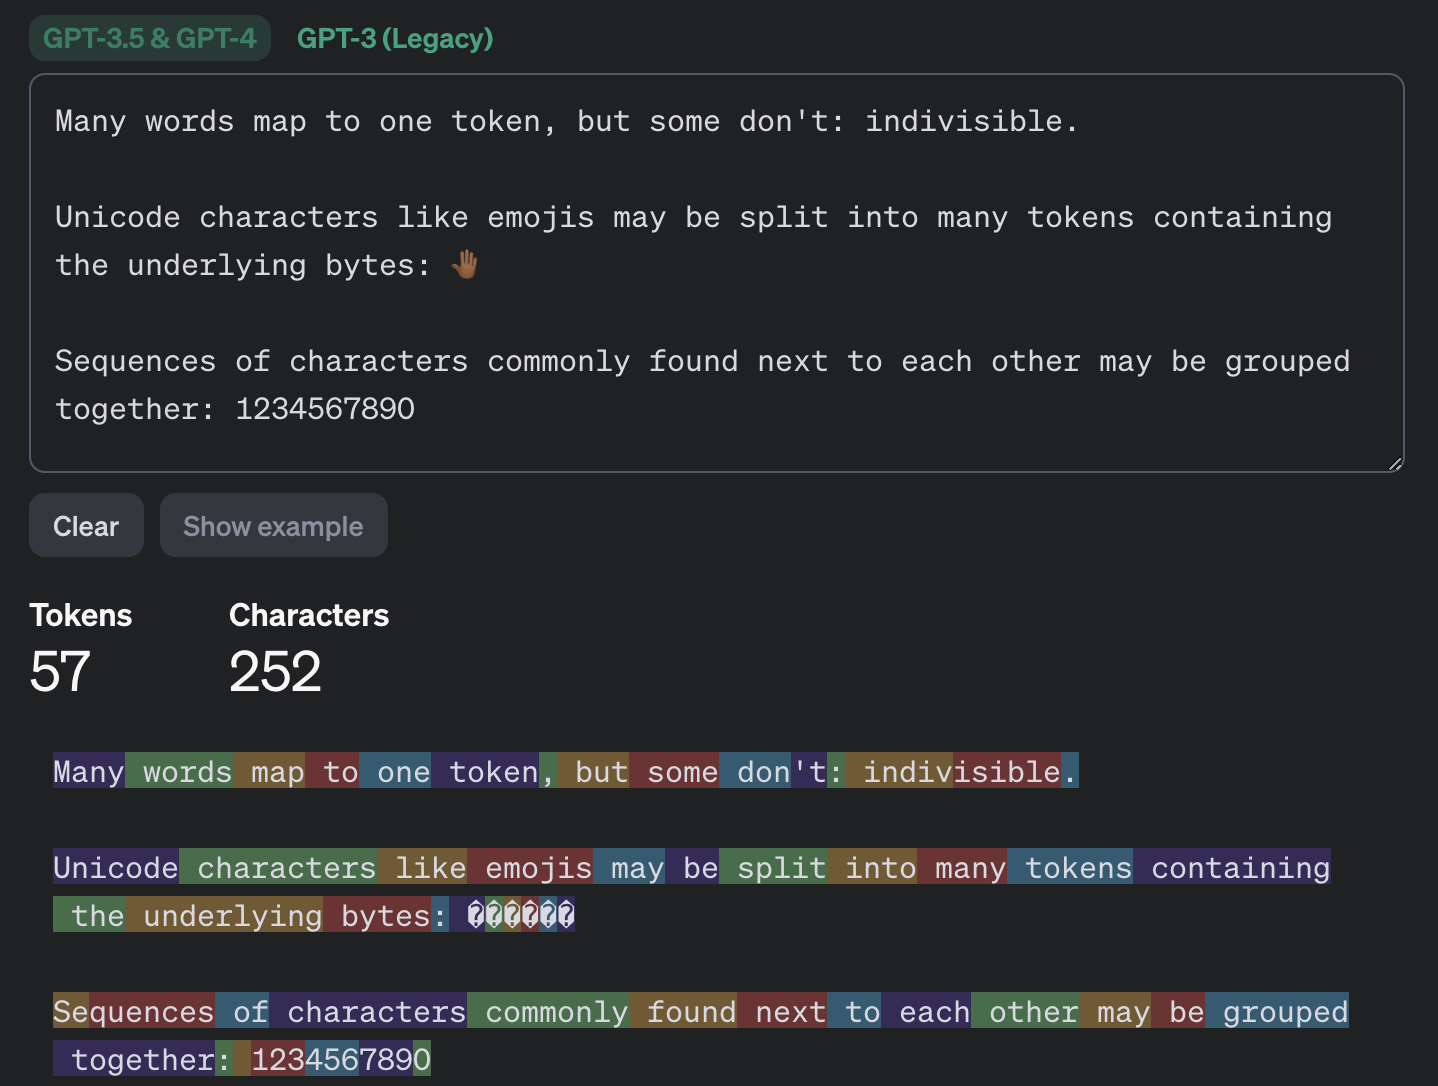
A maioria dos chatbots populares usados por crianças (e também por adultos) é do tipo conhecido como grandes modelos de linguagem, ou LLMs. Para criar esse tipo de modelo, os pesquisadores o treinam para identificar padrões em enormes quantidades de texto. O modelo divide o texto em pequenas unidades chamadas tokens (que podem ser uma sequência de palavras, um sinal de pontuação, uma única palavra ou caractere ou até uma frase inteira) e, em seguida, prevê qual token tem maior probabilidade de aparecer a seguir.

Exemplo de como o GPT-3.5 e o GPT-4 dividem o texto em tokens

Este exemplo mostra como os modelos GPT-3.5 e GPT-4 dividem as mensagens em tokens. Fonte

O mesmo acontece quando um chatbot conversa com uma pessoa. O modelo de linguagem não raciocina de fato por conta própria. Ele calcula quais palavras e frases têm maior probabilidade de aparecer em sequência para produzir uma resposta adequada à sua pergunta. Isso significa que os chatbots podem dar respostas incompletas ou simplesmente erradas, independentemente da frequência com que sejam atualizados ou treinados novamente. Um exemplo marcante: apenas dois anos atrás, chatbots populares afirmavam aos usuários, com toda a confiança, que a palavra “strawberry” tinha duas letras “r”, quando na verdade tinha três. Erros desse tipo são comumente chamados de alucinações.

Muitos chatbots também podem pesquisar informações na Internet. Nesse caso, a IA obtém dados de uma fonte externa, mas ainda usa seus próprios algoritmos internos para montar a resposta. Além disso, os próprios resultados de busca podem incluir publicações desatualizadas, conteúdo publicitário, tabloides e outras fontes questionáveis.

Como ajudar as crianças a usar a IA com bom senso

Converse com elas sobre como a IA pode cometer erros

Já vimos que a inteligência artificial não está livre de erros. Infelizmente, as alucinações não são o único problema. Mesmo quando um chatbot usa informações corretas, ele ainda pode apresentá-las de forma enganosa ao omitir algo, dar ênfase ao aspecto errado ou chegar a uma conclusão questionável. Às vezes, o resultado depende de fatores que o usuário jamais pensaria em levar em conta ao fazer uma pergunta.

Um desses fatores surpreendentes é simplesmente o idioma que você está usando. A maior parte dos dados usados para treinar os principais modelos está em inglês, por isso esses sistemas tendem a apresentar resultados melhores nesse idioma. O mesmo modelo de IA pode responder corretamente a uma pergunta em inglês, mas errar ao receber exatamente a mesma pergunta em, por exemplo, em sérvio. Essa diferença é mais evidente em áreas como ciência, medicina, tecnologia e direito, nas quais há muito mais material de alta qualidade disponível em inglês para o modelo usar como referência.

Outra peculiaridade dos chatbots é que eles podem apresentar resultados piores à medida que recebem mais informações. Estudos mostram que, quanto mais texto e dados um modelo precisa processar, mais difícil fica para ele acompanhar os detalhes, relacionar informações de diferentes partes de uma conversa e responder a perguntas que exigem uma compreensão realmente aprofundada. Por isso, enviar um livro inteiro para um chatbot e fazer perguntas detalhadas sobre ele é uma maneira quase certa de desencadear alucinações.

Também vale a pena questionar não apenas o que a IA diz, mas também a forma como você faz suas perguntas. Os chatbots costumam tentar agradar ao usuário e podem moldar a resposta para se alinhar ao ponto de vista sugerido pela pergunta. Por exemplo, o mesmo chatbot pode dar respostas opostas a “Por que a Terra está superpovoada?” e “Por que a Terra não está superpovoada?”, construindo a resposta, em cada caso, com base na premissa embutida na pergunta. Um estudo recente constatou que até os modelos de linguagem mais avançados não conseguiram contestar premissas falsas em 26% a 42% dos casos.

Use a IA para ajudar no aprendizado, não para aprender por você

Qualquer ex-estudante sabe que copiar o trabalho dos outros é uma arte por si só, algo que exige uma habilidade considerável e pelo menos algum envolvimento com o material (às vezes, até bastante). Hoje, infelizmente, até essa habilidade corre o risco de desaparecer: a tentação de copiar uma resposta que levou apenas alguns segundos para ser gerada é forte demais. Mas os próprios chatbots estão longe de ser alunos nota dez.

Em um estudo, pesquisadores submeteram três chatbots populares a uma prova de química e compararam suas notas com as de estudantes reais entre 2009 e 2023. Os estudantes tiveram um desempenho melhor. Às vezes, os chatbots chegam à resposta correta, mas por meio de uma cadeia de raciocínio falho, de modo que as respostas poderiam muito bem estar erradas.

Por isso, vale explicar à criança que pedir à IA para escrever redações do zero ou resolver equações sem conferir o resultado depois não é um bom caminho. Além disso, no mundo profissional, eles serão avaliados por suas habilidades e conhecimentos reais, e os chatbots não poderão ajudá-los a fingir que dominam algo que não sabem. O que a IA pode fazer de forma realmente útil, sem atrapalhar o aprendizado, é explicar assuntos difíceis e ajudar a entender os erros. Veja alguns exemplos:

Se um assunto for difícil de entender

  • “Explique este assunto de forma simples: {inserir assunto}”
  • “Explique este assunto usando um exemplo do dia a dia: {inserir assunto} “
  • “Esta é a parte que não entendo: {inserir texto}. Explique-a para mim passo a passo”
  • “Explique este assunto primeiro de forma simples e depois usando termos mais técnicos: {inserir assunto}“
  • “Tenho uma pergunta: {inserir pergunta}. Não me dê a resposta. Faça perguntas que me ajudem a chegar à resposta por conta própria”

Matemática e outras ciências exatas

  • “Preciso de uma dica para o primeiro passo, mas não resolva o problema inteiro: {inserir problema}“
  • “Analise minha resolução e diga onde cometi um erro, mas não o corrija por mim: {inserir problema e solução}“
  • “Crie um problema parecido para eu tentar resolver: {inserir problema}“
  • “Esta é a minha resposta: {resposta}. Faça perguntas para que eu possa verificar se resolvi o problema corretamente”
  • “Explique por que esta fórmula se aplica a este caso: {inserir problema}“

Redações e trabalhos escritos

  • “Faça cinco perguntas sobre este assunto para que eu possa elaborar minha própria tese e meus argumentos: {inserir assunto}“
  • “Este é o rascunho da minha redação. Tente encontrar falhas na minha argumentação ou trechos que precisam de mais detalhes: {inserir o texto do rascunho}“
  • “Analise o esboço da minha redação e diga o que está faltando: {inserir esboço da redação}”
  • “Aponte os trechos do meu texto em que a ideia não está clara, mas não os reescreva por mim: {inserir texto}“
  • “Finja ser um professor experiente e tente contestar meu argumento: {inserir texto}“

Aprendizado de idiomas

  • “Converse comigo em {inserir idioma} no nível A2. Depois que eu responder, corrija meus erros”
  • “Dê-me cinco frases para traduzir usando esta estrutura gramatical: {inserir estrutura gramatical}“
  • “Explique esta regra gramatical e dê alguns exemplos: {inserir regra gramatical}“
  • “Vou escrever uma frase, e você me dirá se há algum erro. Quero uma dica primeiro e só mostre a versão correta depois da minha segunda tentativa. {inserir frase}“
  • “Escreva um diálogo curto em {inserir idioma} no qual eu tenha que responder como um dos personagens”

Teste seus conhecimentos

  • “Faça um quiz com 20 perguntas sobre este assunto: {inserir assunto}. Faça uma pergunta de cada vez e não mostre a resposta logo de cara”
  • “Depois de cada resposta, explique apenas o que eu errei”
  • “Comece com cinco perguntas fáceis e depois faça cinco perguntas difíceis”
  • “Aumente a dificuldade das perguntas sempre que eu acertar”
  • “Com base nos meus erros, diga quais assuntos devo revisar”

Verifique as respostas da IA junto com a criança

Certifique-se de que as crianças entendam que não devem confiar cegamente no que um chatbot diz, mesmo quando ele cita outras fontes. Também não é uma boa ideia pedir ao próprio chatbot que confira o trabalho que fez; há uma chance real de ele repetir os mesmos erros ou até acrescentar novos erros aos anteriores.

Escolha qualquer resposta de um chatbot e analisem juntos, dividindo-a em afirmações individuais e fazendo perguntas sobre cada uma. De onde veio essa data ou esse número? A IA está citando uma pessoa, publicação ou estudo específico? Essa pessoa realmente disse o que foi citado? Se o chatbot incluir um link, abra-o e verifique se a IA representou corretamente o conteúdo da fonte.

Aproveite para avaliar também a qualidade da própria fonte. Se algo estiver escrito em um tom excessivamente emocional ou fizer afirmações contundentes sem apresentar evidências, é um bom sinal de que você deve procurar informações em outra fonte.

Proteja as crianças e as contas delas

Tudo o que a criança compartilhar com um chatbot vai parar nos servidores da empresa responsável pelo serviço e, por padrão, é usado para treinar ainda mais o modelo. Nos últimos anos, vimos que nem as maiores empresas estão imunes a falhas e vazamentos de dados. Para reduzir o risco de vazamento das informações da criança e manter a conta dela segura, siga algumas regras simples:

  • Certifique-se de que a criança entenda que a IA não é um diário particular. Oriente a criança a não compartilharem nome, endereço residencial, escola ou qualquer outra informação confidencial com um chatbot.
  • Ajuste as configurações de privacidade do chatbot. No mínimo, desative a memória e todos os recursos relacionados a “melhorar o modelo” ou ao treinamento. Também vale a pena conferir nossos guias detalhados sobre como configurar a privacidade e a segurança no ChatGPT e no DeepSeek.
  • Atualize a senha. A maioria dos chatbots exige uma conta. Para evitar que a conta da criança seja invadida, defina uma senha forte e exclusiva, que não seja usada em nenhum outro serviço. Se as senhas da criança seguem a fórmula clássica “nome de solteira da mãe + ano de nascimento” ou usam palavras populares de memes, como “skibidi”, temos uma má notícia: senhas desse tipo são quebradas muito rapidamente. Em vez de criar e memorizar senhas, é melhor deixar um gerenciador de senhas criptografado gerá-las e armazená-las.
  • Ative a autenticação em dois fatores. Isso cria uma camada extra de proteção contra qualquer pessoa que tente invadir as contas da criança. Em vez de usar um número de telefone como segundo fator, é melhor usar códigos de acesso gerados e atualizados automaticamente em um gerenciador de senhas.
  • Use proteção antiphishing. Além de sites falsos que se passam por serviços de IA, há outro risco: às vezes, os chatbots fornecem aos usuários links para sites de phishing (páginas falsas criadas para roubar informações pessoais). O Kaspersky Premium bloqueia o acesso a sites suspeitos e ajuda a evitar que golpistas roubem os dados e o dinheiro de sua família.
  • Saiba o que a criança está fazendo na Internet. Além de um gerenciador de senhas e proteção contra malware e phishing, o inclui, que permite configurar controles parentais, restringir conteúdos indesejados e acompanhar quanto tempo a criança passa on-line.

O que mais ler para manter as crianças seguras na Internet na escola:

  • ✇Blog oficial da Kaspersky
  • O que fazer ao encontrar um cartão bancário de outra pessoa Kaspersky Team
    Os grupos de bairro frequentemente ficam cheios de mensagens sobre cartões bancários perdidos que foram encontrados. As pessoas têm boas intenções e querem ajudar um vizinho, então publicam uma foto do cartão com o número e outros dados completamente visíveis. Outras pessoas dizem no grupo que deixaram o cartão com um segurança, caixa ou gerente da loja ou estabelecimento onde o encontraram, ou do mais próximo. Hoje vamos explicar por que nenhuma dessas opções é uma boa ideia e o que você realme
     

O que fazer ao encontrar um cartão bancário de outra pessoa

5 de Setembro de 2026, 08:00

Os grupos de bairro frequentemente ficam cheios de mensagens sobre cartões bancários perdidos que foram encontrados. As pessoas têm boas intenções e querem ajudar um vizinho, então publicam uma foto do cartão com o número e outros dados completamente visíveis. Outras pessoas dizem no grupo que deixaram o cartão com um segurança, caixa ou gerente da loja ou estabelecimento onde o encontraram, ou do mais próximo. Hoje vamos explicar por que nenhuma dessas opções é uma boa ideia e o que você realmente deve fazer se encontrar o cartão bancário de outra pessoa.

O que NÃO fazer ao encontrar um cartão perdido e por quê

Vamos explicar por que você não deve publicar em um grupo uma foto do cartão com os dados visíveis, ficar com ele ou entregá-lo a um desconhecido. O primeiro motivo é o mais óbvio, mas vale a pena reforçar: os dados do cartão são informações privadas e não devem ser compartilhados com pessoas que não têm motivo para vê-los. Uma foto publicada em um grupo pode acabar nas mãos de criminosos, que podem tentar usar esses dados para fazer compras fraudulentas pela internet. O pior cenário é uma foto mostrando os dois lados do cartão e também expondo o código de segurança de três dígitos, conhecido como CVC, CVV ou CVP, que fica no verso.

Agora, um ponto menos óbvio: por que você não deve publicar que encontrou um cartão, mesmo com o número borrado na foto, e ficar com ele até o proprietário aparecer. Como não há garantia de que você foi a primeira pessoa a pegar o cartão, fazer isso pode colocar você sob suspeita caso desapareça dinheiro da conta. Mesmo que você não tenha absolutamente nada a ver com qualquer furto, o simples fato de o cartão ter ficado em sua posse por algum tempo ainda pode fazer com que você tenha que dar explicações ao proprietário ou à polícia.

A mesma lógica se aplica a entregar o cartão a terceiros. Um segurança, caixa ou gerente é tão desconhecido quanto qualquer pessoa, e nenhum deles tem autoridade especial para assumir a responsabilidade por um cartão bancário encontrado. Entregar o cartão a essas pessoas dá a elas a oportunidade de usar o dinheiro de outra pessoa e, se isso acontecer, você pode acabar sob investigação.

A abordagem “o que os olhos não veem, o coração não sente”, ou seja, deixar o cartão onde o encontrou ou movê-lo para um local mais visível, é mais segura para você, mas ainda assim não é a atitude correta. Se você fizer isso, outra pessoa vai encontrá-lo, e não há garantia de que será uma pessoa bem-intencionada. Ela pode tentar retirar dinheiro da conta do verdadeiro proprietário. Portanto, essa também não é uma boa opção.

O que você DEVE fazer com um cartão bancário encontrado

Agora vamos falar sobre o que você deve fazer. A atitude correta pode surpreender você: ligue para o banco que emitiu o cartão, informe que encontrou o cartão e, depois… destrua o cartão. É possível que o proprietário ainda nem tenha percebido o desaparecimento do cartão. Com o uso de pagamentos por aproximação, um cartão físico pode ficar bastante tempo sem ser usado na carteira. O banco bloqueará o cartão, avisará o proprietário de que o cartão desapareceu e emitirá um novo.

Essa última etapa, destruir o cartão, pode surpreender e até gerar resistência, mas mantemos nossa recomendação: um cartão encontrado deve ser destruído. Dessa forma, ninguém poderá usá-lo, e você não precisará ficar com a propriedade de outra pessoa nem correr o risco de ser considerado suspeito caso desapareça dinheiro da conta. A maneira mais simples e confiável de destruir um cartão é cortá-lo cuidadosamente em pequenos pedaços com uma tesoura de cozinha e jogá-los no lixo ou reciclá-los.

Vale a pena ter algo em mente: atualmente, um cartão físico não representa uma perda tão grande para seu verdadeiro proprietário. Para começar, os bancos reemitem cartões de forma rápida e fácil. Na maioria dos bancos, você nem precisa ir a uma agência, pois o novo cartão é entregue diretamente na sua casa.

Além disso, a emissão de um novo cartão normalmente não impede o proprietário de fazer pagamentos. Em muitos casos, basta usar um cartão virtual ou outra forma de pagamento. Portanto, um cartão destruído causa muito menos transtorno ao proprietário do que o risco de ele cair nas mãos erradas e ser usado para retirar dinheiro da conta.

E se, de alguma forma, o proprietário irritado conseguir encontrar você e fizer perguntas, basta mostrar este artigo para que ele entenda o problema que você ajudou a evitar.

Quando você não deve destruir um cartão encontrado

Além dos cartões bancários, existem também cartões de múltiplas funções, como os emitidos para crianças e estudantes, que combinam algumas funções, como cartão de acesso à escola ou universidade e cartão de transporte público. Crianças, especialmente as mais novas, perdem esse tipo de cartão com bastante frequência. Restabelecer todas as funções desses cartões pode levar muito mais tempo do que reemitir um cartão bancário, e os valores armazenados neles geralmente são pequenos. Por isso, se você encontrar um desses cartões, o melhor a fazer é levá-lo à escola ou universidade indicada no cartão e entregá-lo ao segurança ou à recepção.

Em resumo: o que fazer ao encontrar um cartão bancário de outra pessoa

Para resumir, se um cartão bancário perdido chegar às suas mãos:

  1. Procure o número de telefone do banco no cartão. Normalmente, ele está impresso no próprio cartão. Caso não esteja, você pode encontrá-lo facilmente no site oficial do banco. Depois, ligue para o banco. Informe que você encontrou o cartão de outra pessoa.
  2. Depois da ligação, destrua o cartão: corte-o em pequenos pedaços com uma tesoura e jogue-os fora.

E mais um lembrete sobre o que não fazer: não publique fotos do cartão ou de seus dados em grupos de conversa ou nas redes sociais, não fique com o cartão na esperança de localizar o proprietário e não o entregue a desconhecidos.

Também recomendamos acompanhar nosso blog para ficar por dentro das ameaças online mais recentes. E fique à vontade para compartilhar este artigo no grupo do seu bairro, para que seus vizinhos saibam exatamente o que fazer caso encontrem o cartão bancário de outra pessoa.

Quanto à proteção do seu próprio dinheiro, vale a pena usar uma solução de segurança robusta e em várias camadas, que proteja seu dinheiro, cartões, carteiras e pagamentos. Saiba mais em Cinco tecnologias da Kaspersky que vão proteger suas finanças.

Quais outros riscos ocultos os cartões bancários apresentam? Descubra em nossos outros posts:

Abrir ou não abrir: os anexos de e-mail que colocam você em risco | Blog oficial da Kaspersky

18 de Agosto de 2026, 09:00

Você já tentou abrir um e-mail “criptografado” ou um documento urgente, apenas para perceber com horror que o anexo DOCX é, na verdade, um arquivo com a extensão .docx.exe? Ou talvez você tenha recebido um e-mail supostamente com uma fatura, contrato ou memorando interno anexado, mas o arquivo se revelou algo totalmente diferente do que alegava ser? Em caso afirmativo, você provavelmente foi alvo de uma tentativa de infecção por malware.

Os cibercriminosos costumam disfarçar arquivos maliciosos como documentos e arquivos comprimidos inofensivos, apostando em destinatários que clicam sem verificar a extensão. Os especialistas da Kaspersky analisaram os formatos de arquivo mais usados em campanhas de e-mail maliciosas para revelar o que realmente se esconde por trás dessas extensões e como os invasores as usam como arma em suas campanhas.

Nota importante: as extensões de que falaremos aqui são usadas no dia a dia em arquivos completamente legítimos. Por exemplo, os executáveis do Windows normalmente terminam em .exe. No entanto, vamos nos concentrar nos cenários específicos em que os invasores disfarçam ou falsificam a extensão de um arquivo para fazê-lo passar por um tipo de arquivo totalmente diferente.

Quais extensões são mais comumente encontradas em malwares?

Nossos especialistas analisaram campanhas de e-mail maliciosas desde o início de 2026 para identificar as 15 extensões de arquivo perigosas mais comuns.

.exe
.js
.html
.dll
.bat
.vbs
.xls
.pdf
.jse
.au3
.docx
.htm
.wsf
.scr
.lnk

<div class=”wp-caption aligncenter”><p class=”wp-caption-text”>As 15 principais extensões de arquivo usadas em investidas com e-mails maliciosos</p></div>

Vamos dar uma olhada no que os arquivos com essas extensões realmente fazem nos bastidores.

Arquivos executáveis

Um arquivo executável é um programa de computador compilado que está pronto para ser executado. Uma vez iniciado, um executável malicioso pode baixar cargas adicionais, alterar configurações do sistema, roubar dados do usuário, conectar seu dispositivo a servidores externos controlados por invasores e muito mais. Estas são as extensões de arquivos executáveis mais comuns encontradas em campanhas de e-mail maliciosas:

  • .exe
  • .dll
  • .com
  • .scr

.exe

A extensão executável clássica do Windows. Ele é usado por todos os programas que você usa diariamente, desde navegadores da Web e jogos até suítes de escritório e instaladores de software.

A propósito, os invasores geralmente usam extensões duplas para disfarçar o malware EXE: invoice.docx.exe, report.pdf.exe ou até mesmo photo.jpg.exe. Eles aproveitam uma configuração padrão do Windows: ocultar extensões para tipos de arquivo conhecidos. Como essa configuração vem ativada por padrão, os usuários veem apenas a primeira parte do nome do arquivo, invoice.docx, report.pdf ou photo.jpg, e supõem que é apenas um documento ou imagem normal. Mas assim que você abre esse arquivo-armadilha, o malware é acionado.

.dll

Outra extensão comum usada indevidamente em campanhas maliciosas é .dll (biblioteca de vínculo dinâmico). Essas bibliotecas contêm funções que os programas do Windows frequentemente requerem durante a execução, como para imprimir um documento. Essa arquitetura modular evita o código redundante, permitindo que vários aplicativos chamem exatamente a mesma biblioteca para tarefas específicas. No entanto, se um invasor substituir uma biblioteca legítima por uma infectada, a execução de qualquer programa normal que a chame pode acionar um código malicioso.

.com

Embora os arquivos com a extensão .com não tenham nada a ver com o domínio da Web de mesmo nome, os cibercriminosos provavelmente esperam que as vítimas confundam esses arquivos com links em um formato incomum. Na realidade, é um formato executável herdado do Windows.

Embora as versões modernas do Windows não dependam mais desse tipo de arquivo, o sistema operacional ainda pode executá-lo, o que torna a abertura de um desses uma péssima ideia.

.scr

Os arquivos SCR são protetores de tela, as animações de tela do Windows exibidas quando o computador está ocioso, com padrões abstratos, o icônico logotipo saltitante ou qualquer outra coisa. Apesar de sua reputação inofensiva, os protetores de tela são essencialmente executáveis, assim como os arquivos EXE: uma vez abertos, eles podem instalar componentes extras ou alterar as configurações do sistema da mesma forma. Em campanhas maliciosas, esses arquivos rotineiramente se disfarçam de imagens, capturas de tela ou documentos.

Scripts

Scripts são arquivos de texto que contêm uma sequência de comandos que um computador executa automaticamente, na ordem definida. Eles podem baixar arquivos, instalar e iniciar programas, modificar configurações de segurança e muito mais. Os invasores de e-mail recorrem aos seguintes tipos de script com mais frequência:

  • .js e .jse
  • .bat
  • .cmd
  • .vbs
  • .wsf
  • .vbe
  • .au3

.js e .jse

As extensões .js e .jse são usadas por arquivos JavaScript. A maioria dos usuários associa o JavaScript estritamente a sites e não percebe que esses arquivos podem ser executados localmente em seus computadores como programas independentes.

Recentemente, escrevemos sobre o CrystalX RAT, um Cavalo de Troia de acesso remoto que registra as teclas digitadas, rouba o conteúdo da área de transferência e injeta componentes maliciosos nos navegadores da Web após a instalação. Seus scripts JS monitoraram endereços de carteira de criptomoedas e os trocaram silenciosamente com os do próprio invasor para sequestrar transações em tempo real.

.cmd e .bat

Os arquivos BAT e CMD são projetados para automatizar tarefas no Windows e podem executar praticamente qualquer comando no sistema operacional. Iniciar um arquivo como esse pode infectar seu computador com malware.

.vbs

Arquivos de Visual Basic Script com a extensão .vbs são os favoritos de longa data entre os cibercriminosos. Os invasores frequentemente usam extensões duplas para disfarçar arquivos .vbs como documentos de texto simples, como faturas, guias de instalação de aplicativos ou e-mails. Por exemplo, no início dos anos 2000, o icônico worm ILOVEYOU se espalhou por meio de um script VBS, infectando milhões de computadores em todo o mundo. As vítimas receberam um e-mail com o assunto “ILOVEYOU”, mas em vez de uma doce confissão, o anexo continha um script malicioso. No auge, esse worm “romântico” infectou até 10% de todos os computadores conectados à Internet.

Arquivos da Web

Esta categoria inclui principalmente arquivos .html, .htm, .hta e .svg. Muitas vezes, são páginas de phishing disfarçadas, projetadas para imitar formulários de login para e-mail, serviços em nuvem, aplicativos bancários e outras plataformas. Naturalmente, quaisquer credenciais inseridas nessas páginas falsas são enviadas diretamente aos invasores que buscam acessar suas contas e seu dinheiro. Os arquivos da Web também podem acionar scripts maliciosos e baixar cargas úteis adicionais em seu sistema.

Arquivos comprimidos

Os cibercriminosos normalmente empacotam arquivos maliciosos dentro de arquivos comprimidos (mais comumente com as extensões .zip, .rar e .7z). Esses arquivos comprimidos geralmente são protegidos por senha ou criptografados para impedir a verificação de conteúdo. Além disso, os invasores às vezes criam arquivos comprimidos intencionalmente corrompidos com estruturas de dados danificadas: os filtros de segurança básicos geralmente não conseguem lidar com arquivos corrompidos e deixam de verificá-los por completo, enquanto os gerenciadores de arquivos comprimidos podem reparar e descompactar automaticamente o conteúdo mesmo assim.

É por isso que recomendamos o uso de soluções de segurança avançadas que podem detectar e-mails de phishing e impedir que você execute arquivos perigosos ocultos dentro de arquivos comprimidos.

Arquivos PDF (.pdf)

Para muitos, o PDF parece um formato de arquivo completamente inofensivo, afinal, o que poderia dar errado com passagens aéreas, documentos e apresentações de slides? Mas além do texto e das imagens estáticas, os PDFs podem hospedar links clicáveis, formulários e até scripts.

O código malicioso em um PDF geralmente é escondido atrás de elementos visuais ou incorporado como texto oculto. Além disso, o risco não vem apenas do arquivo em si, mas também do software usado para visualizá-lo: por exemplo, invasores passaram meses explorando uma vulnerabilidade no Adobe Acrobat que lhes permitia executar arquivos PDF maliciosos remotamente. Se você trabalha regularmente em documentos PDF, assegure-se de que o recurso JavaScript esteja desativado no Adobe Acrobat. Para fazer isso, vá para Preferências → JavaScript no menu.

A propósito, os usuários frequentes de agentes de IA e chatbots devem ter em mente que a IA frequentemente cai em injeções de prompt: comandos ocultos enterrados dentro de imagens, texto e páginas da Web que a IA interpreta como instruções legítimas e executa sem o seu conhecimento.

Atalhos LNK (.lnk)

Arquivos com a extensão .lnk são atalhos padrão do Windows que usamos todos os dias para acesso rápido a aplicativos e pastas. Por si só, os atalhos não contêm nenhum software, eles simplesmente informam ao Windows qual arquivo abrir ou qual comando executar.

No entanto, um invasor pode atribuir a um atalho qualquer ícone e qualquer nome que desejar, ocultando completamente seu destino real. Assim que a vítima clica no atalho, a cadeia de infecção é iniciada. O código malicioso costuma ser executado em silêncio em segundo plano, não deixando praticamente nenhuma pista visual de que algo deu errado.

Os cibercriminosos também gostam de ocultar arquivos LNK atrás de extensões duplas, apostando que os usuários não prestarão atenção suficiente para perceber que tipo de arquivo estão realmente abrindo. Veja um exemplo clássico:

O Explorador de Arquivos do Windows exibe apenas a primeira parte da extensão, .docx. O tipo de arquivo está claramente listado como um atalho, mas poucas pessoas percebem esse detalhe

O ideal é evitar clicar em arquivos LNK recebidos: ninguém em sã consciência tem um motivo para enviar um atalho na área de trabalho por e-mail.

A propósito, se você não atualiza o Windows há algum tempo, temos más notícias: o código malicioso pode ser executado automaticamente sem que você clique no LNK, basta abrir a pasta onde ele se encontra para acioná-lo. A Microsoft finalmente lançou um patch para essa vulnerabilidade explorada há muito tempo em dezembro de 2025. Portanto, não adie as atualizações do sistema, instale-as regularmente para corrigir as brechas de segurança que os invasores aproveitam.

Documentos do Microsoft Office

.xls e .xlsx

A extensão de arquivo .xls é usada por versões mais antigas do Microsoft Excel. Milhões de pessoas usam planilhas do Excel todos os dias, e muitas ainda usam softwares desatualizados, o que torna os arquivos XLS uma isca favorita para os cibercriminosos. Orçamentos, listas de funcionários, registros financeiros, relatórios urgentes e outras planilhas deixam de ser inofensivas no momento em que o usuário clica em Habilitar conteúdo, permitindo que o programa execute macros: scripts personalizados do Microsoft Office e comandos incorporados nos arquivos. Uma vez permitida, a macro maliciosa pode livremente baixar arquivos, iniciar programas, coletar dados do sistema e alterar configurações.

Ao contrário do XLS, o XLSX é o formato moderno do Excel, que não é compatível com macros incorporadas por padrão. Infelizmente, isso não garante segurança completa: a planilha ainda pode obter dados de fontes externas e conectar-se automaticamente a destinos da Web em segundo plano.

.docx

Embora os arquivos DOCX modernos não sejam compatíveis com macros por padrão, os invasores há muito descobriram outras maneiras de usar esses documentos para fins maliciosos. Normalmente, os arquivos DOCX maliciosos contêm links incorporados ou instruções que forçam o Word a entrar em contato com servidores externos e baixar cargas maliciosas. Em 2023, por exemplo, os pesquisadores descobriram uma vulnerabilidade do Microsoft Office que permitia que os invasores acionassem ferramentas internas do sistema Windows e baixassem malware diretamente da Web.

Para reduzir o risco ao trabalhar com aplicativos do Microsoft Office, recomendamos ativar o Modo de Exibição Protegido, bloquear conexões externas e desativar todas as macros sem notificação de execução.

O suporte a macros no Microsoft Office moderno

As macros são sequências de comandos que automatizam tarefas complexas e repetitivas no Excel, Outlook, Word e PowerPoint. Nas versões modernas do Microsoft Office, os documentos que contêm macros incorporadas são salvos em formatos de arquivo especializados com extensões como .xlsm, .xltm, .xlsb, .docm e .pptm. Embora o Microsoft Office inclua controles de segurança integrados, como bloquear arquivos baixados da Web e avisar você sobre macros potencialmente perigosas, se você não usar macros e não tiver um motivo específico para executá-las, trate os arquivos com essas extensões com cuidado.

Como verificar se um arquivo é seguro

  • Use um pacote de segurança abrangente que verifica automaticamente arquivos em busca de malware, evita infecções, bloqueia visitas a sites suspeitos e remove completamente arquivos maliciosos dos seus dispositivos. Aproveite uma avaliação de 30 dias do Premium se você precisar urgentemente desinfectar seu computador ou verificar um arquivo quanto à presença de vírus.
  • Não abra anexos de remetentes desconhecidos. A curiosidade pode custar muito caro, já que muitas linhagens de malware buscam especificamente dados de cartões de crédito e carteiras de criptomoedas. Deixe que o recurso Antivírus de E-mail, incluso em nossas soluções de segurança, faça o trabalho pesado: ele filtra automaticamente e-mails maliciosos ou suspeitos e protege você contra ataques de phishing.
  • Examine os e-mails recebidos com cuidado: os cibercriminosos se tornaram hábeis em disfarçar mensagens maliciosas. Sempre verifique os endereços de e-mail comparando-os com os endereços oficiais e tenha em mente os sinais de phishing e spam. Os criminosos podem tentar assustar você com alegações de invasão de conta, atraí-lo para sites duvidosos com “ofertas imbatíveis” ou pedir que revise um documento de trabalho anexado ao e-mail. Qualquer tentativa de manipular suas emoções é um forte sinal de alerta de que alguém está tentando enganar você.
  • Nunca abra arquivos com extensões duplas. É quase sempre uma armadilha.
  • Se você encontrar um arquivo com uma extensão desconhecida, reserve um momento para pesquisar sobre ela na Internet. Lembre-se: uma foto ou um documento de texto simples nunca terá uma extensão .lnk ou .vbs.

Confira nossas outras postagens sobre segurança de e-mail e arquivos:

Eles estão lendo você como um livro: os truques favoritos dos golpistas | Blog oficial da Kaspersky

13 de Julho de 2026, 09:45

Infelizmente, não são apenas as pessoas ingênuas que caem em golpes e ataques de phishing. Hoje, literalmente qualquer pessoa pode se tornar uma vítima. Os criminosos virtuais passam anos aperfeiçoando suas táticas para aumentar suas chances de sucesso, recorrendo a sofisticadas técnicas de manipulação psicológica que, muitas vezes, são difíceis de perceber. No universo da cibersegurança, esse tipo de jogos psicológicos tem até um nome: engenharia social.

Neste artigo, explicamos os truques psicológicos que os golpistas usam para enganar suas vítimas, os sinais de alerta aos quais você deve ficar atento e exatamente o que fazer se perceber que está sendo manipulado.

As emoções usadas como armas pelos golpistas

A engenharia social funciona justamente porque desperta nossas emoções mais profundas. Quando uma vítima está ansiosa, apavorada ou envolvida emocionalmente em uma situação, tende a tomar decisões impulsivas, sem refletir sobre as consequências. E é exatamente nisso que os hackers apostam.

Por isso, em um momento de tensão, enquanto conversa por telefone ou troca mensagens com alguém que faz exigências, você precisa parar por um instante e se perguntar: “O que exatamente estou sentindo neste momento? O que eu estava sentindo há alguns instantes? Essa pessoa está tentando explorar meu estado emocional?”

Na maioria das vezes, os golpistas tentam explorar emoções como:

  • Medo e ansiedade
  • Entusiasmo
  • Vergonha e culpa
  • Surpresa e choque

Antes de tudo, confirme com quem você está realmente lidando

Antes mesmo de procurar sinais de alerta, verifique um aspecto fundamental: com quem você realmente está falando? Se você estiver conversando, por exemplo, com alguém que afirma ser um “representante do banco”, a melhor opção é pesquisar o número de telefone e o endereço de e-mail oficiais da instituição. Ligue para o banco ou envie uma mensagem para um endereço que você saiba ser 100% legítimo. É sempre melhor prevenir do que remediar.

Redobre a atenção se alguém entrar em contato com você por um aplicativo de mensagens ou pelas redes sociais. Em geral, grandes empresas simplesmente não utilizam esses canais para esse tipo de abordagem.

Sinais claros de que você está lidando com um golpista

Ele coloca você em uma verdadeira montanha-russa emocional

Imagine que você receba um e-mail da “equipe de suporte” de um serviço de streaming que utiliza. A mensagem informa que alguém acabou de tentar fazer login na sua conta de outro país: o suficiente para provocar um susto imediato. Logo em seguida, porém, vem o alívio: “Não se preocupe. Bloqueamos a tentativa de login suspeita a tempo. Sua conta está segura”.

Mas os golpistas não param por aí. No parágrafo seguinte, eles fazem você entrar novamente em estado de alerta: “Infelizmente, durante nossa verificação de segurança, descobrimos que suas informações de pagamento podem ter sido comprometidas”. Por fim, oferecem uma aparente solução: “Estamos prontos para ajudá-lo a resolver isso agora mesmo. Basta clicar neste link para verificar sua identidade”.

Ao final da leitura dessa suposta “atualização urgente”, você passou por uma sucessão de emoções em poucos instantes. O objetivo dessa montanha-russa emocional é desestabilizar você para que deixe de pensar de forma crítica e passe simplesmente a reagir. E, no momento em que o golpista apresenta uma suposta solução para o problema, sua capacidade de julgamento fica seriamente comprometida.

Eles sabem um pouco demais sobre você

Os golpistas costumam bombardear deliberadamente suas vítimas com informações pessoais para dar a impressão de que realmente sabem do que estão falando e têm acesso legítimo aos seus dados confidenciais.

O simples fato da pessoa do outro lado conhecer detalhes sobre sua identidade, suas finanças ou seus contratos não significa que ela seja confiável. Graças aos inúmeros vazamentos de dados já ocorridos, existe um enorme volume de informações pessoais disponível sobre praticamente todos nós. Para um hacker, pode ser surpreendentemente fácil descobrir quanto você gastou com entregas de supermercado no ano passado, qual é a sua operadora de telefonia móvel ou qual endereço de e-mail está vinculado à sua conta bancária.

Eles tentam intimidar você, às vezes, com ameaças e extorsão

Provavelmente, a forma mais fácil de desestabilizar alguém é provocar medo ou aumentar seu nível de ansiedade. Quando promessas boas demais para serem verdade deixam de funcionar, os criminosos virtuais recorrem a táticas de intimidação: “Sua conta foi comprometida”, “Você será acusado de sonegação fiscal, a menos que forneça a frase-semente da sua carteira de criptomoedas”, “Você perderá o acesso aos nossos serviços se não entrar em contato conosco imediatamente” ou “Seu nome foi incluído no cadastro de criminosos sexuais. Entre em contato para resolver essa situação; caso contrário, apresentaremos uma denúncia e divulgaremos suas informações para a imprensa”. E esses são apenas alguns exemplos.

Em alguns casos, essas mensagens podem parecer completamente neutras e reproduzir com perfeição um e-mail legítimo da equipe de suporte. No entanto, se o tom for excessivamente dramático e você sentir que está sendo pressionado, há cerca de 99,9% de chance de estar diante de um golpista. E, se a pessoa exigir que você tome alguma providência, como transferir dinheiro para uma conta aleatória ou fornecer informações confidenciais, sob ameaça de violência física, exposição pública ou processo criminal, essa probabilidade sobe para 100%.

Para saber mais sobre o funcionamento desse tipo de golpe, leia nossa postagem sobre Extorsão por e-mail: como os golpistas usam a chantagem.

Uma “pessoa muito importante” está entrando em contato com você

Para aumentar ainda mais sua ansiedade, os golpistas costumam assinar suas mensagens com o nome de autoridades de alto escalão. Quando isso acontecer, pare por um instante e pergunte a si mesmo: você realmente acredita que o chefe da Receita Federal ou o comandante da polícia local entraria em contato diretamente com você por telefone ou mensagem? Autoridades e investigadores de alto escalão normalmente têm questões muito mais importantes para tratar. E, se você receber uma mensagem acusando-o de um crime grave, supostamente assinada pelo procurador-geral da sua cidade, esse é um forte indício de que se trata de um golpe.

Você recebeu uma oferta boa demais para ser verdade

Desconfie de demonstrações inesperadas de generosidade ou de presentes que simplesmente aparecem do nada. Veja uma pequena lista do que pode acontecer com você:

  • Você recebe um pacote inesperado com um código QR impresso na caixa. Informam que basta escaneá-lo para descobrir quem enviou o presente, resgatar um cupom do vendedor ou confirmar a entrega para evitar uma taxa de frete. Não é difícil imaginar que o código QR, na verdade, levará para um site de phishing. A partir daí, é a vez dos golpistas brilharem: eles podem tentar roubar os dados do seu cartão, convencê-lo a baixar um aplicativo com malware ou induzi-lo a informar um código de verificação do seu aplicativo bancário.
  • “Olá! Estou ligando da central de entregas. Você tem um pacote (ou um buquê de flores) a caminho. Poderia informar o código de verificação que acabamos de enviar por SMS para que possamos liberar seu presente?”. Veja, todo mundo gosta de receber um presente surpresa. Mas, no entusiasmo do momento, é fácil baixar a guarda e acidentalmente dar aos golpistas um presente ainda maior: o código de acesso à sua conta de serviços governamentais.
  • Você teve muita sorte! Diversas celebridades anunciam um sorteio gratuito de NFTs que promete render uma fortuna. Para resgatar seu novo criptoativo, você abre um miniaplicativo, insere seus dados e pronto: sua conta do Telegram desaparece. E, pensando bem, aqueles perfis de celebridades que divulgavam o sorteio realmente pareciam um pouco estranhos…

Eles pressionam você e tentam isolá-lo do mundo exterior

“Não desligue! Esta é sua última chance de recuperar o acesso à sua conta.”, “Se você não responder a este e-mail em até oito horas, tomaremos medidas judiciais contra você.”, “Vá imediatamente ao banco para proteger o dinheiro que ainda resta na sua conta e transfira-o para uma conta segura.” Se frases como essas forem usadas para levar você a agir imediatamente, pare um segundo. Os golpistas estão apenas tentando assustá-lo e criar uma falsa sensação de urgência.

Essa é uma tática clássica. Imagine receber uma ligação de um golpista que se apresenta como representante do banco ou até mesmo um funcionário do Departamento de Comércio, alegando que suas contas bancárias foram invadidas. Em seguida, essa pessoa pede que você assine um acordo de confidencialidade, supostamente para facilitar a recuperação do seu dinheiro, e ameaça processá-lo caso você conte o que está acontecendo a qualquer pessoa, inclusive aos seus familiares mais próximos. Ela insistirá que o caso é “muito sério”, exige providências imediatas e que a cooperação com as autoridades “deve permanecer em absoluto sigilo”.

Lembre-se: representantes legítimos de empresas ou autoridades governamentais jamais pediriam que você mantivesse segredo, a menos que você lide com dados governamentais sigilosos ou tenha assinado um acordo de confidencialidade (NDA) corporativo formal. Os golpistas procuram isolar suas vítimas de qualquer rede de apoio, voz da razão ou opinião externa. E eles não apenas afastam você das pessoas: também impedem seu acesso à informação. Eles fazem questão de mantê-lo em uma ligação contínua ou enviam uma sequência de mensagens carregadas de apelo emocional para que você não tenha sequer alguns segundos para respirar, muito menos para pesquisar o assunto na internet.

Quando você está em um estado de ansiedade intensa, torna-se muito mais fácil cair nessas manipulações e tomar decisões precipitadas, mesmo quando acha que está apenas tentando resolver o problema. Nunca tenha receio de pedir ajuda. Buscar uma segunda opinião sobre o que está acontecendo é sempre uma atitude sensata.

Eles tentam fazer você se sentir culpado

Imagine que você receba uma notificação informando que sua conta foi comprometida, juntamente com uma solicitação para entrar em contato com o suporte. Durante o atendimento, porém, o suposto “representante do suporte” começa a fazer perguntas para despertar um sentimento de culpa: “Quando foi a última vez que você trocou sua senha? Faz muito tempo? Você não viu nossos avisos urgentes para atualizar suas credenciais?”. Ou então: “Veja bem, a mensagem de texto dizia claramente para não compartilhar esse código com ninguém! Por que você o informou?”. Essa é uma tática deliberada para fisgá-lo com um sentimento de culpa, fazendo com que você sinta que perdeu o controle e precisa da experiência e da ajuda do golpista.

Mesmo que você realmente tenha cometido um erro, não se culpe. Cair em uma armadilha desse tipo é muito mais fácil do que parece. Basta um dia particularmente estressante no trabalho e uma ligação chegando exatamente no pior momento possível.

De repente, você recebe um alerta dizendo que estava conversando com golpistas

Os golpistas adoram aplicar golpes complexos, com várias etapas. Por exemplo, primeiro eles podem tentar convencer você a fornecer o código de acesso do seu aplicativo bancário sob o pretexto de atualizar as informações da sua conta. Mas, de repente, a ligação cai ou você recebe, em seguida, uma mensagem dizendo que acabou de conversar com um golpista, que sua conta foi comprometida e que, para sua própria segurança, é necessário entrar em contato com o suporte imediatamente. Em alguns casos, pessoas que se apresentam como “agentes federais” ou “autoridades policiais” entram em cena para participar da conversa.

O problema é que essa suposta “equipe de segurança” faz parte exatamente da mesma quadrilha que está aplicando o golpe. Eles começam a insistir que todo o seu dinheiro está prestes a cair nas mãos de criminosos, a menos que você o transfira para uma “conta segura”, ou dizem que empréstimos já foram contratados em seu nome.

Não entre em contato com números ou endereços de e-mail desconhecidos enviados em mensagens, mesmo que prometam ajudá-lo. Procure o site oficial da empresa ou do órgão, localize os canais oficiais de atendimento e utilize apenas esses meios de contato.

Lembre-se: nenhum órgão governamental (e muito menos uma empresa privada) monitora suas ligações para verificar se você está conversando com golpistas. Sua melhor defesa contra golpistas telefônicos é um aplicativo de identificação de chamadas com um vasto banco de dados que avisa se a chamada é suspeita antes mesmo de você atender.

O que fazer se você caiu em um golpe

Antes de qualquer coisa: não se culpe. Qualquer pessoa pode ser pega de surpresa e acabar sendo enganada em um momento de vulnerabilidade. Tente não entrar em pânico e lembre-se exatamente de quais informações você forneceu. As providências a tomar dependem disso:

  • Você informou um código de verificação enviado por SMS ou a senha de uma conta → Altere imediatamente sua senha para esse serviço, bem como para quaisquer outras contas onde você a tenha reutilizado. Ative a autenticação de dois fatores, caso ainda não tenha feito isso.
  • Você forneceu os dados do seu cartão → Entre em contato imediatamente com o banco e solicite o bloqueio do cartão. Se já houve um débito ou transferência não autorizada, pergunte como contestar a transação.
  • Você clicou em um link suspeito ou baixou um arquivo de um remetente desconhecido → Faça uma verificação do dispositivo com um antivírus confiável. Tentar descobrir por conta própria se o dispositivo foi infectado por malware é praticamente impossível, pois essas ameaças costumam permanecer ocultas, sem apresentar sinais evidentes.

Não dê ouvidos aos golpistas

Veja algumas medidas que ajudam a proteger suas contas, seus dados e seu dinheiro:

  • Não tenha pressa. Se alguém estiver pressionando você para agir imediatamente (informar dados, fornecer um código ou enviar dinheiro), há uma grande chance de você estar falando com um criminoso virtual. Pare por um momento, ligue para a empresa usando o telefone oficial disponível no site e confirme se realmente há alguma solicitação.
  • Deixe a proteção por conta do Kaspersky Premium. Ao contrário de uma pessoa, nosso pacote de segurança, com Machine Learning e IA, é totalmente imparcial e identifica e-mails de phishing e arquivos maliciosos justamente nos momentos em que um usuário pode ter dúvidas ou hesitar. Ele bloqueia o acesso a sites suspeitos, impede tentativas de infecção do dispositivo, neutraliza malwares detectados e ajuda a manter seus dados e seu dinheiro protegidos.
  • Ative a autenticação de dois fatores nas contas mais importantes. Com o Kaspersky Password Manager, você pode gerar códigos de login de uso único que mudam a cada 30 segundos, tornando-os muito mais difíceis de serem interceptados por golpistas do que códigos enviados por e-mail ou mensagem de texto.
  • Se está cansado de verificar constantemente quem está ligando, obtenha um aplicativo de identificação de chamadas com um banco de dados extenso. Ele avisa você instantaneamente se quem está do outro lado da linha é um golpista ou operador de telemarketing.
  • Siga uma regra de ouro: nunca reutilize uma senha. Se você usa a mesma senha em vários serviços, basta que um hacker descubra a senha de uma conta para obter acesso automático a todas as outras. Pequenas variações, como “Senha123” e “Senha1234!”, também não são suficientes, pois são extremamente fáceis de adivinhar. É claro que memorizar dezenas ou até centenas de senhas diferentes está longe de ser uma tarefa simples. É justamente por isso que um gerenciador de senhas é tão útil: ele armazena seus dados com segurança em um cofre criptografado e gera senhas fortes e exclusivas.

Confira também nossas outras postagens para obter mais dicas de segurança:

  • ✇Blog oficial da Kaspersky
  • Ataque à cadeia de suprimentos por meio do DAEMON Tools | Blog oficial da Kaspersky Kaspersky Team
    Nossos especialistas descobriram um ataque à cadeia de suprimentos em grande escala via DAEMON Tools – software para emulação de unidades ópticas. Os invasores conseguiram injetar código malicioso nos instaladores do software, e todos os arquivos executáveis trojanizados estão assinados com uma assinatura digital válida da AVB Disc Soft – a desenvolvedora do DAEMON Tools. A versão maliciosa do programa está em circulação desde 8 de abril de 2026. No momento da redação deste artigo, o ataque aind
     

Ataque à cadeia de suprimentos por meio do DAEMON Tools | Blog oficial da Kaspersky

5 de Maio de 2026, 11:51

Nossos especialistas descobriram um ataque à cadeia de suprimentos em grande escala via DAEMON Tools – software para emulação de unidades ópticas. Os invasores conseguiram injetar código malicioso nos instaladores do software, e todos os arquivos executáveis trojanizados estão assinados com uma assinatura digital válida da AVB Disc Soft – a desenvolvedora do DAEMON Tools. A versão maliciosa do programa está em circulação desde 8 de abril de 2026. No momento da redação deste artigo, o ataque ainda está em andamento. Os pesquisadores da Kaspersky acreditam que se trata de um ataque direcionado.

Quais são os riscos de instalar a versão maliciosa do DAEMON Tools?

Depois que o software infectado com trojan é instalado no computador da vítima, um arquivo malicioso é executado toda vez que o sistema é inicializado – enviando uma solicitação a um servidor de comando e controle. Em resposta, o servidor pode enviar um comando para baixar e executar cargas maliciosas adicionais.

Primeiro, os invasores implantam um coletor de informações que reúne o endereço MAC, o nome do host, o nome de domínio DNS, listas de processos em execução e de softwares instalados, além das configurações de idioma. O malware então envia essas informações para o servidor de comando e controle.

Em alguns casos, em resposta às informações coletadas, o servidor de comando envia um backdoor minimalista para a máquina da vítima. Ele é capaz de baixar cargas maliciosas adicionais, executar comandos de shell e rodar módulos de shellcode na memória.

O backdoor pode ser usado para implantar um implantado mais sofisticado chamado QUIC RAT. Ele suporta vários protocolos de comunicação com o servidor de comando e controle e é capaz de injetar cargas maliciosas nos processos notepad.exe e conhost.exe.

Informações técnicas mais detalhadas, juntamente com indicadores de comprometimento, podem ser encontradas no artigo dos especialistas no blog Securelist.

Quem está sendo alvo?

Desde o início de abril, foram detectadas várias milhares de tentativas de instalar cargas maliciosas adicionais por meio do software DAEMON Tools infectado. A maioria dos dispositivos infectados pertencia a usuários domésticos, mas aproximadamente 10% das tentativas de instalação foram detectadas em sistemas em execução em organizações. Geograficamente, as vítimas estavam espalhadas por cerca de cem países e territórios diferentes. A maioria das vítimas estava localizada na Rússia, Brasil, Turquia, Espanha, Alemanha, França, Itália e China.

Na maioria das vezes, o ataque se limitava à instalação de um coletor de informações. O backdoor infectou apenas uma dúzia de máquinas em organizações governamentais, científicas e de manufatura, bem como em empresas de varejo na Rússia, Bielorrússia e Tailândia.

O que exatamente foi infectado

O código malicioso foi detectado nas versões do DAEMON Tools que vão da 12.5.0.2421 à 12.5.0.2434. Os invasores comprometeram os arquivos DTHelper.exe, DiscSoftBusServiceLite.exe e DTShellHlp.exe, que estão instalados no diretório principal do DAEMON Tools.

Como se proteger?

Se o software DAEMON Tools for utilizado no seu computador (ou em qualquer outro local da sua organização), nossos especialistas recomendam verificar minuciosamente os computadores nos quais ele está instalado em busca de qualquer atividade incomum a partir de 8 de abril.

Além disso, recomendamos o uso de soluções de segurança confiáveis em todos os computadores domésticos e corporativos usados para acessar a internet. Nossas soluções protegem com sucesso os usuários contra todos os malwares usados no ataque à cadeia de suprimentos via DAEMON Tools.

❌
❌