❌

Visualização normal

Antes de ontemStream principal

GTA 6 antes do lançamento: vazamentos falsos, “acesso antecipado” e outros golpes

Os jogadores do mundo todo estão prendendo a respiração à espera de 19 de novembro de 2026, data em que está previsto o lançamento de Grand Theft Auto VI. Muitos deles estão esperando o próximo capítulo da famosa série há mais de uma década. Para os fãs mais apaixonados, os últimos meses antes do lançamento podem ser especialmente difíceis. Infelizmente, os golpistas também sabem que esse lançamento é muito aguardado e decidiram usá-lo como isca para lançar todo tipo de ataque contra jogadores. Identificamos vários sites-isca para fãs impacientes de GTA VI. Hoje, vamos mostrar como esses criminosos tentam enganar os jogadores e como evitar se tornar o próximo alvo.

1. “GTA VI já vazou, e tudo o que você precisa fazer é pagar”

Um site encontrado por nossos especialistas, chamado CyberLeek, afirma ter uma versão antecipada de GTA VI e finge oferecer três maneiras diferentes de obter o jogo antes do lançamento oficial. A primeira opção, a mais cara, é comprar o “jogo completo” GTA VI por US$ 1.000. Por esse preço, os compradores recebem uma versão antecipada do jogo, conteúdo exclusivo e um link direto para baixá-lo. Segundo o site, a oferta é limitada: apenas uma cópia por cliente.
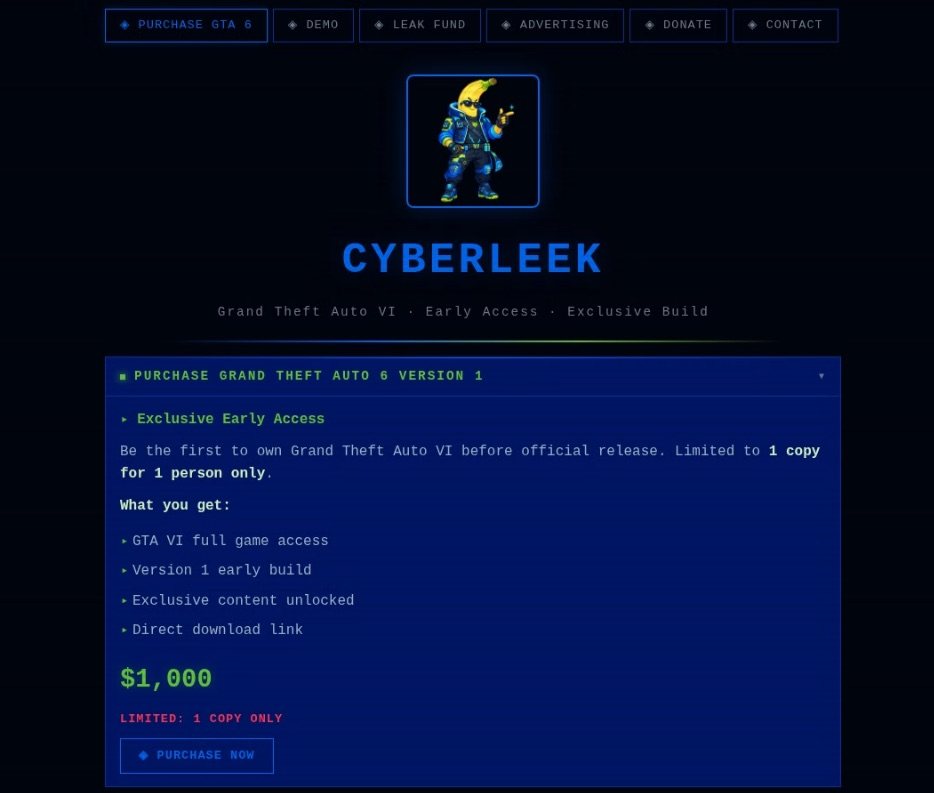
O CyberLeek oferece aos compradores uma versão antecipada completa do jogo, conteúdo exclusivo e um link direto para download

Um suposto vazamento de GTA VI anunciado por US$ 1.000

Para quem não quer desembolsar mil dólares, há uma opção mais barata: por cem dólares, é possível obter acesso à demo do GTA VI por 24 horas.

Por fim, a terceira opção depende do financiamento coletivo. Posando de Robin Hoods dos tempos modernos, os criadores do site afirmam que arrecadarão US$ 50.000 e lançarão o jogo gratuitamente, dando acesso antecipado prioritário a quem doar pelo menos US$ 100. Mas, nas letras miúdas, a meta de arrecadação para esse acesso antecipado salta de US$ 50.000 para US$ 500.000. Parece que um dos golpistas se apoiou no teclado e acidentalmente apertou um zero a mais.
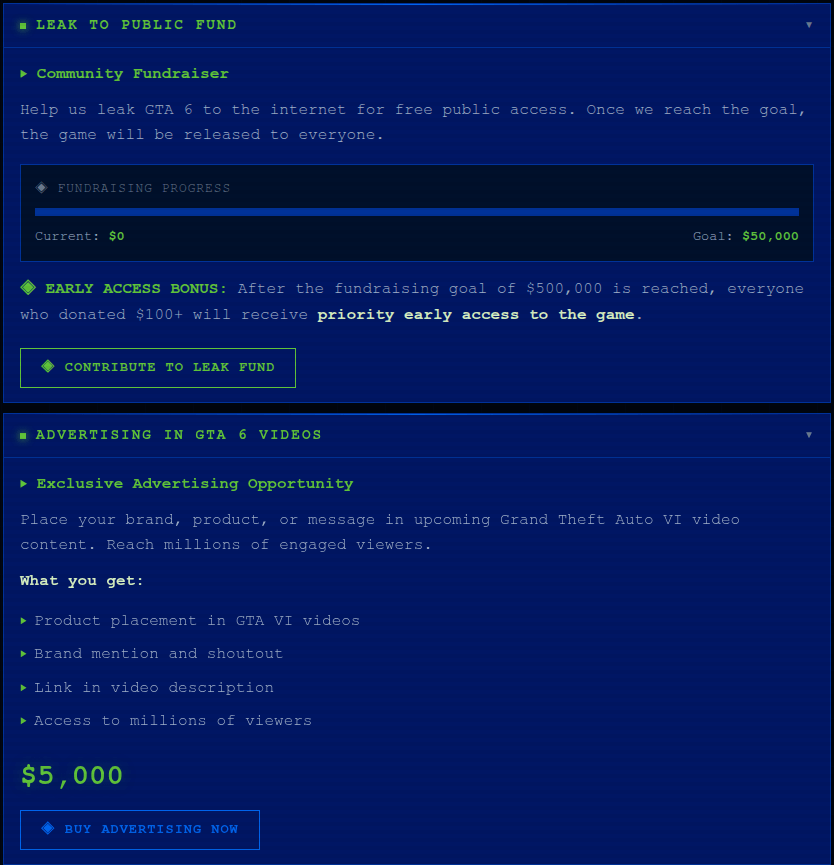
Arrecadação de dinheiro para lançar GTA VI

Uma arrecadação urgente de US$ 50.000 (ou seriam US$ 500.000?) para lançar uma versão vazada de GTA VI, além de oportunidades de publicidade para empresas

Mas a lista de “ofertas” tentadoras do CyberLeek não para por aí; também há serviços para empresas. Por US$ 5.000, os criadores do site oferecem colocar um anúncio dentro de Grand Theft Auto VI: um logotipo, um produto ou uma menção à marca que supostamente aparecerá em algum “conteúdo futuro de vídeo de Grand Theft Auto” não especificado. Não está claro o que isso significa: clipes ou cenas do jogo, trailers ou apenas gravações de gameplay. O preço, aliás, parece suspeitosamente baixo para uma inserção de produto em um dos jogos mais aguardados dos últimos anos.

A oferta fica ainda mais curiosa diante da suposta versão antecipada completa do jogo, com acesso total, disponível no mesmo site. Aparentemente, o jogo já está pronto o suficiente para ser vendido completo, mas, de alguma forma, ainda dá para colocar anúncios nele.

Só é possível pagar por todos esses serviços incríveis com criptomoedas. O CyberLeek aceita Bitcoin, Ethereum, USDT e Litecoin, e os criadores do site fazem questão de dizer que todos os pagamentos são definitivos e não podem ser reembolsados. Bem, também não estávamos esperando reembolsos.

Dito isso, este é apenas um exemplo. CyberLeek era originalmente o apelido do hacker responsável pela recente violação da Rockstar Games e pelo vazamento de conteúdo do GTA VI. Mais tarde, outros cibercriminosos começaram a usar o mesmo nome para criar uma série de sites falsos. Apesar de terem designs completamente diferentes, todos esses sites tentam passar a impressão de uma associação com o CyberLeek, atraindo usuários com promessas (falsas) de acesso a versões “oficiais” vazadas de GTA VI. Independentemente de qual desses sites você encontrar, recomendamos não usar seu computador para verificar o que está escondido nos arquivos comprimidos e instaladores que eles distribuem.
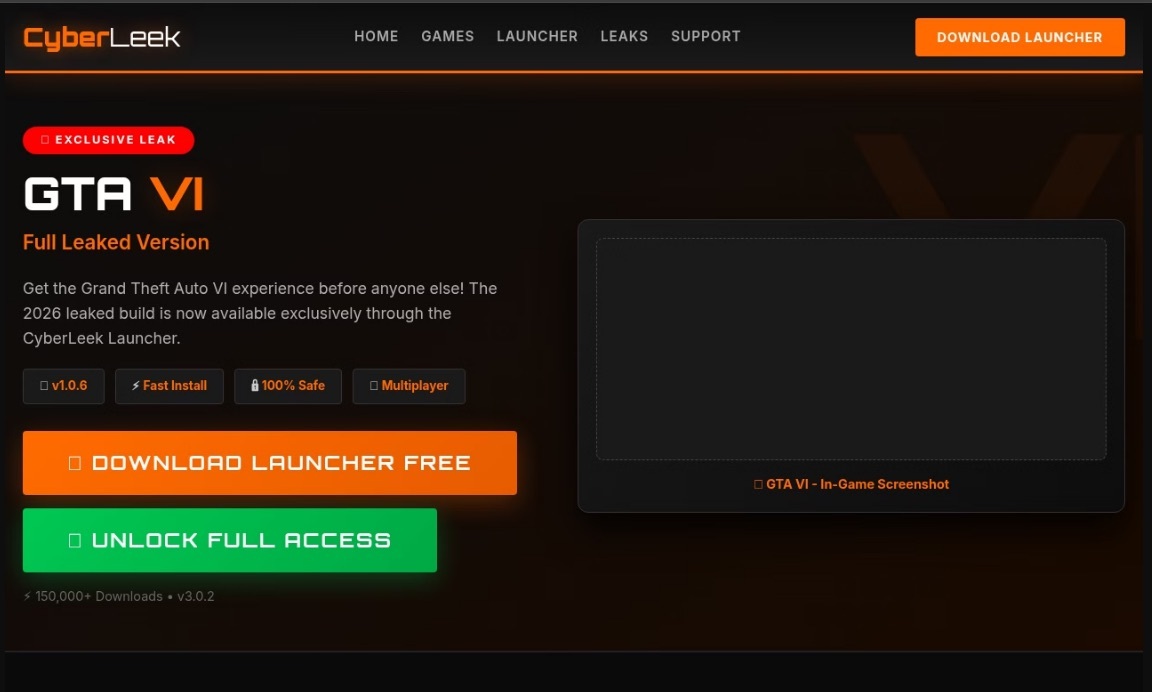
Mais um site do CyberLeek anunciando um "vazamento exclusivo" de GTA VI

Outro site do CyberLeek oferece acesso a uma “versão vazada” de GTA VI e convida o usuário a baixar um inicializador desconhecido ou “desbloquear” a versão completa do jogo, seja lá o que isso signifique

2. Pré-venda de Grand Theft Auto VI (com uma pegadinha)

Essa isca mira jogadores um pouco mais sensatos: aqueles que não estão tentando baixar GTA VI agora, mas não recusariam um código de pré-venda gratuito. Nossos especialistas encontraram um site que afirma fornecer um código de resgate para PlayStation 5 ou Xbox Series X|S. Tudo o que é preciso fazer é escolher uma plataforma e fornecer um endereço de e-mail.

Para parecer convincente, o site exibe até suas próprias “estatísticas”: supostamente, há 3.480 usuários ativos e apenas 121 códigos disponíveis.
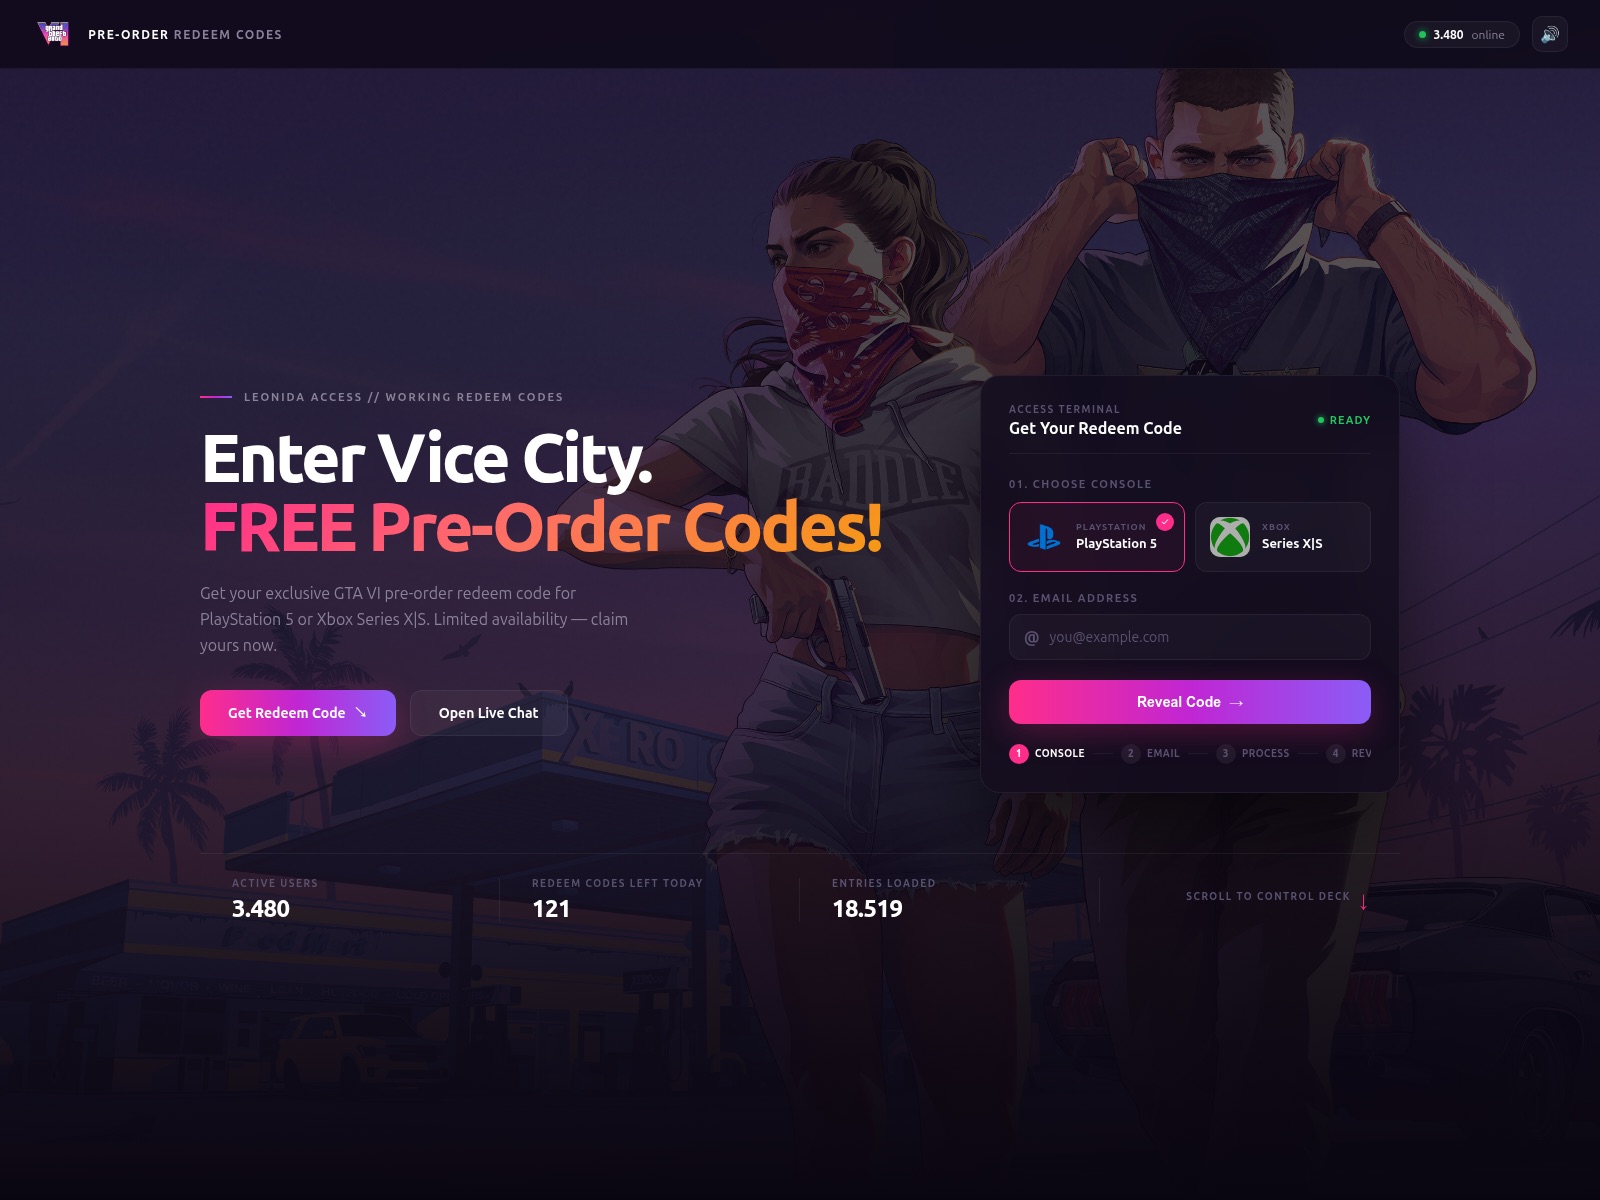
Códigos gratuitos de pré-venda de GTA VI

Para obter o “código exclusivo”, o usuário precisa escolher um console e fornecer seu endereço de e-mail

Depois de escolher um console, inserir um endereço de e-mail e clicar em Revelar código, o usuário é direcionado para uma nova página. Ela mostra os quatro primeiros caracteres de um código supostamente gerado e, para obter o restante, o usuário precisa concluir uma verificação adicional. O usuário tem 15 minutos para fazer isso.
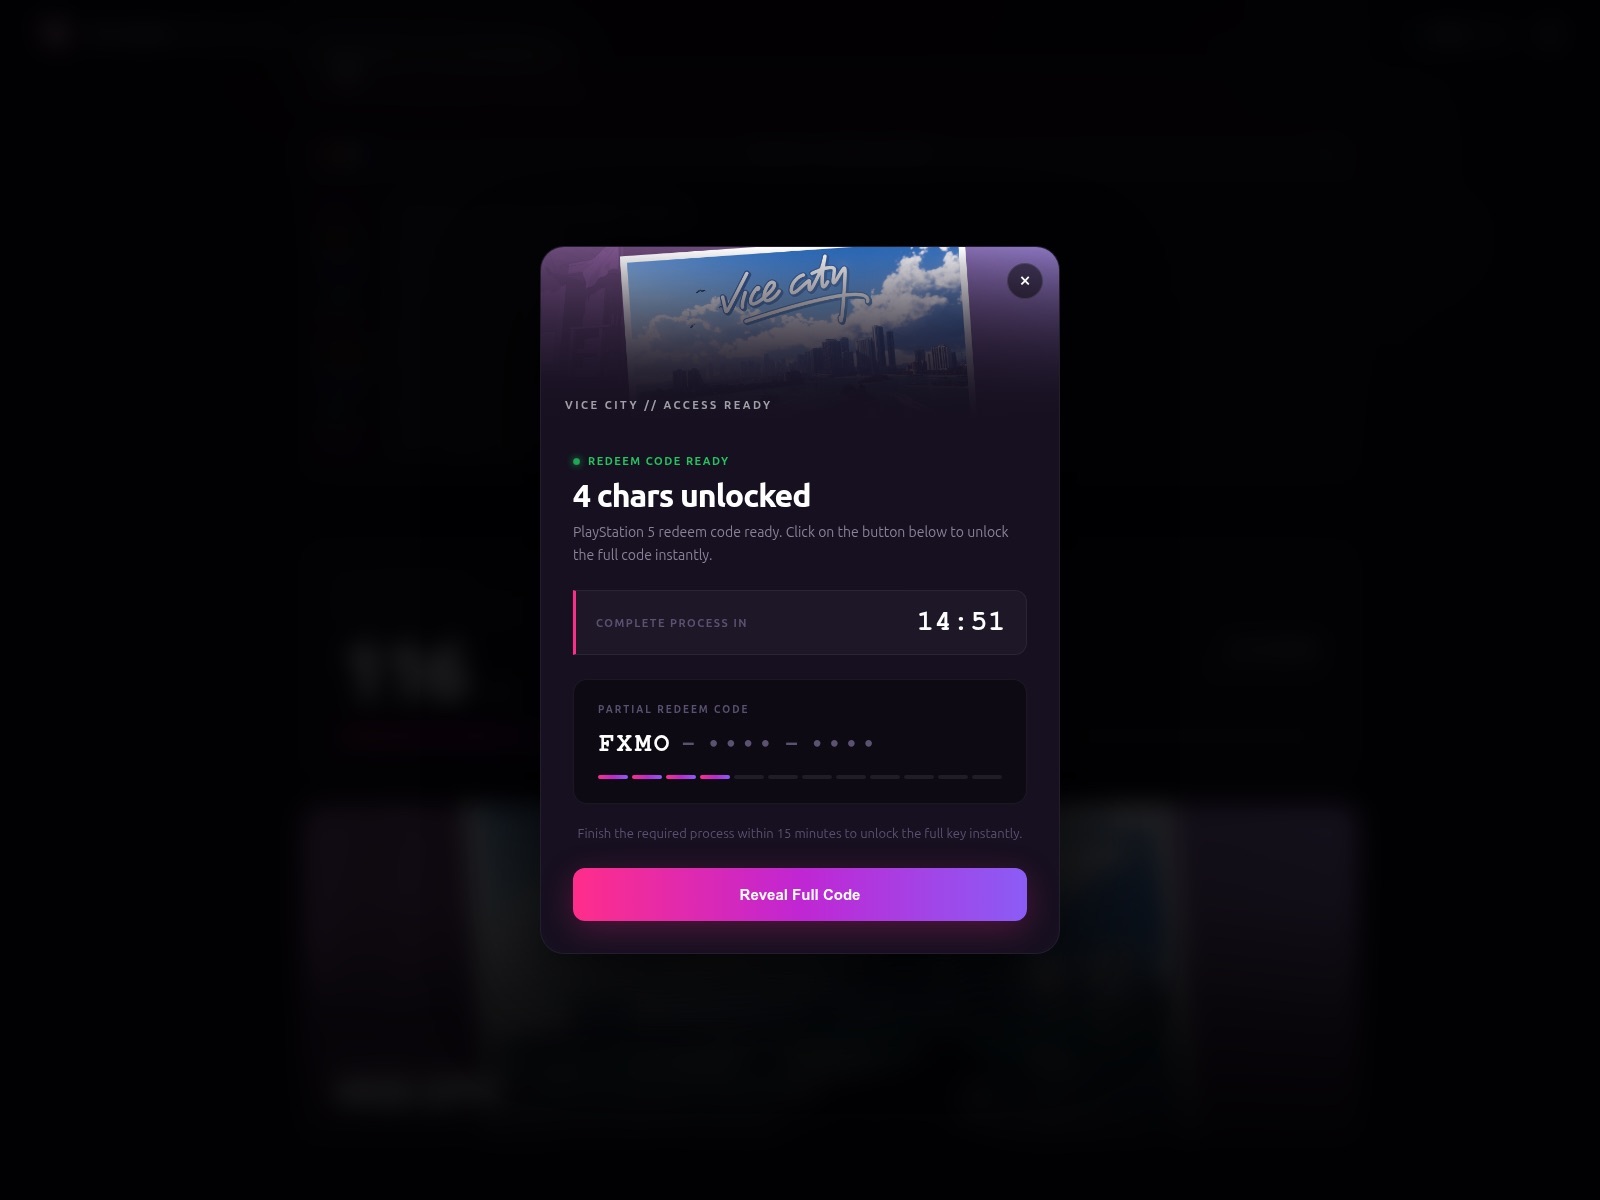
Quatro caracteres do código prometido

O site mostra os quatro primeiros caracteres do cobiçado código e promete enviar o restante após uma verificação adicional, que o usuário tem 15 minutos para concluir

Ninguém informa ao jogador no que consiste essa verificação. Mas a página seguinte, que é aberta após clicar em Revelar código completo, acaba inexplicavelmente sendo exibida em alemão. Nela, o usuário é solicitado a passar por uma “verificação humana”: baixar um aplicativo de chat com IA gratuito para o computador, executá-lo e aceitar os termos de uso.

O objetivo dessa “verificação” provavelmente é direcionar tráfego para sites de terceiros, muitas vezes duvidosos ou abertamente fraudulentos, usando o GTA VI como isca para inflar o número de visitantes.
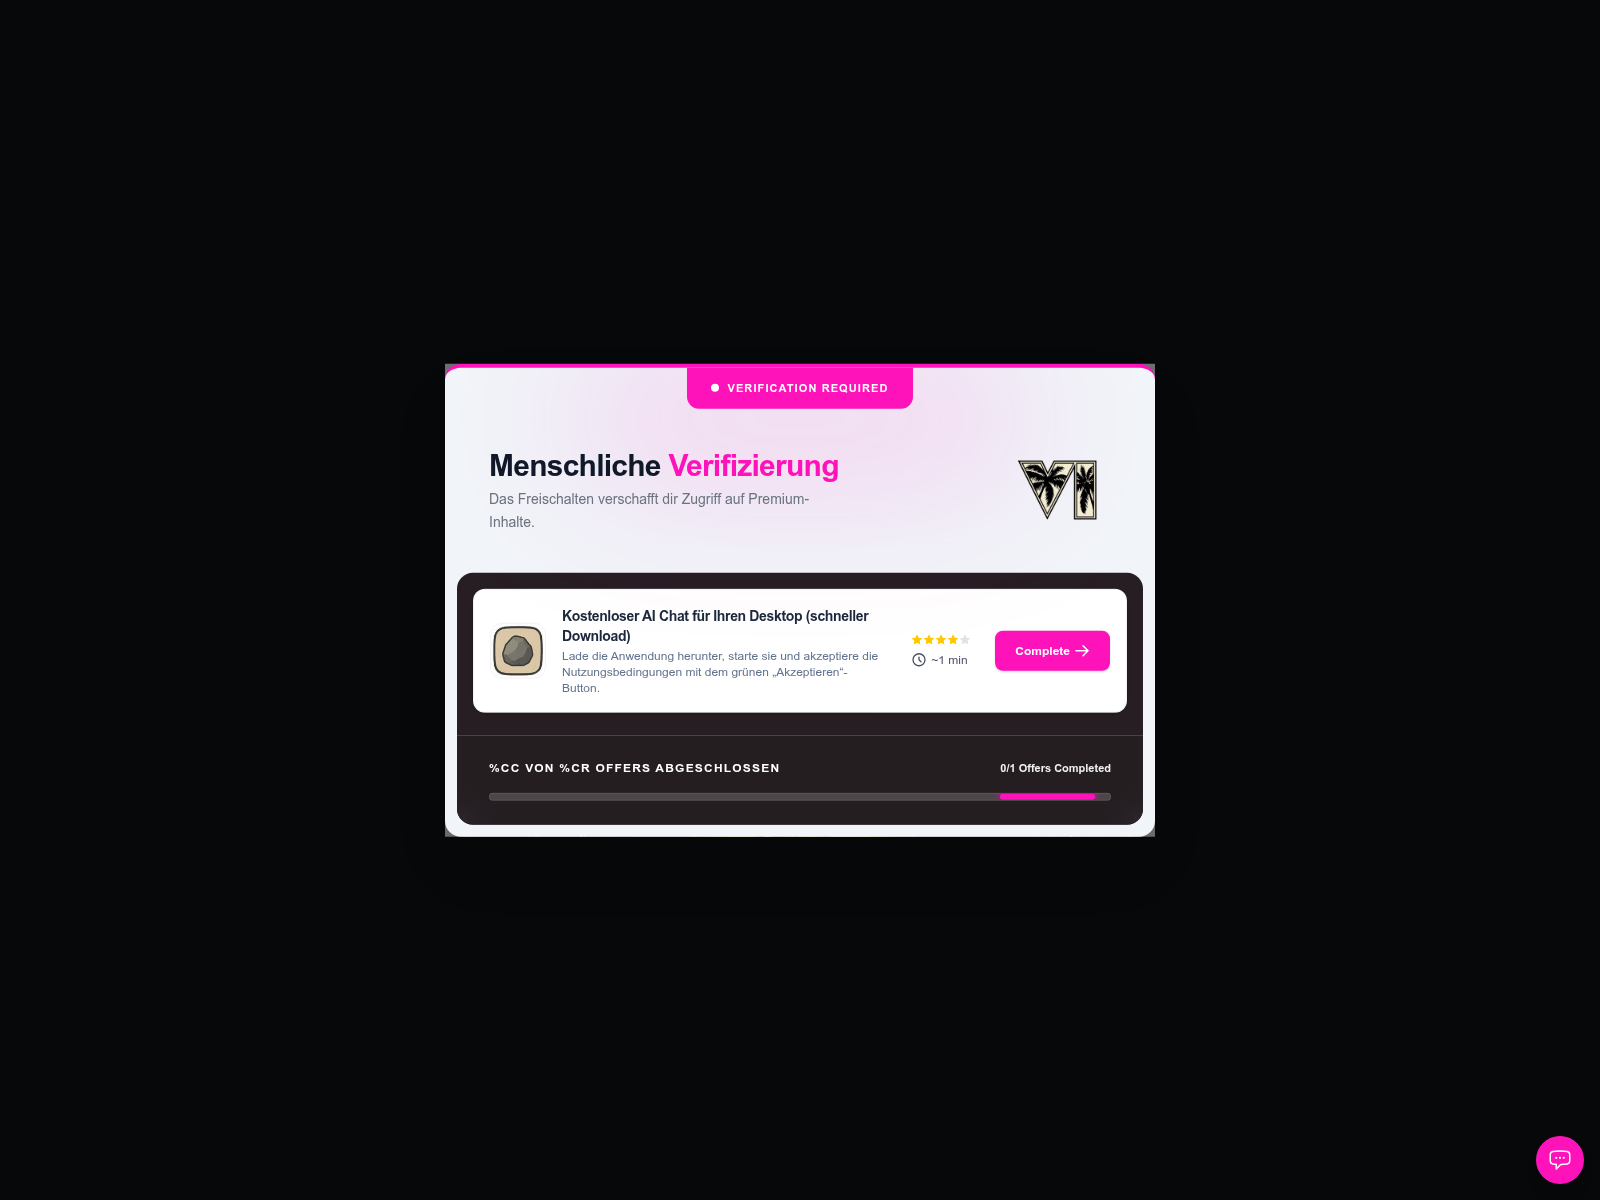
Aplicativo desconhecido em vez de um código GTA VI

Para obter o restante do “código”, o site exige que o usuário baixe e execute um aplicativo de chat com IA e aceite seus termos de uso

Uma variação mais simples envolve sites falsos que cobram dinheiro sob o pretexto de fazer pré-vendas de Grand Theft Auto VI. Por exemplo, um site falso da PlayStation Store voltado para usuários brasileiros oferece pré-vendas por R$ 449,90, valor que corresponde ao preço oficial da PS Store. O usuário pode pagar com cartão de crédito ou Pix (sistema de pagamento instantâneo do Brasil), mas também teria que fornecer dados pessoais, incluindo o CPF, equivalente brasileiro ao número de identificação fiscal.
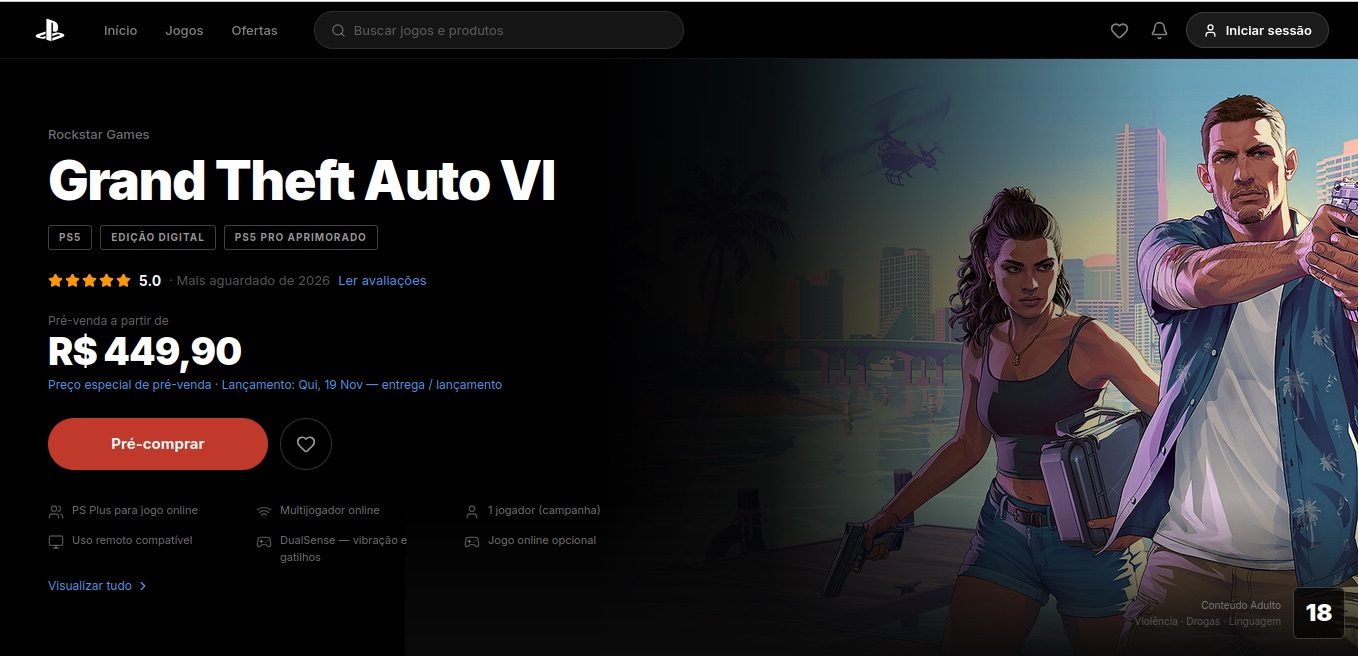
Pré-venda falsa de GTA VI pelo preço oficial

No Brasil, um site falso da PlayStation Store coleta dinheiro por pré-vendas de GTA VI a um preço que parece legítimo

3. Você perdeu: GTA VI já foi lançado!

Alguns golpistas nem se dão ao trabalho de inventar histórias elaboradas sobre vazamentos, testes beta ou ofertas de pré-venda. Eles criam sites que imitam a aparência e o estilo de GTA e convidam os usuários a jogar GTA VI ali mesmo. Encontramos alguns exemplos desses sites.
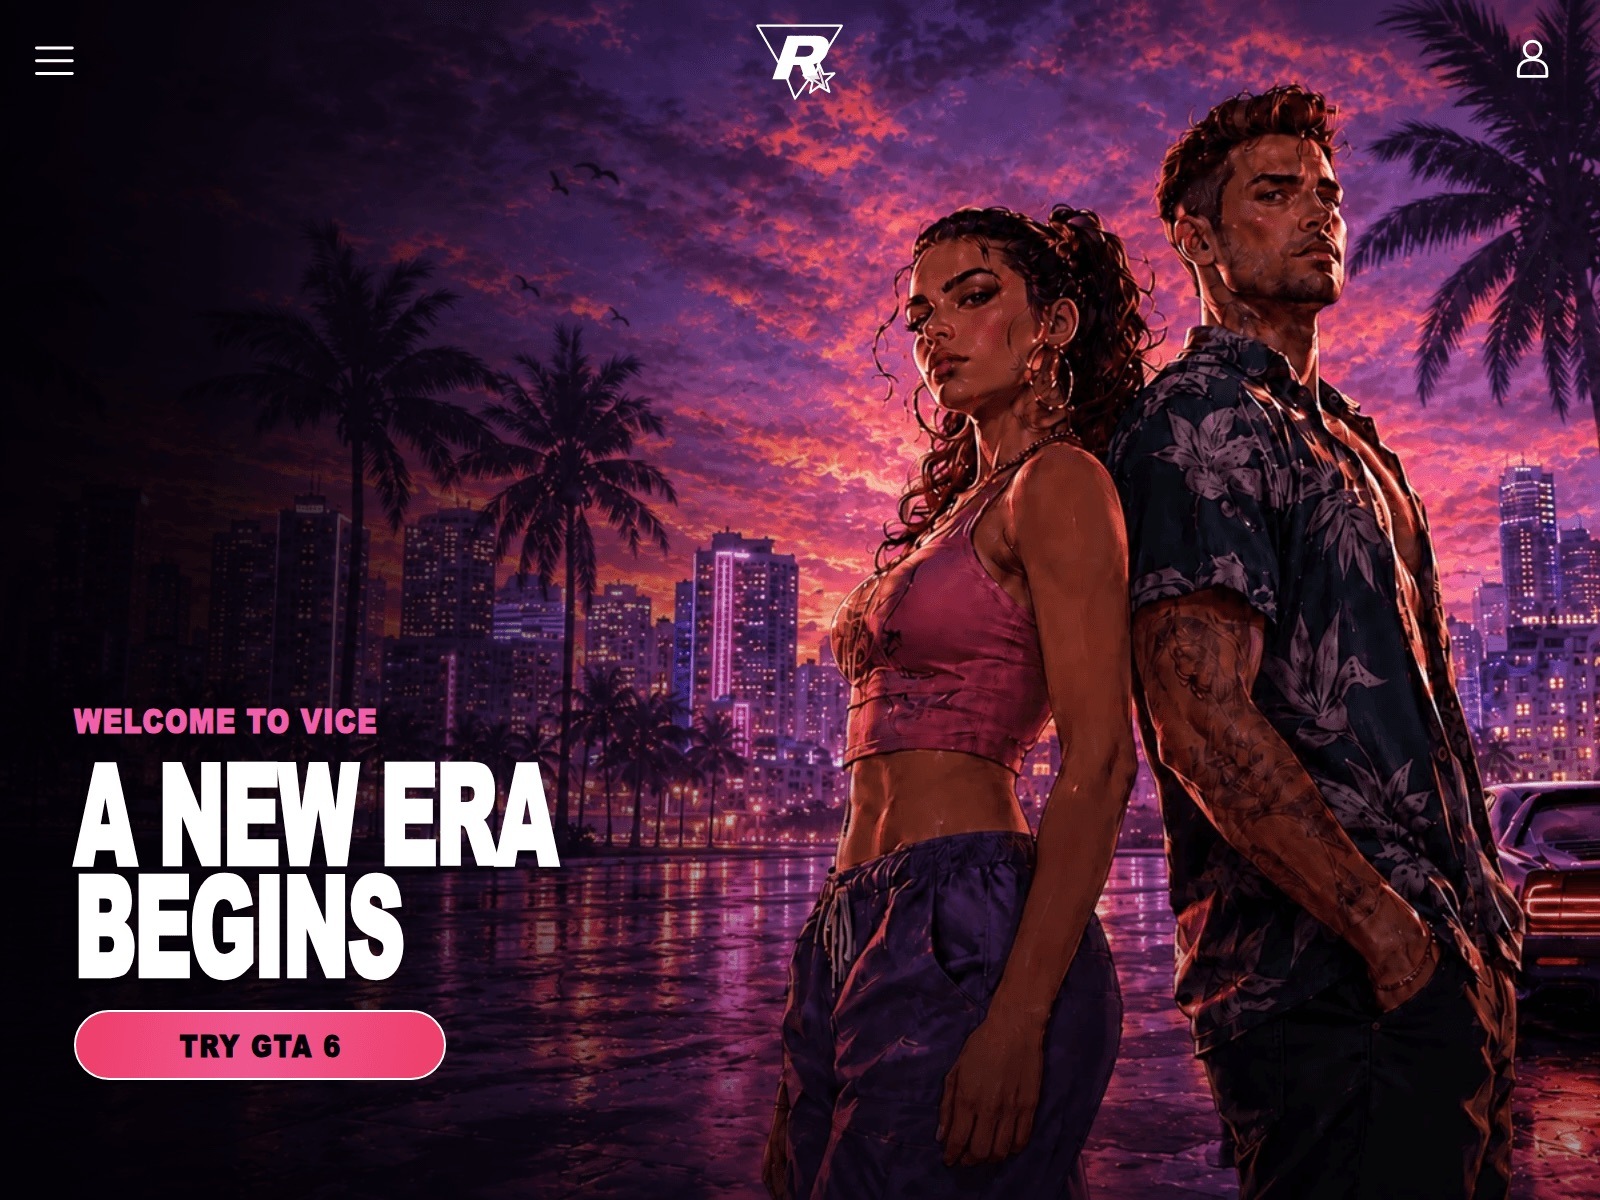
GTA VI: aqui e agora

Sem vazamentos, testes ou códigos: os visitantes são simplesmente convidados a clicar em Experimentar GTA 6 e começar a jogar

Um desses sites informa aos usuários que eles podem baixar GTA VI, desde que primeiro escolham sua plataforma. A variedade de opções é surpreendentemente ampla: uma versão para PC, além de versões para PlayStation 5 e Xbox Series X|S.
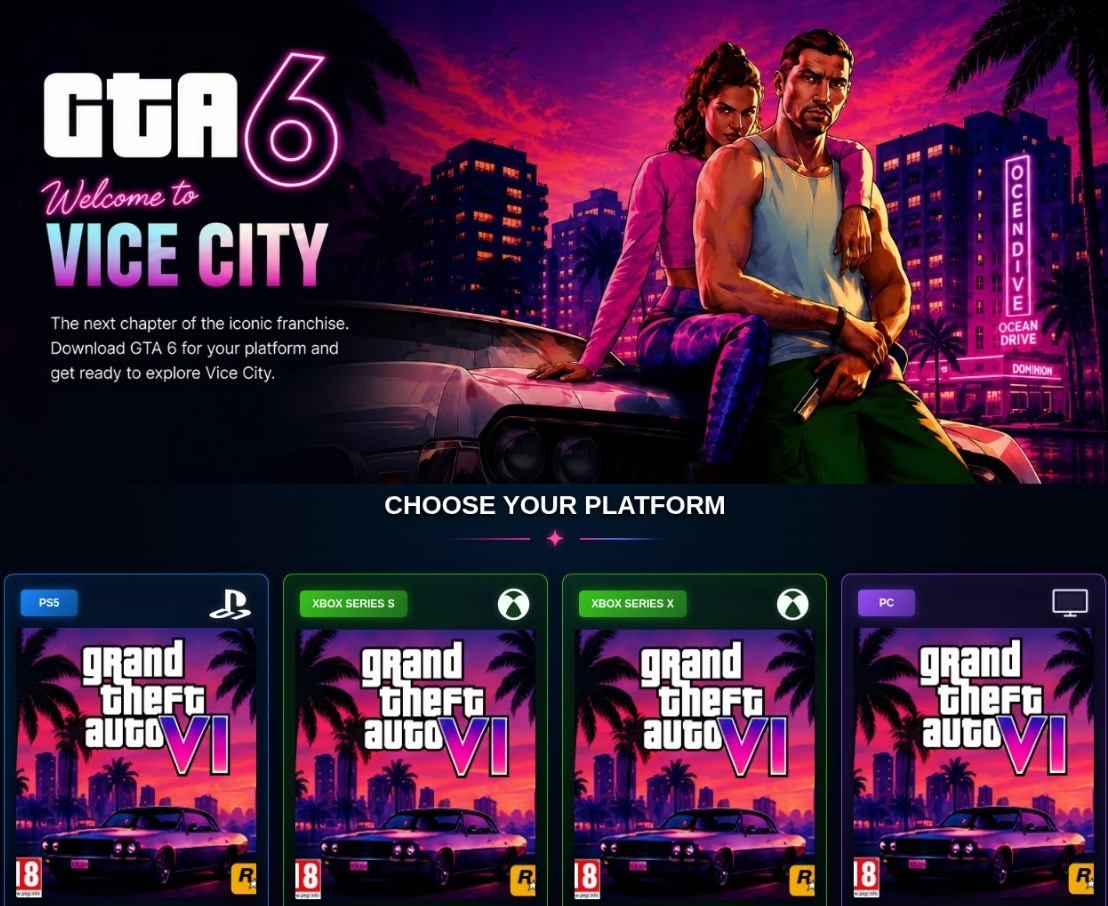
GTA VI em qualquer plataforma

Os usuários são convidados a escolher uma versão de GTA VI para PlayStation 5, Xbox Series X|S ou PC

Só para deixar claro, o lançamento oficial de GTA VI ainda acontecerá daqui a mais de um mês, portanto não há como baixar e instalar o jogo agora. Ninguém sabe exatamente o que os usuários receberiam em seus dispositivos ao baixar de um desses sites, mas certamente não seria nada útil. E não importa o quanto os golpistas copiem cuidadosamente o estilo característico de GTA e coloquem o logotipo da Rockstar, a barra de endereços geralmente revela o golpe: verifique o domínio e compare-o com o endereço do site oficial da Rockstar Games.

4. A cereja do bolo: GTA VI por tokens

E, finalmente, o que seria de 2026 sem criptomoeda? Encontramos um site cujos criadores provavelmente se inspiraram na história do CyberLeek e decidiram aproveitar a onda de popularidade de GTA VI para promover um token com o nome surpreendentemente direto de $GTAVI. Todo o site segue o estilo de GTA VI e Vice City.

Os criadores do projeto se esforçaram para destacar as vantagens de possuir o token. Eles chamam o $GTAVI de “a única moeda de GTA VI que realmente recompensa seus detentores”. Seja qual for o significado desse slogan, o objetivo final declarado do projeto parece ainda mais tentador: todos os detentores de tokens terão acesso a Grand Theft Auto VI simplesmente por possuírem $GTAVI. Pense nisso por um segundo: não é exatamente uma promessa direta de uma cópia gratuita de GTA VI, mas mais uma aspiração dos desenvolvedores de criptomoedas.
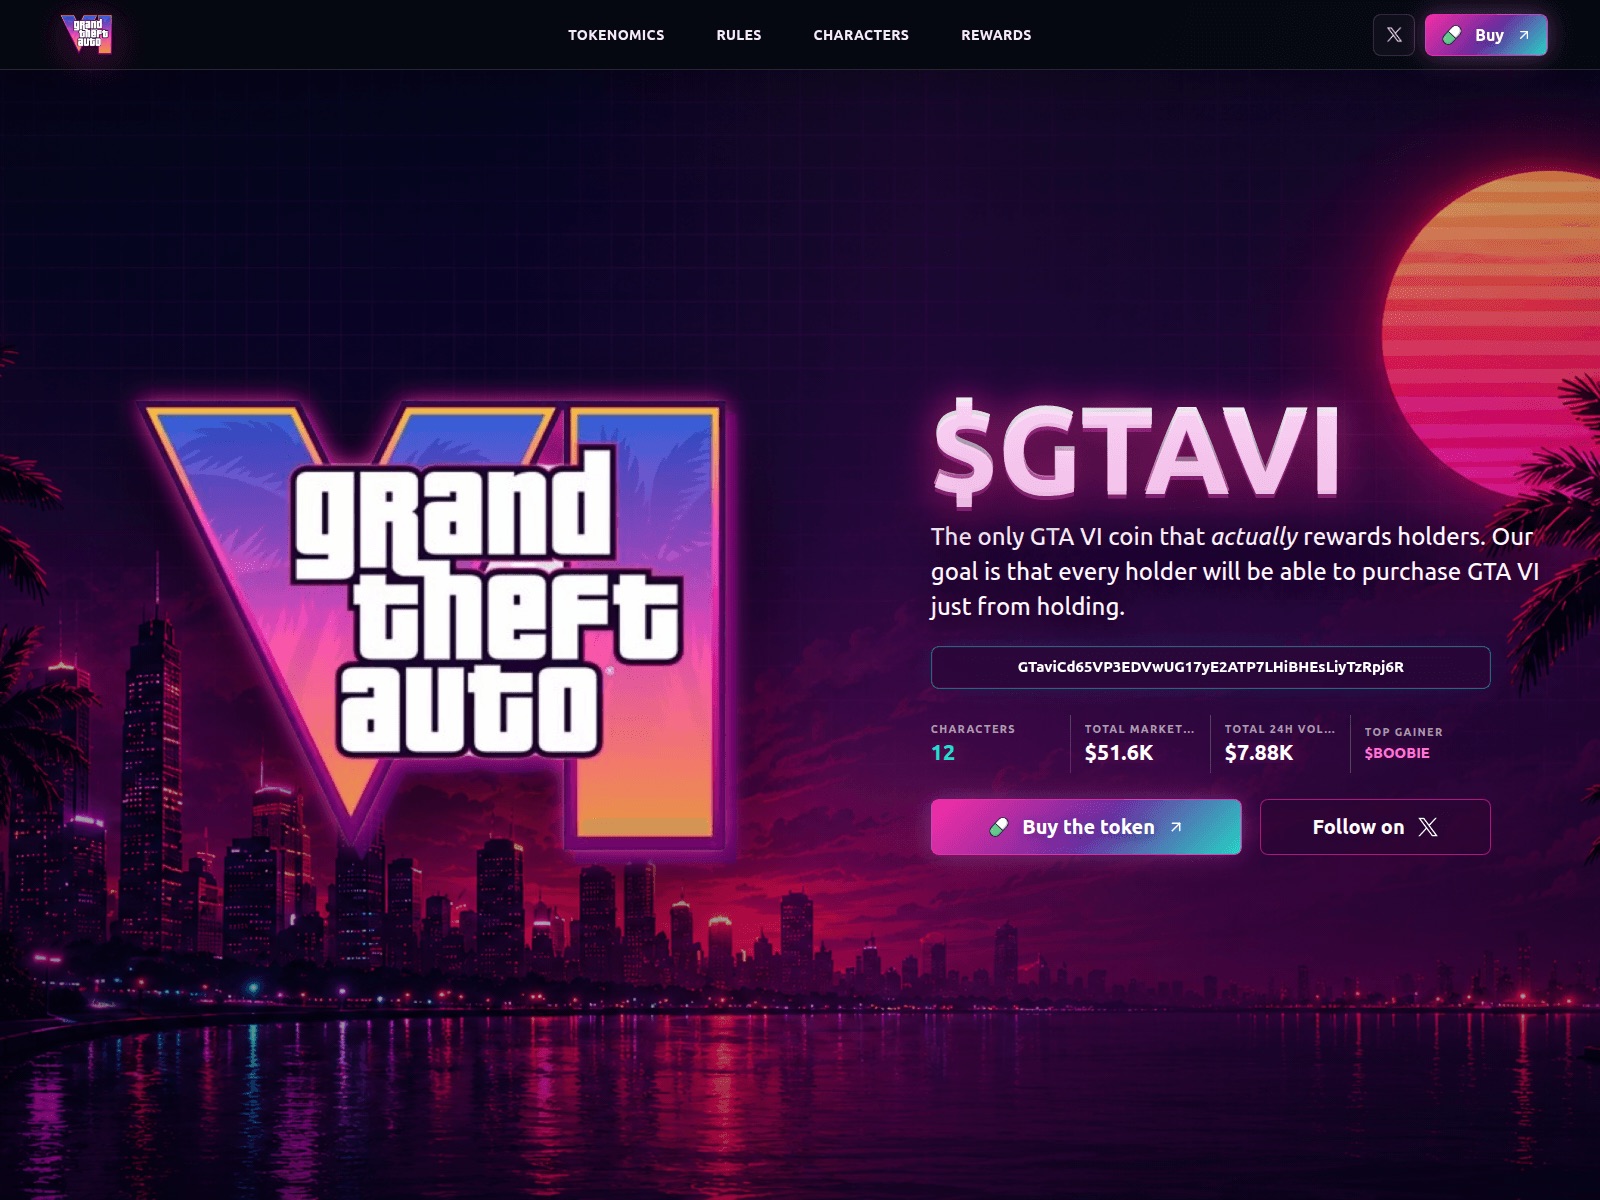
GTA VI como recompensa por possuir $GTAVI

Os criadores do token afirmam que estão se esforçando para, eventualmente, fornecer a todos os detentores de $GTAVI acesso a GTA VI

Para dar mais credibilidade, a página também apresenta algumas estatísticas de criptomoedas. A capitalização de mercado declarada do $GTAVI é de US$ 51.600, com um volume de negociação de US$ 7.880 em 24 horas. Há também uma métrica misteriosa chamada “Characters”, com valor de 12, e ninguém sabe ao certo o que ela significa. Há ainda uma menção separada a um certo $BOOBIE como Top Gainer. Aparentemente, é assim que os criadores do site identificaram aquele que supostamente ganhou mais dinheiro com o $GTAVI. O site não explica de onde vêm esses números nem o quanto eles são realmente precisos.

De modo geral, isso parece uma tentativa de promover mais uma meme coin aproveitando a onda de popularidade de GTA VI. Projetos como esse frequentemente acabam seguindo o esquema clássico de pump and dump: o token é promovido durante algum tempo para elevar seu preço e, depois, os envolvidos e os grandes detentores vendem suas posições, deixando todos os demais com criptomoedas fortemente desvalorizadas. Quanto ao objetivo declarado do $GTAVI, permitir que todos os detentores de tokens obtenham uma cópia de GTA VI apenas por possuí-lo, não há motivo para acreditar que isso realmente acontecerá.

Como esperar pelo GTA VI sem cair em golpes

Não conhecemos nenhuma maneira legítima de obter acesso antecipado a GTA VI e duvidamos que qualquer outra pessoa conheça. Parece que todos nós vamos ter que esperar até novembro. Para não cair em ofertas fraudulentas nesse meio-tempo, recomendamos:

  • Instale jogos somente de fontes oficiais.
  • Verifique o endereço do site. Mesmo que uma página pareça ser o site oficial da Rockstar Games ou da PlayStation Store, examine cuidadosamente o domínio na barra de endereços.
  • Nunca insira seus detalhes de pagamento em sites que prometem GTA VI antes de seu lançamento oficial, especialmente se eles solicitarem que você pague de alguma forma incomum, como por meio de criptomoedas.
  • Não baixe inicializadores, arquivos comprimidos ou arquivos de instalação desconhecidos, mesmo se eles forem apresentados como uma “versão vazada” ou como um software que você precisa para ser um testador beta.
  • Não forneça suas informações pessoais para um “teste beta”, “chave”, “acesso antecipado” ou qualquer outra oferta que pareça boa demais para ser verdade.
  • Nunca desative os recursos de segurança só porque um site pede para você fazer isso. Se um site solicitar que você ignore um aviso do Windows, execute algum comando misterioso ou inicie um arquivo desconhecido como administrador, trate-o como um enorme sinal de alerta.
  • Instale uma solução de segurança confiável criada para jogadores, que avise você antes de acessar um site fraudulento e bloqueie arquivos maliciosos, mas que não deixe seus jogos mais lentos.

Que outros truques os golpistas usam para enganar até os jogadores mais experientes? Descubra em nossas outras postagens:

  • ✇Securelist
  • How legitimate cloud platforms enable phishers to bypass MFA Olga Altukhova
    Threat actors are increasingly exploiting legitimate cloud services to evade detection and streamline the deployment of their scam infrastructure. Cloud hosting services and decentralized networks have become primary platforms for hosting phishing pages and sites. Throughout 2025 and 2026, we have observed phishing operators steadily migrate toward platforms like Cloudflare Workers, Vercel, Netlify, GitHub Pages, and IPFS. This post analyzes the mechanics of a real-life adversary-in-the-middle (
     

How legitimate cloud platforms enable phishers to bypass MFA

4 de Agosto de 2026, 09:00

Threat actors are increasingly exploiting legitimate cloud services to evade detection and streamline the deployment of their scam infrastructure. Cloud hosting services and decentralized networks have become primary platforms for hosting phishing pages and sites. Throughout 2025 and 2026, we have observed phishing operators steadily migrate toward platforms like Cloudflare Workers, Vercel, Netlify, GitHub Pages, and IPFS. This post analyzes the mechanics of a real-life adversary-in-the-middle (AitM) attack in a cloud environment and presents detailed statistics on the platforms and domains phishers abuse most frequently.

The cloud as a safe haven for phishers

Threat actors select platform-as-a-service (PaaS) offerings and distributed cloud environments to host phishing sites for much the same reasons legitimate software developers do:

  • Inherent trust and reputation. Phishing pages hosted on reputable platforms appear trustworthy, reducing suspicion among potential victims.
  • Most platforms offer generous free-tier developer plans. The onboarding process takes minutes and rarely requires Know Your Customer (KYC) identity verification. This enables a single operator to create hundreds of malicious accounts.
  • Evasion and anonymity. Attackers leverage native security features to obscure their true origin server IP address behind a CDN, which complicates detection for security vendors.

Additionally, these platforms allocate shared subdomains hosting millions of legitimate projects and websites. Security teams cannot simply block the parent domain or its subdomains without inflicting collateral damage on bona fide users – a limitation that malicious actors take advantage of. To counter this tactic, security vendors must advance content-based analysis methodologies.

Multi-stage AitM attack

Consider a modern AitM phishing campaign that leverages Cloudflare Workers, a widely adopted cloud platform. The attackers execute the operation through multiple HTML pages distributed across a compromised website and the cloud platform. Each page serves a specific function: harvesting target email addresses, initializing the reverse-proxy infrastructure, or spoofing the login form to capture multi-factor authentication (MFA) sessions.

Stage 1. Contact harvesting and network monitoring evasion

The attack typically begins with a phishing email that uses a plausible pretext – such as a request from a coworker to review documents – to entice the target into clicking a malicious link.

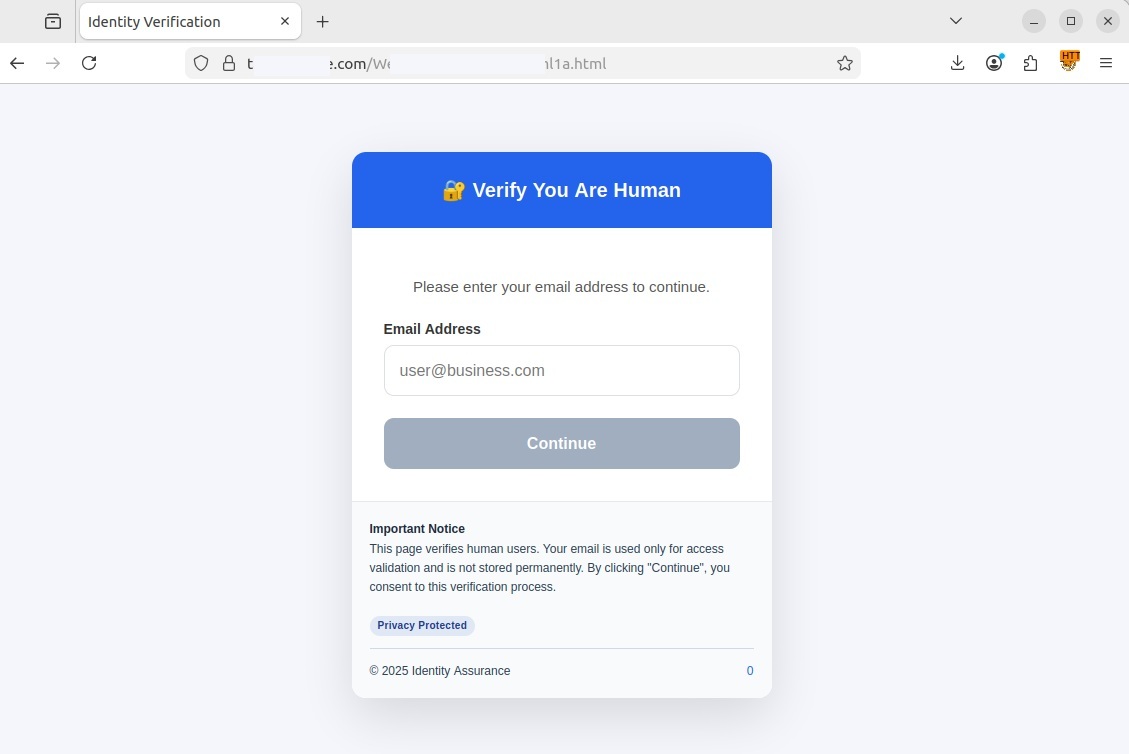
Upon clicking the link, the user is redirected to a fake CAPTCHA landing page hosted on a compromised legitimate website. This specific campaign used the https://t[REDACTED]e.com website, but any other variations are possible. In this scenario, the compromised page served as a disposable relay — vendor detection mechanisms typically block phishing links delivered directly via email much faster — to prevent the early discovery of the core phishing content hosted on Cloudflare.

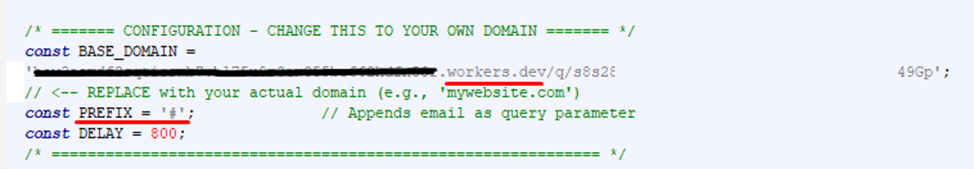
If the user entered their email address and clicked Continue, the pseudo-CAPTCHA marked them as a human user and initiated a redirect. The primary objective of this stage is to harvest target email addresses, filter out bots, and route legitimate users to a subdomain of workers.dev. Such subdomains are generated automatically and free of charge by Cloudflare Workers. The victim’s email address was embedded in the URL hash (the part of the URL following the # character), allowing the page at [REDACTED].workers.dev to extract the email without issuing a request to the attacker’s server, thereby avoiding detection.

Stage 2. Initializing a transparent proxy

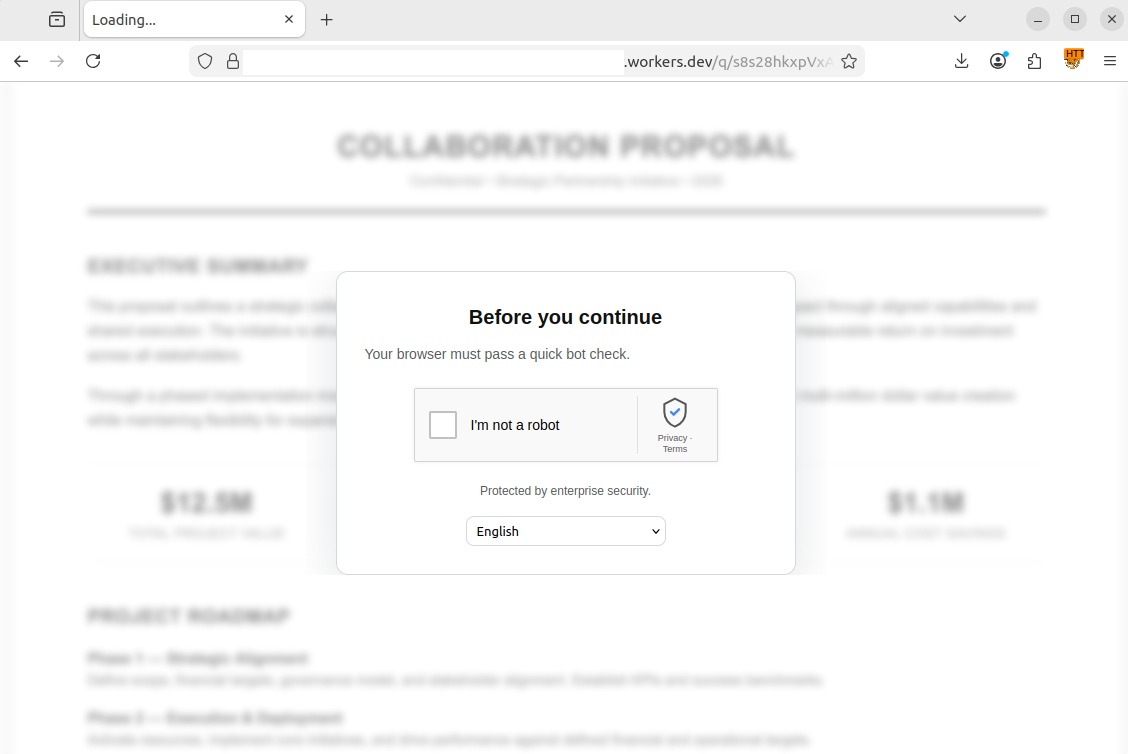
The user’s browser then loaded a [REDACTED].workers.dev page with #user@business.com at the end of the URL. At this point, the page presented the victim with a genuine CAPTCHA challenge. This step ensured that an actual user was interacting with the page rather than a security sandbox.

Another CAPTCHA, this time a legitimate one

Another CAPTCHA, this time a legitimate one

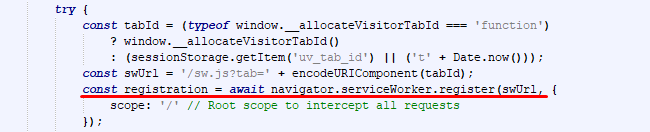
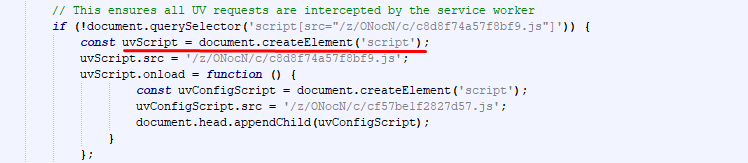
Once the user successfully completed the challenge, a service worker was registered in their browser. This is a special JavaScript file capable of running in the background and intercepting all network requests generated by the current tab. As this type of script was designed as a core component of progressive web apps (PWAs) to optimize load times and support offline functionality, browsers treat service workers as standard site feature and execute them without prompting for user consent as long as the website uses an HTTPS connection.

The attackers leveraged the service worker to deploy Ultraviolet, a legitimate open-source web proxy library, to dynamically rewrite all links and forms on the page. This forced every outgoing request – including those for Microsoft login credentials – to route through the attackers’ server rather than directly to the legitimate services.

Immediately upon loading, the page extracted the victim’s email address from the URL hash and stored it in the browser’s sessionStorage property so it would not be overwritten when the CAPTCHA loaded. This step also allowed the script to pre-fill the username field in the form automatically. A pre-populated login field enhanced the page’s credibility and bolstered user trust. Once the CAPTCHA was passed, the malicious script constructed a redirect URL for the third stage, appending the email retrieved from sessionStorage back to the hash. By passing the email via the URL hash across three consecutive stages, the attackers successfully kept it hidden from network attack detection systems.

Registering a service worker to intercept traffic

Registering a service worker to intercept traffic

Establishing a transparent proxy via an external library

Establishing a transparent proxy via an external library

Stage 3. Session hijacking and browser window spoofing

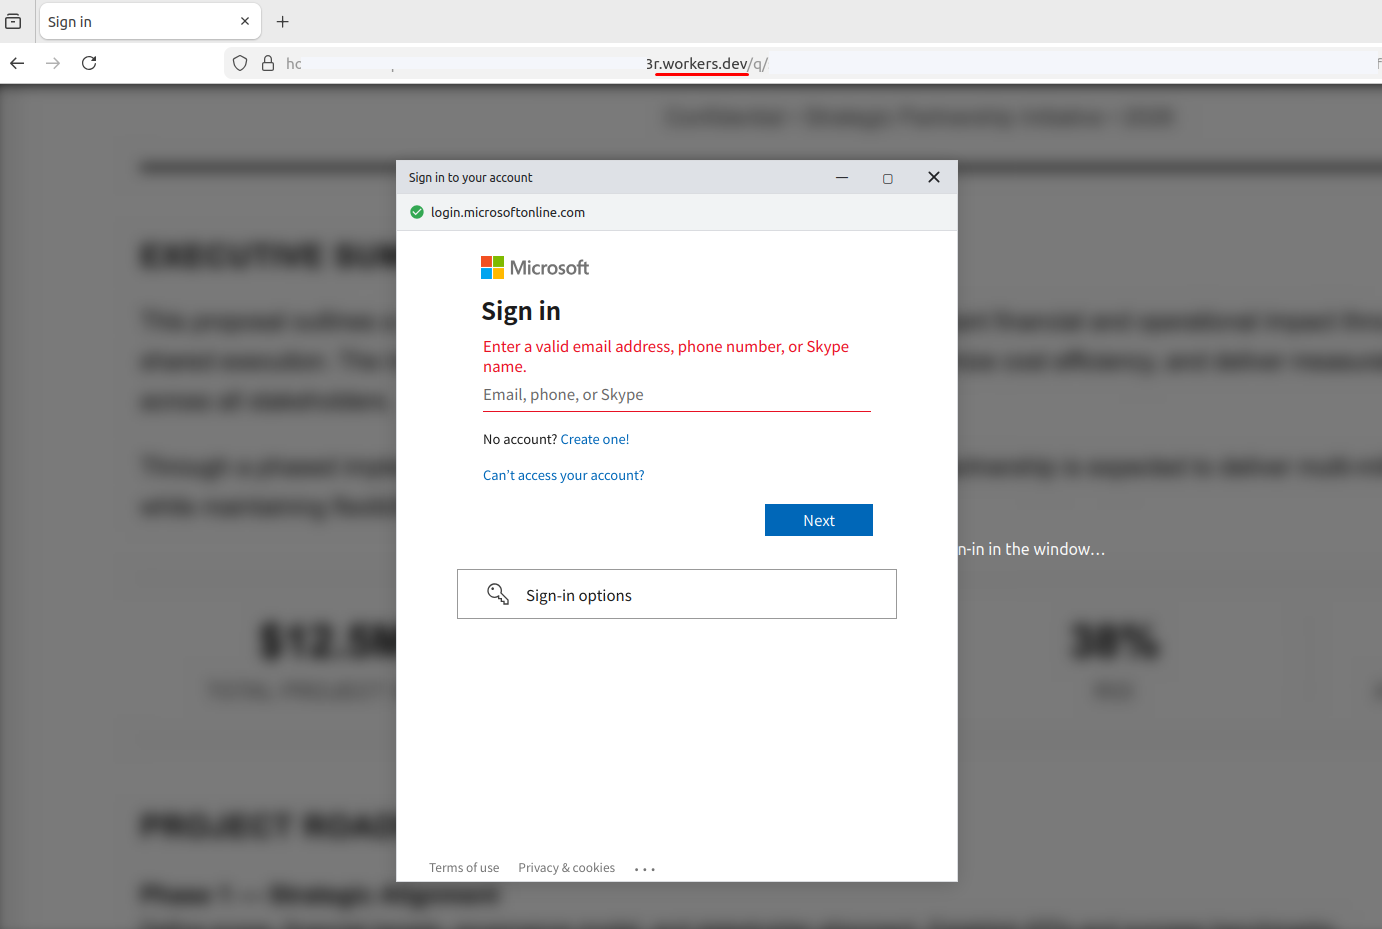
The final stage unfolded on a third page, combining adversary-in-the-middle (AitM) traffic interception with a browser-in-the-browser (BitB) UI spoofing technique. BitB attacks operate by rendering a block inside a legitimate webpage that visually mimics a native browser pop-up window.

In this case, the script hosted on the attacker’s page generated a pop-up visually identical to a native browser window, complete with window controls and a spoofed address bar showing a trusted Microsoft URL. Within this simulated window, an iframe loaded the authentic login interface, routed dynamically through the service worker reverse proxy created in Stage 2. When the victim entered their credentials and MFA code into the BitB window, the proxy script intercepted both the credentials and the session tokens. Combining BitB with AitM significantly increases the threat: BitB provides a convincing, trusted visual wrapper (displaying a legitimate URL and branding), while the hidden AitM proxy quietly handles traffic interception and session hijacking behind the scenes.

Upon successful login, the proxy instructs the interface to close the pop-up and redirect the victim to a generic system error page, such as SessionExpired. This minimizes suspicion: the victim assumes a technical glitch occurred and attempts to log in again, unaware that the attacker already has full access to the session.

Cloud platform phishing attack statistics

We analyzed phishing URLs hosted across popular cloud platforms – including Cloudflare, Netlify, and GitHub Pages – over a 12-month period spanning August 2025 to July 2026. The data below outlines trends in unique third-level domains exploited to deliver phishing content. In total, our security solutions blocked 224,984 unique third-level domains on cloud and decentralized services used in phishing attacks within that timeframe.

Number of unique third-level domains
(download)

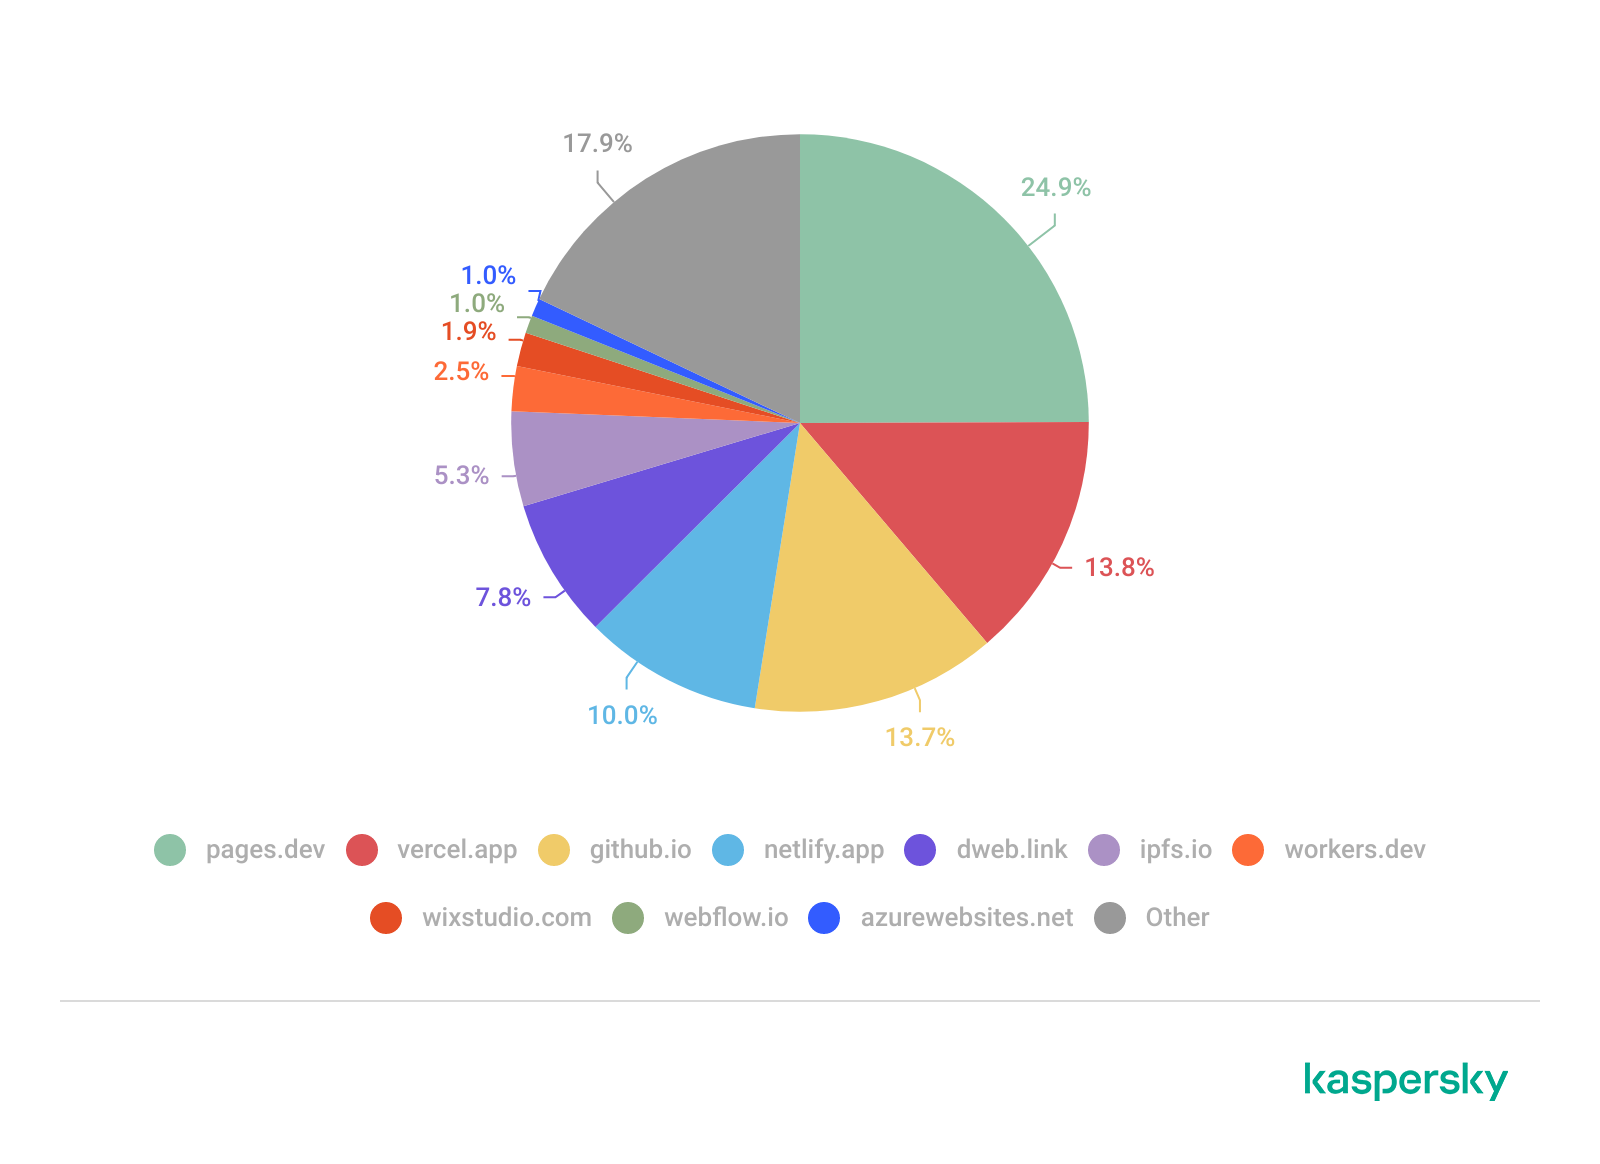
Based on this telemetry, we compiled a list of the TOP 10 cloud domains most frequently abused in phishing campaigns over the specified period.

Number of phishing links

Unsurprisingly, Cloudflare and Vercel emerged as the undisputed leaders: both offer free tiers, automated SSL certificate issuance, and global CDNs. GitHub Pages ranked third. The widespread legitimate use of the github.io domain complicates bulk blocking efforts, as security teams risk limiting access to non-malicious projects.

Decentralized networks also warrant close attention – we posted on this subject in 2023. The ipfs.io and dweb.link domains function as IPFS gateways. The principal risk associated with these platforms is content persistence: even if a specific gateway gets blocked, the phishing page remains accessible via alternative nodes across the network.

The visual website builders Wix and Webflow also ranked among the TOP 10 (eighth and ninth, respectively). These platforms allow low-skilled individuals to build phishing pages rapidly without advanced coding expertise, which significantly lowers the barrier to entry for less capable malicious actors.


Domain Number of phishing links Platform
1 pages.dev 24.9% Cloudflare Pages
2 vercel.app 13.8% Vercel
3 github.io 13.7% GitHub Pages
4 netlify.app 10.0% Netlify
5 dweb.link 7.8% IPFS gateway
6 ipfs.io 5.3% IPFS (InterPlanetary File System)
7 workers.dev 2.5% Cloudflare Workers
8 wixstudio.com 1.9% Wix Studio
9 webflow.io 1.0% Webflow
10 azurewebsites.net 1.0% Microsoft Azure
Other 17.9%

In total, we identified and neutralized over 390,000 phishing pages hosted across legitimate cloud platforms and decentralized networks (IPFS) over the past 12 months. This data confirms that threat actors actively exploit the implicit trust associated with legitimate PaaS providers (such as Cloudflare Workers, Vercel, Netlify, and GitHub Pages) and IPFS gateways. High domain reputation, generous free tiers, and built-in evasion capabilities enable phishers to deploy multi-stage AitM attacks designed to hijack MFA sessions.

Recommendations

Traditional security controls, such as relying on HTTPS lock icons or reputation-based domain denylists, are inadequate against these attacks. The cloud provider’s apex domain maintains a positive reputation score, while attackers generate malicious subdomains programmatically and at scale.

Effective defense against these threats calls for a layered security posture:

  • Exercise caution with unexpected requests, even if they are served from reputable domains or secured with valid SSL/TLS certificates.
  • Treat any CAPTCHA interface requiring personal data input as a possible scam. Legitimate CAPTCHA challenges rarely request personally identifiable information, such as email addresses.
  • Inspect the URL in the address bar at the very top of the browser window. In BitB attacks, threat actors can render a fake browser pop-up displaying any target URL, even a legitimate one. However, the true address bar – located at the top of the main browser window alongside native navigation controls (Back, Forward, Refresh) – will continue to display the actual attacker-controlled domain.
  • Avoid entering credentials in pop-ups you did not expect to see. If a login or MFA form appears without your explicit action, close the tab immediately. Navigate to the intended service manually by entering its address directly into the browser.
  • Additional protection can be provided by Kaspersky Secure Mail Gateway for enterprise environments and Kaspersky Premium for personal correspondence. These robust email security solutions neutralize phishing links at the delivery stage before they reach the inbox.

  • ✇Blog oficial da Kaspersky
  • Copa do Mundo 2026: fique atento a esses golpes | Blog oficial da Kaspersky Olga Altukhova (Svistunova)
    A Copa do Mundo atrai muitos fãs, mas também muitos golpistas. Enquanto milhões de fãs sintonizam para assistir às partidas, cibercriminosos trabalham duro para tentar roubar seus dados pessoais e dinheiro. De fato, já detectamos mais de 336 sites falsos que se parecem exatamente com o site oficial da Copa do Mundo! À medida que o maior evento esportivo do ano ganha força, aqui estão os principais sinais de alerta que você deve observar. Transmissões gratuitas legítimas (não é golpe) Assistir à
     

Copa do Mundo 2026: fique atento a esses golpes | Blog oficial da Kaspersky

A Copa do Mundo atrai muitos fãs, mas também muitos golpistas. Enquanto milhões de fãs sintonizam para assistir às partidas, cibercriminosos trabalham duro para tentar roubar seus dados pessoais e dinheiro. De fato, já detectamos mais de 336 sites falsos que se parecem exatamente com o site oficial da Copa do Mundo! À medida que o maior evento esportivo do ano ganha força, aqui estão os principais sinais de alerta que você deve observar.

Transmissões gratuitas legítimas (não é golpe)

Assistir à Copa do Mundo de 2026 (WC26) presencialmente se transformou em uma missão e tanto. Os fãs de futebol estão furiosos com os preços dos ingressos, que foram oficialmente considerados os mais altos da história de todas as copas do mundo. Além dos custos de hospedagem e viagem, a situação é ainda pior devido às políticas de imigração rigorosas dos Estados Unidos: árbitros, funcionários das equipes e até jogadores enfrentaram grandes problemas na obtenção de vistos. Mas os fãs ainda querem assistir aos jogos, e é exatamente aí que plataformas de streaming falsas surgem para “ajudar”.

O golpe acontece assim: cibercriminosos criam sites falsos que prometem acesso gratuito às transmissões das partidas da Copa do Mundo. Mas no momento em que você clica em Assistir agora, é preciso se registrar e pagar por um “acesso vitalício” a todos os jogos do torneio. No exemplo abaixo, os golpistas solicitam pagamento em criptomoedas, o que é um tanto incomum, já que eles normalmente preferem os bons e antigos cartões bancários.

Exemplo de um site de streaming de vídeos falso que exige que os usuários se registrem e paguem com criptomoedas para assistir a todos os jogos da Copa do Mundo de 2026

Exemplo de um site de streaming de vídeos falso que exige que os usuários se registrem e paguem com criptomoedas para assistir a todos os jogos da Copa do Mundo de 2026

Os torcedores que estão desesperados para assistir seus times favoritos ao vivo correm o risco de perder não apenas dinheiro, mas também seus dados pessoais, que poderão ser usados por hackers em ataques de phishing direcionados.

Uma aposta perdedora

A popularidade de previsões de resultados de partidas e apostas esportivas sempre aumenta durante a Copa do Mundo, e os golpistas não perdem tempo em lucrar com essa tendência. E por trás dos slogans chamativos, podemos encontrar táticas clássicas de golpes.

Observe este site em espanhol muito bem projetado. Para se registrar, é necessário fornecer uma enorme quantidade de informações pessoais, incluindo seu nome completo, número de identificação nacional, endereço de e-mail e número de telefone. Além disso, é claro, você tem que criar uma senha. Se uma vítima usar a mesma senha para várias contas, ela estará entregando as chaves da sua vida digital para os cibercriminosos.

Para adivinhar os resultados das partidas, este site exige que você forneça muitas informações pessoais, exceto dados biométricos

Para adivinhar os resultados das partidas, este site exige que você forneça muitas informações pessoais, exceto dados biométricos

Outro site, desta vez mirando usuários na Colômbia, transformou o processo de registro em uma tarefa árdua e onerosa, usando táticas de golpe muito conhecidas.

  • Para “verificar” seu perfil, você é forçado a usar o WhatsApp sob o pretexto de evitar complicações legais.
  • Antes da sua conta ser ativada, você deve fazer um depósito. Isso significa enviar 100.000 pesos colombianos (cerca de US$ 29) para uma conta informada pelos golpistas e enviar o comprovante para um “administrador” no WhatsApp.
  • Em seguida, você deve esperar 12 horas para que o “administrador” ative manualmente seu perfil.
  • Então, após tudo isso, os golpistas dizem que você pode fazer apostas ilimitadas (mas é claro que isso não é verdade).
Esses criminosos criaram um site completo, mas todas as operações são feitas pelo WhatsApp. Isso é um sinal de alerta!

Esses criminosos criaram um site completo, mas todas as operações são feitas pelo WhatsApp. Isso é um sinal de alerta!

Em muitos países, incluindo a Colômbia, apostas esportivas estão sujeitas a regulações estritas. Apenas alguns operadores licenciados têm permissão legal para executar sites desse tipo, e os usuários são obrigados por lei a fazer uma verificação de identidade. Por causa disso, essas soluções alternativas suspeitas podem parecer tentadoras para pessoas que gostam de apostar, mas não querem, ou não podem, passar pelo processo de verificação oficial.

Infelizmente, os golpistas sempre ganham neste cenário. Seu depósito inicial e todas as apostas que você fez no site vão parar no bolso deles. No final do dia, o único objetivo real dos golpistas é esvaziar a carteira das vítimas o máximo que puderem.

Descontos para colecionadores!

A Copa do Mundo não envolve apenas partidas. Ela também bate recordes com a venda de produtos para colecionadores: adesivos, cachecóis, camisas de times, bolas de jogos oficiais e muito mais. É natural que muitos golpistas fiquem ansiosos para obter uma fatia desse lucro.

Dê uma olhada neste site que oferece adesivos e álbuns “exclusivos e de edição limitada”. Notou algo suspeito?

Os preços são muito baratos! Pena que o site é falso

Os preços são muito baratos! Pena que o site é falso

Observe os preços: os descontos são altíssimos, ainda que o torneio esteja em pleno andamento. Basta uma comparação rápida do preço em relação a sites legítimos para constatar que se trata de um golpe. Na captura de tela acima, os golpistas estão cobrando 67 euros por uma coleção de adesivos. Em marketplaces on-line reais, a mesma coleção custa pelo menos o dobro, e no site oficial da Panini, custa três vezes mais.

Sites falsos que imitam lojas populares de artigos esportivos também vendem caneleiras, meias, camisas e outros equipamentos. Claro que você nunca receberá a mercadoria. Ao invés disso, perderá seu dinheiro e os dados do cartão bancário.

Quando golpistas não têm qualquer intenção de entregar um produto, eles oferecem grandes descontos e frete grátis

Quando golpistas não têm qualquer intenção de entregar um produto, eles oferecem grandes descontos e frete grátis

Ofertas que parecem boas demais para ser verdade são um dos maiores sinais de alerta. Para piorar a situação, os sites falsos agora parecem tão profissionais quanto os reais graças à ajuda da IA, tornando mais difícil do que nunca detectá-los. Por isso, recomendamos que você instale nosso pacote de segurança antes de começar a fazer compras on-line. Ele bloqueia sites de phishing em tempo real e usa o recurso Safe Money para manter seus dados financeiros seguros.

Futebol por e-mail

Outra estratégia de ataque envolve campanhas de spam centradas na Copa do Mundo. Em um e-mail, nossos especialistas descobriram um anúncio de um serviço de análise de partidas de futebol e dicas de apostas. O anúncio usa a tática clássica da urgência: “APENAS 10 VAGAS DISPONÍVEIS”. Então corra antes que acabem! Naturalmente, o acesso tem um preço: AU$ 200.

Golpistas fazem a vítima se apressar para tomar uma decisão

Golpistas fazem a vítima se apressar para tomar uma decisão

Esse golpe tem como alvo fãs que gostam de apostas esportivas, e o pagamento por esses serviços geralmente termina de duas maneiras: eles perdem dinheiro com garantia zero de obter previsões reais ou caem em uma armadilha financeira ainda mais profunda e com várias etapas.

Como evitar cair nos golpes

Em todos esses cenários, a Copa do Mundo é apenas mais um pretexto conveniente para os cibercriminosos. Assim que o torneio terminar, eles certamente voltarão aos seus truques habituais, como ofertas de emprego falsas ou golpes de phishing do Telegram, até que a próxima Olimpíada ou torneio de futebol aconteçam e eles voltem a visar fãs de esportes.

Nossas pesquisas mostram que os golpes on-line evoluíram para uma grande empresa ilegal. Você não está mais enfrentando golpistas solitários; você está lidando com grandes redes criminosas. Quando se trata de defesa, a melhor abordagem é ser proativo. Ao instalar o Kaspersky Premium, você pode proteger todos os seus dispositivos contra malware, phishing, spam e sites maliciosos ou fraudulentos. Além disso, o Kaspersky Password Manager, que está incluso no pacote, gerará senhas complexas e exclusivas, armazenará com segurança seus dados confidenciais (como documentos e cartões bancários) e impedirá o preenchimento automático das suas credenciais em sites falsos.

  • Assista às partidas apenas em plataformas de streaming legítimas. Não confie em avaliações falsas e nunca insira as informações do cartão bancário em sites não verificados. Fique de olho não apenas em sites de streaming suspeitos, mas também em aplicativos IPTV falsos. Conforme abordado em detalhes nesta publicação, eles são usados com frequência pelos golpistas para infectar dispositivos com Cavalos de Troia.
  • Compre de forma inteligente. A melhor maneira de evitar ser enganado é comprar mercadorias somente por meio de canais oficiais (onde você não encontrará descontos altíssimos suspeitos) ou comprá-las pessoalmente em lojas de varejo oficiais.
  • Não clique em links suspeitos. Se você receber um e-mail com uma oferta boa demais para ser verdade, sejam dicas de apostas exclusivas ou qualquer outra coisa, simplesmente ignore-o e exclua-o.
  • Evite fazer login por meio de bots do Telegram. O mínimo que isso vai fazer é evitar futuras dores de cabeça e propagandas irritantes. E, na melhor das hipóteses, impedirá que sua conta seja invadida e que suas criptomoedas sejam roubadas.
  • Prefira utilizar chaves de acesso sempre que possível. Ao contrário das senhas tradicionais, que são fáceis de roubar e podem ser inseridas em qualquer página de login falsa, uma chave de acesso está vinculada a um site específico por meio de criptografia e não funcionará em uma página de phishing. O Kaspersky Password Manager pode armazenar e sincronizar suas chaves de acesso em todos os seus dispositivos.

Que outras artimanhas os golpistas usam para ganhar dinheiro rápido? Confira nossas outras postagens:
Inside the 2026 SMB threat landscape: From phishing and scams to fake AI tools

Small and medium-sized businesses (SMBs) remain attractive targets for cybercriminals – in both mass cyberattacks and sophisticated campaigns targeting larger enterprises through trusted relationship attacks. At the same time, smaller businesses may lack the robust cybersecurity policies and necessary resources to protect themselves against an evolving threat landscape.

Kaspersky believes that raising awareness can help small and medium-sized enterprises develop an effective protection strategy. Ahead of International SMB Day on June 27, Kaspersky presents the findings of its 2026 threat analysis for SMBs, which includes real-world examples of attacks.

Key findings

  • In the first four months of 2026, Kaspersky solutions detected over 33,300 cyberattacks on SMBs masquerading as popular artificial intelligence (AI) tools – almost five times more than in 2025 and 39% more than the number of attacks disguised as the office and collaboration tools that Kaspersky’s research focuses on.
  • Popular messengers and communication services remained the attacker’s most widespread lure, with almost 415,000 attacks involving fake messenger apps and video conferencing software.
  • The attackers follow trends: the AI tools Claude and OpenClaw (ex-ClawdBot/MoltBot), which have gained popularity in 2026, were among the common AI lures.
  • Fraudsters use fake AI tools to scam businesses out of money, while corporate accounts on social media also remain targets.
  • The majority of initial accesses to corporate infrastructures sold on the dark web are allegedly accesses to SMBs. This could be because SMBs tend not to be as well protected as large enterprises and, at the same time, may be trusted contractors for those well-protected enterprises.

Malware and potentially unwanted applications (PUAs) disguised as popular services

Kaspersky researchers used data from Kaspersky Security Network (KSN) to explore how frequently malicious and unwanted files are disguised as legitimate applications that may be used by SMBs. KSN is a system for processing anonymized cyberthreat-related data shared voluntarily by Kaspersky users. For this part of the report, only anonymized data received from users of Kaspersky solutions for SMBs were analyzed.

According to a survey by the Small Business & Entrepreneurship Council (SBE Council), small business owners continue to embrace artificial intelligence and digital transformation as they maintain a generally positive outlook on the economy. Threat actors are also aware of the hype surrounding AI and exploit it for their own benefit. In particular, they actively distribute cyberthreats under the guise of popular AI services.

From January to April 2026, Kaspersky solutions detected 33,352 attacks on SMB users in which malware or potentially unwanted applications for PCs were disguised as five popular AI services. This figure represents an increase of almost five times compared to the previous year. This highlights an evolving trend in which threat actors are weaponizing trust in widely used AI platforms and services, especially popular ones like Claude. Kaspersky experts note that it’s important to download apps from official sources and to verify which apps are available for which platforms.

Share of attacks targeting SMBs in which malware or PUAs mimic the five popular, legitimate AI apps that Kaspersky’s research focuses on, first four months of 2025 and 2026 (download)

In the first four months of 2026, Kaspersky researchers also identified more than 1,100 unique samples of malware and PUAs detected in the SMB sector that masqueraded as five popular AI applications, representing a 21% increase compared to the same period of 2025. The samples were mainly different types of Trojware (Trojans and Trojan-like malware), including those capable of downloading and running other malware on compromised devices. Trojware disguises itself as harmless files to trick users into installing them. Their functionality may vary depending on the particular type of Trojware. This may include stealing, deleting, blocking, modifying or copying users’ data, as well as other malicious actions. Trojware therefore represents a highly dangerous cyberthreat to entrepreneurs and businesses.

Kaspersky experts also note that the threat landscape is constantly evolving with new lures appearing all the time. For example, in the first four months of 2026, Kaspersky solutions blocked hundreds of attacks in which malware or PUAs for PCs were disguised as OpenClaw (previously known as Clawdbot or Moltbot).

Other lures for SMBs: Fake communication apps and office software

Kaspersky analysts also explored how attackers leverage other legitimate applications as lures to target SMBs. For example, from January to April 2026, Kaspersky solutions blocked 414,736 attacks on SMB users in which malicious software or PUAs for PCs were disguised as the popular communication apps that Kaspersky’s report focuses on. The number of attacks changed marginally compared to the previous year’s figure, indicating that the lure of fake communication apps remains a serious cyberthreat.

Share of attacks targeting SMBs in which malware or PUAs mimic the four legitimate communication apps covered by Kaspersky’s research, first four months of 2025 and 2026 (download)

Various fake office applications and collaborative platforms also remain among the lures that attackers may exploit to target SMBs. According to Kaspersky telemetry, more than 24,000 attacks were detected from January to April 2026 in which malware or PUAs for PCs were disguised as specific office applications.

Share of attacks targeting SMBs in which malware or PUAs mimic the six popular office applications and collaboration tools covered by Kaspersky’s research, first four months of 2025 and 2026 (download)

In 2026, AI-related baits have become more widespread among cybercriminals than traditional fake office and collaboration tools. Kaspersky experts note that the more publicity and hype there is around certain tools, the more likely a user is to come across a fake package online.

Scammers and phishers tricking victims into providing credentials and funds

In 2026, Kaspersky researchers observed a wide range of phishing campaigns and scams targeting businesses and entrepreneurs. Fraudsters mimic financial and AI services as well as other platforms in order to steal credentials, personal information and funds.

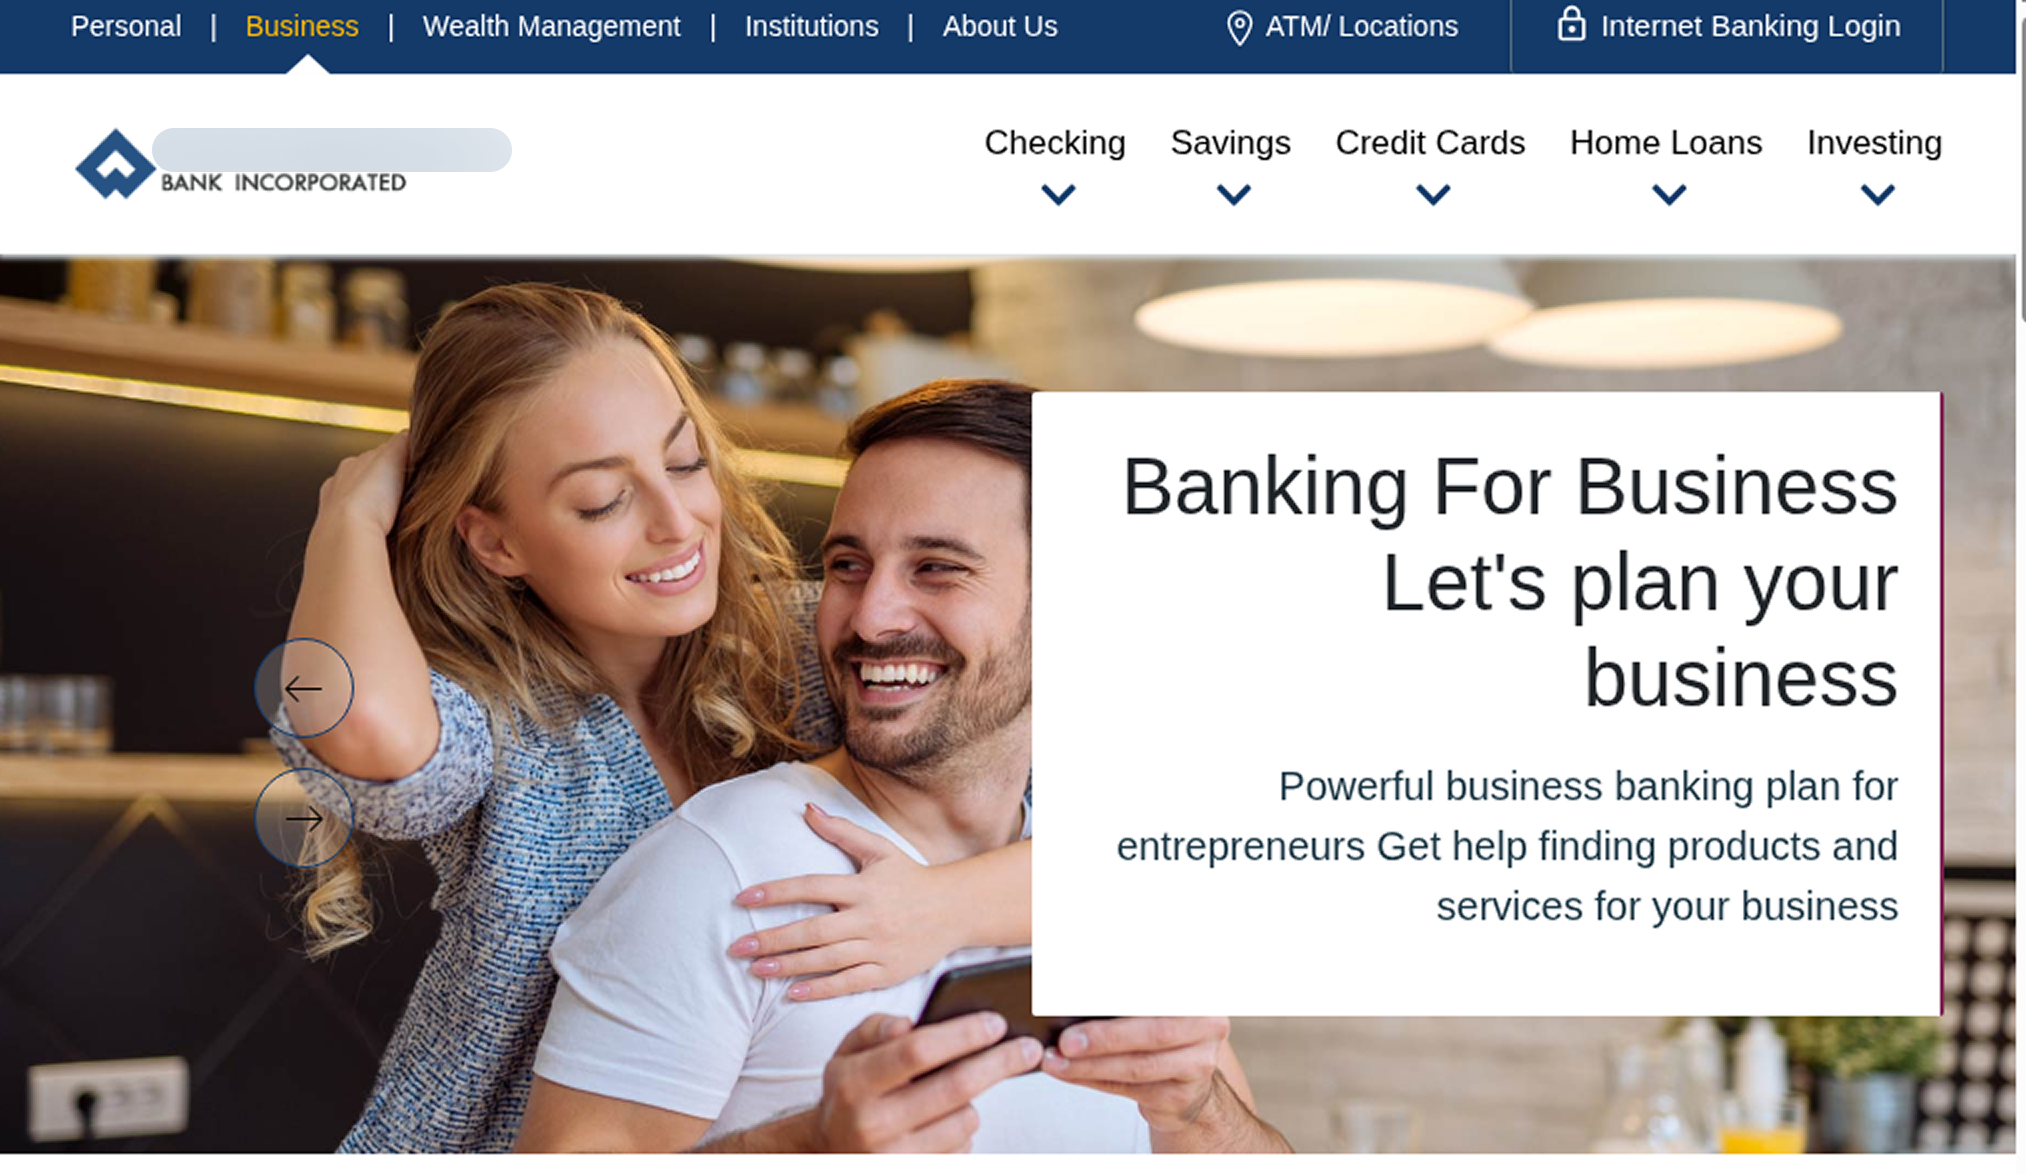
In the following example, fraudsters disguise themselves as a bank that allegedly offers services for businesses (in other similar schemes they may offer business loans). Entrepreneurs are prompted to visit a scam website and enter their data to open a business account. The requested information varies depending on the scam, but may include name, email address, phone number, social security number, date of birth and address. Scammers may then use this data in their schemes or sell it on the dark web.

Kaspersky experts advise: if you encounter such a website, you should not rush to enter any data. First, examine it. Does the purported financial organization actually exist? How old is the website? Check the WHOIS records and read user reviews before entering any information on the page.

Example of a scam page targeting entrepreneurs

Example of a scam page targeting entrepreneurs

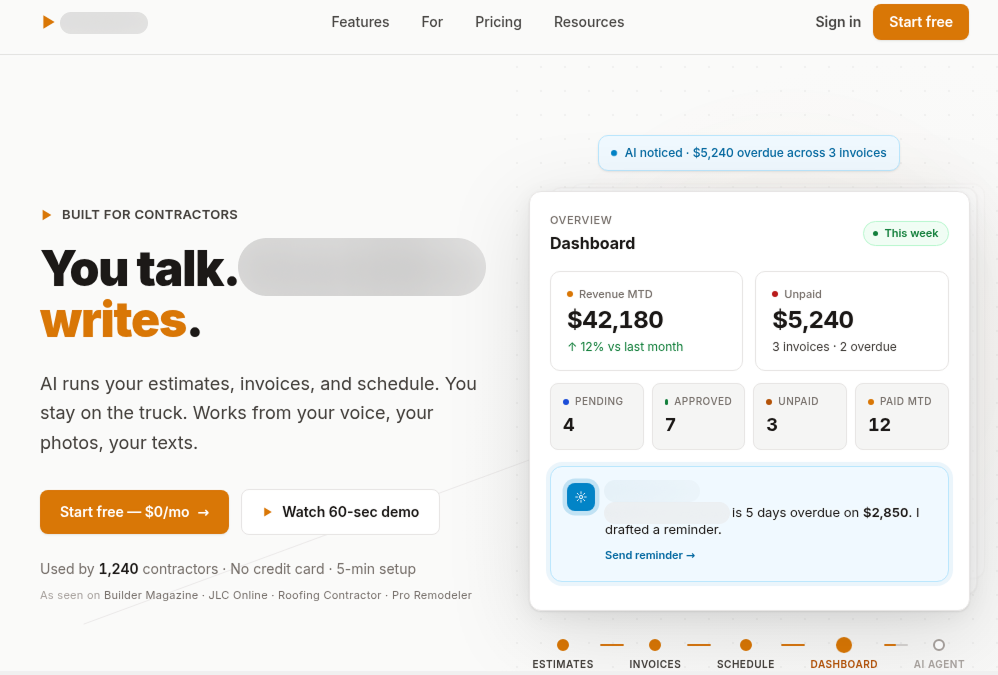
As with many other cyberthreats, AI services are also leveraged as a lure in scams. For example, Kaspersky experts identified a scam website for an AI service “built for contractors”. According to the text on the fraudulent page, the tool can help with “estimates, invoices and schedule”. However, in reality, in such schemes victims usually receive nothing after paying for a subscription, while the scammers get all the money.

Example of a scam page promoting an AI tool

Example of a scam page promoting an AI tool

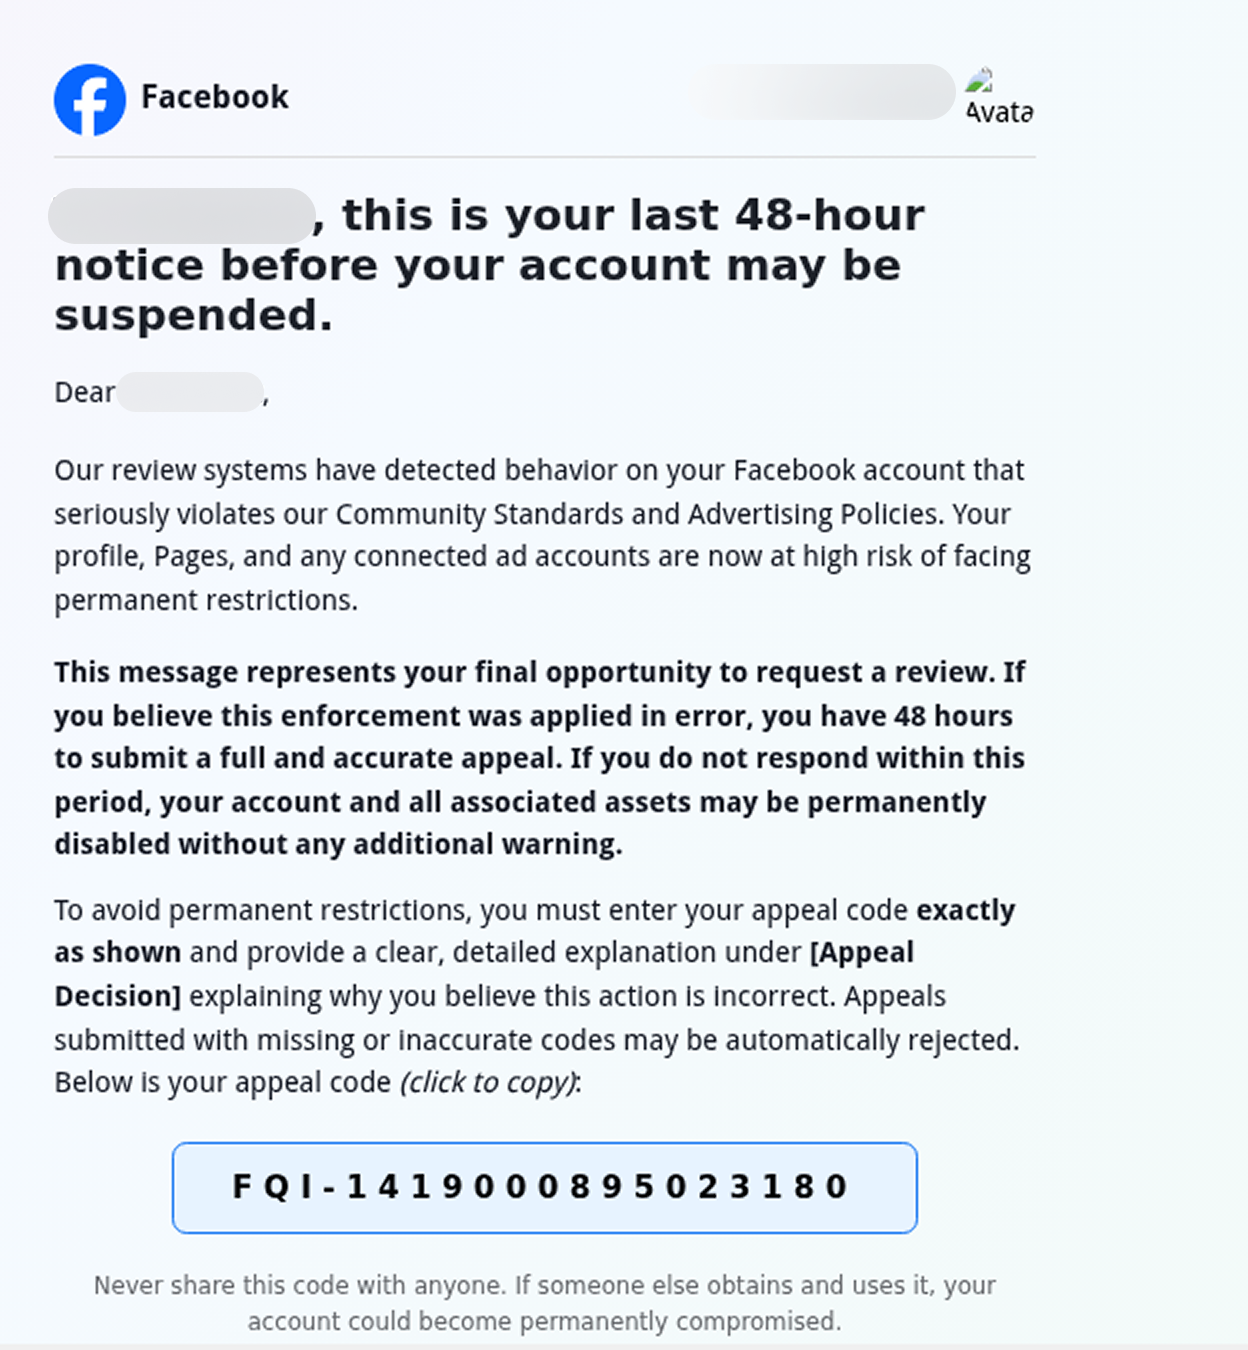
Kaspersky experts note that business accounts on social networks and messengers remain attractive targets for cybercriminals in 2026. In one scheme, phishers distributed notifications with fake alerts related to companies’ business pages. The notifications claimed that Facebook’s review system had detected behavior that seriously violated its Community Standards and Advertising Policies. To avoid permanent restriction of their business page on the social network, owners were prompted to fill out an appeal form and provide personal and business email addresses, phone numbers, as well as the name of their business page and the password for their social network account. The attackers’ goal was to obtain credentials. To reduce user vigilance  and appear legitimate, fraudsters also sent victims a fake appeal code.

Example of a fake notification

Example of a fake notification

Email threats: Fake online documents and exploitation of legitimate platforms

Email remains one of the most widely used channels for cyberattacks targeting enterprises, including small and medium-sized businesses. In 2026, attackers have frequently combined email distribution with the exploitation of legitimate third-party platforms. This is how phishers and scammers usually attempt to bypass traditional email filters and exploit user trust in reputable services. Kaspersky researchers have also observed a large number of schemes targeting corporate users in which phishers and scammers use fake online documents or nonexistent meetings as bait.

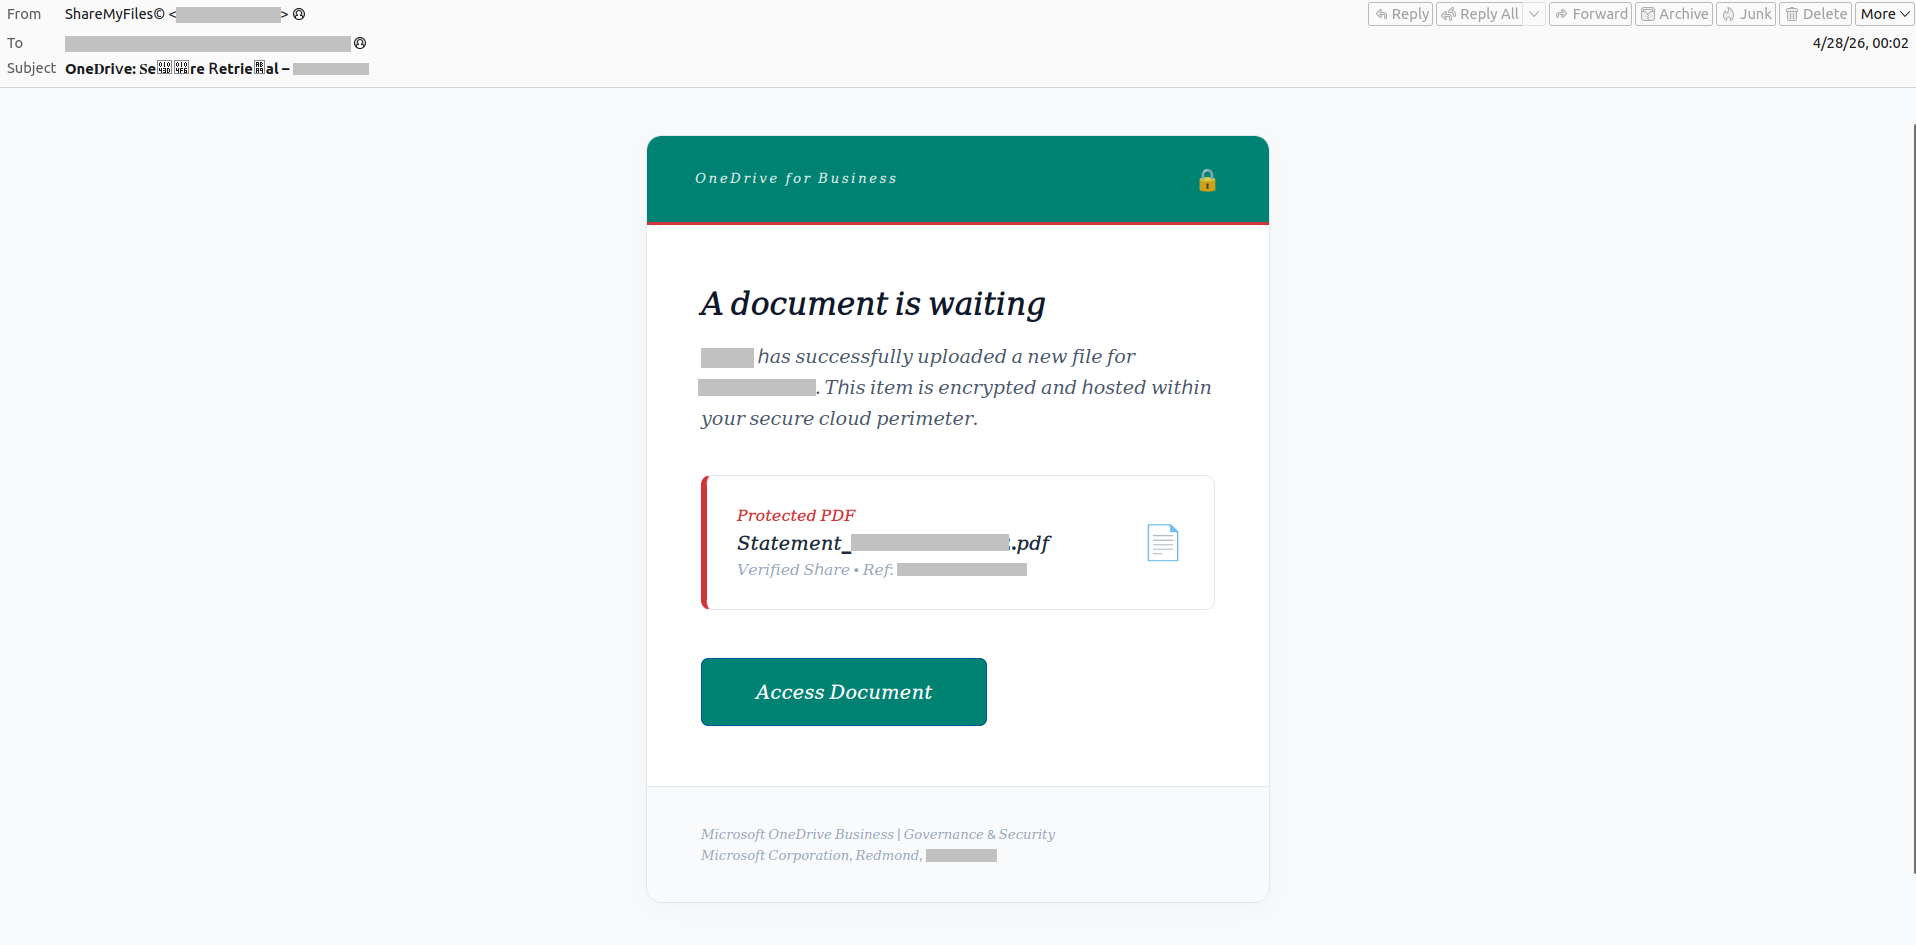
In one recent scheme detected by Kaspersky, the attackers sent a fake notification disguised as a letter from OneDrive. The victim was prompted to access the document by clicking a button, but in reality, it led to a phishing website where users risked losing their confidential data. To make the email appear legitimate, the attackers added a phrase designed to  lower the victim’s vigilance: “This item is encrypted and hosted within your secure cloud perimeter.” They also parsed the recipient’s email address and used the extracted data in the fake notification text so that the email looked like a standard notification from this type of service: “[email address domain as company name] has successfully uploaded a new file for [the user’s name as stated in their email address].”

Example of a phishing scheme with fake online documents

Example of a phishing scheme with fake online documents

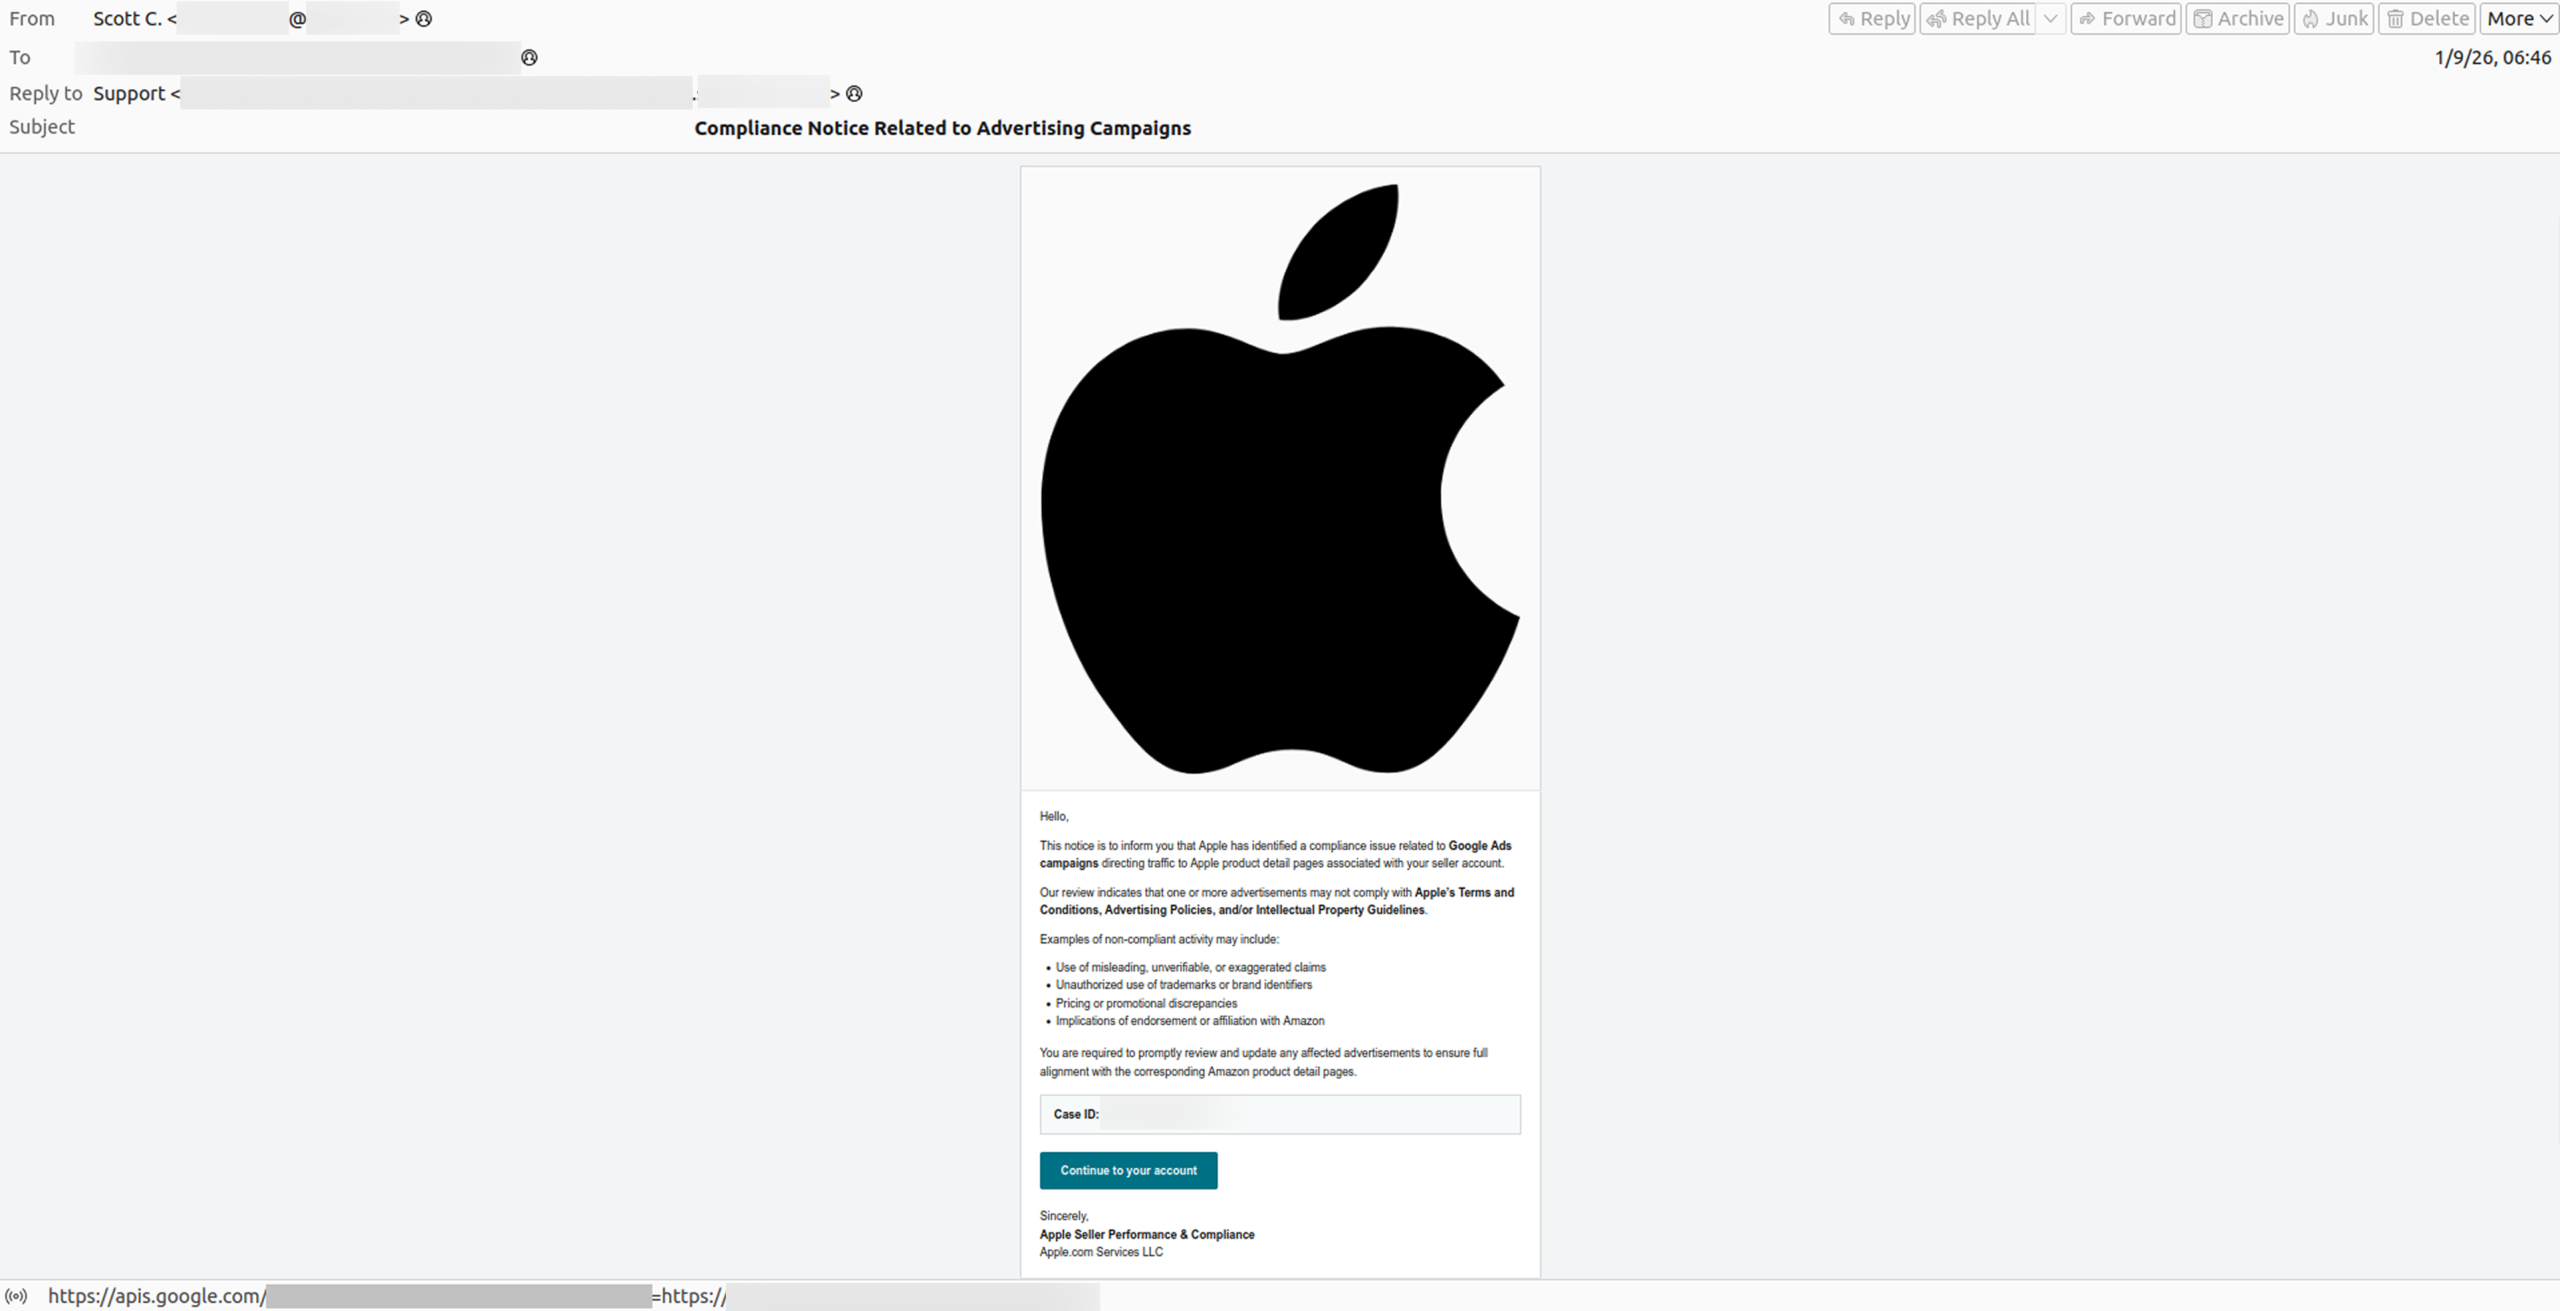
Attackers also use other pretexts to trick victims into sharing confidential information, for example fake compliance issues. In the example below, the attackers posed as Apple representatives. The fake notification stated: “Apple has identified a compliance issue related to Google Ads campaigns directing traffic to Apple product detail pages associated with the victim’s seller account.” However, the button in the email led to a phishing website where users are tricked into sharing confidential data.

Example of a fake compliance issue notification

Example of a fake compliance issue notification

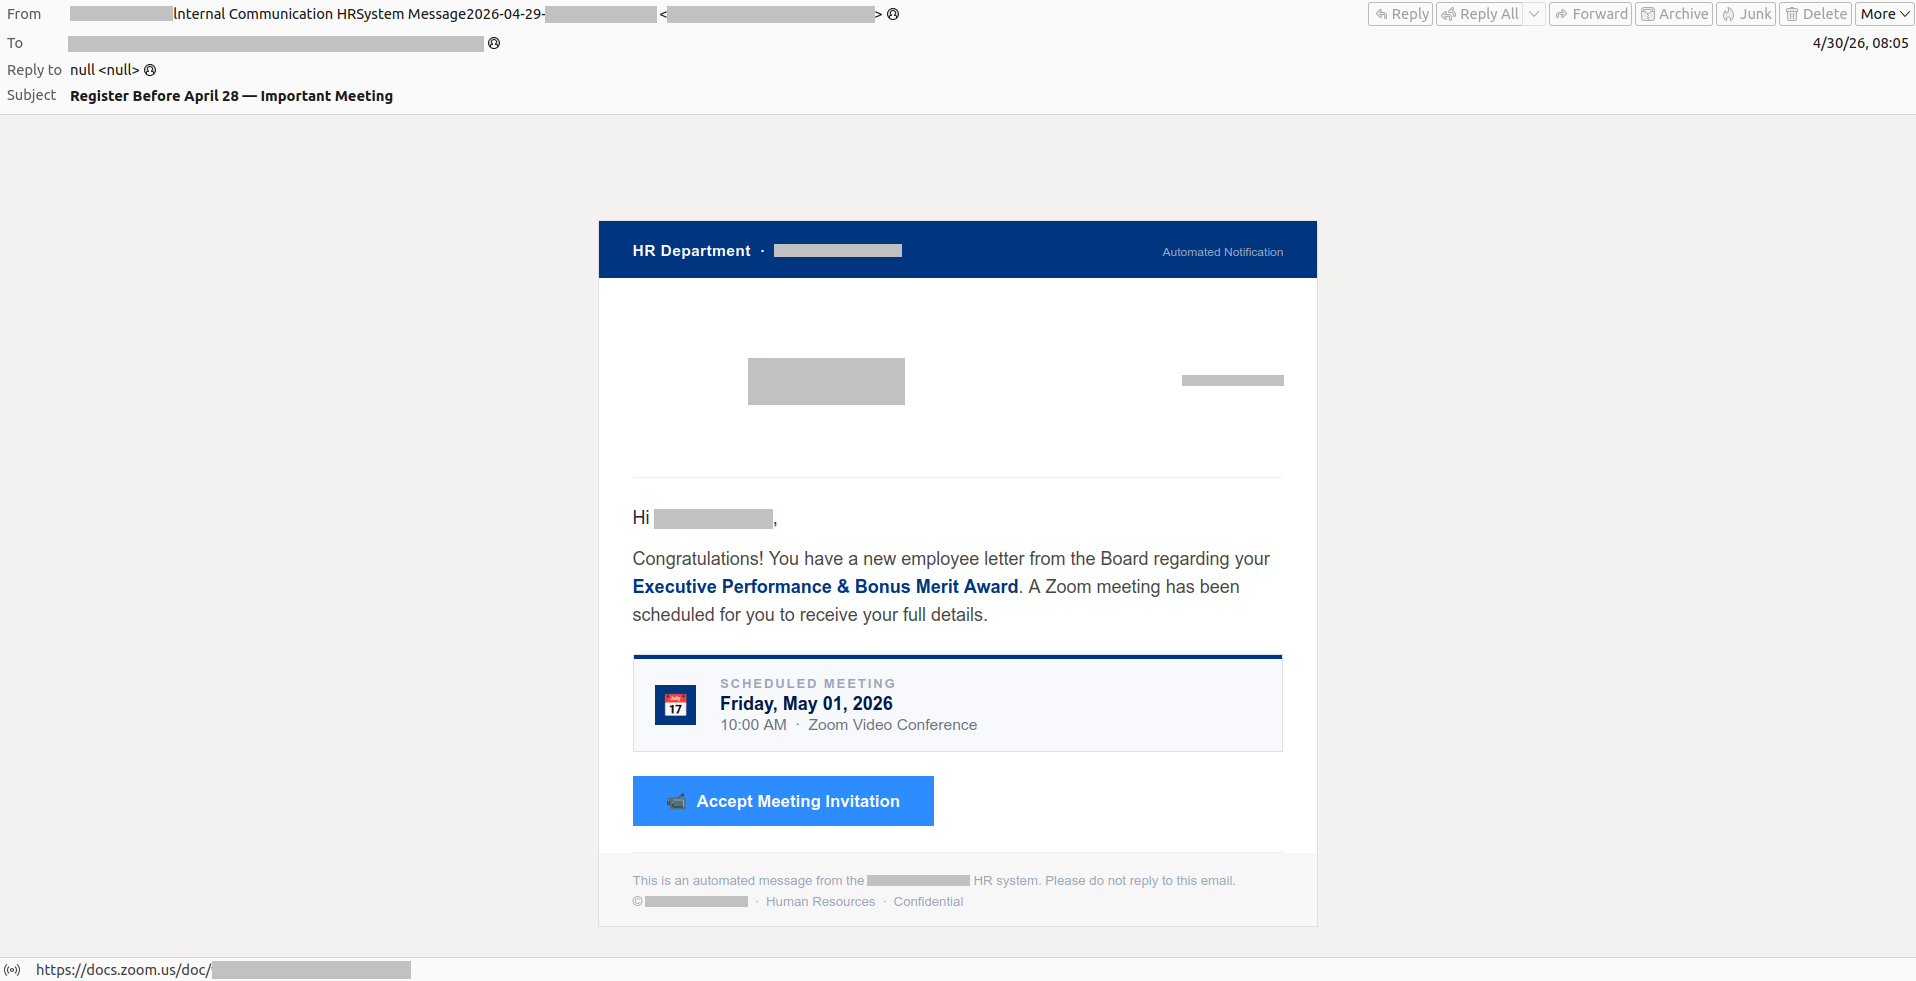
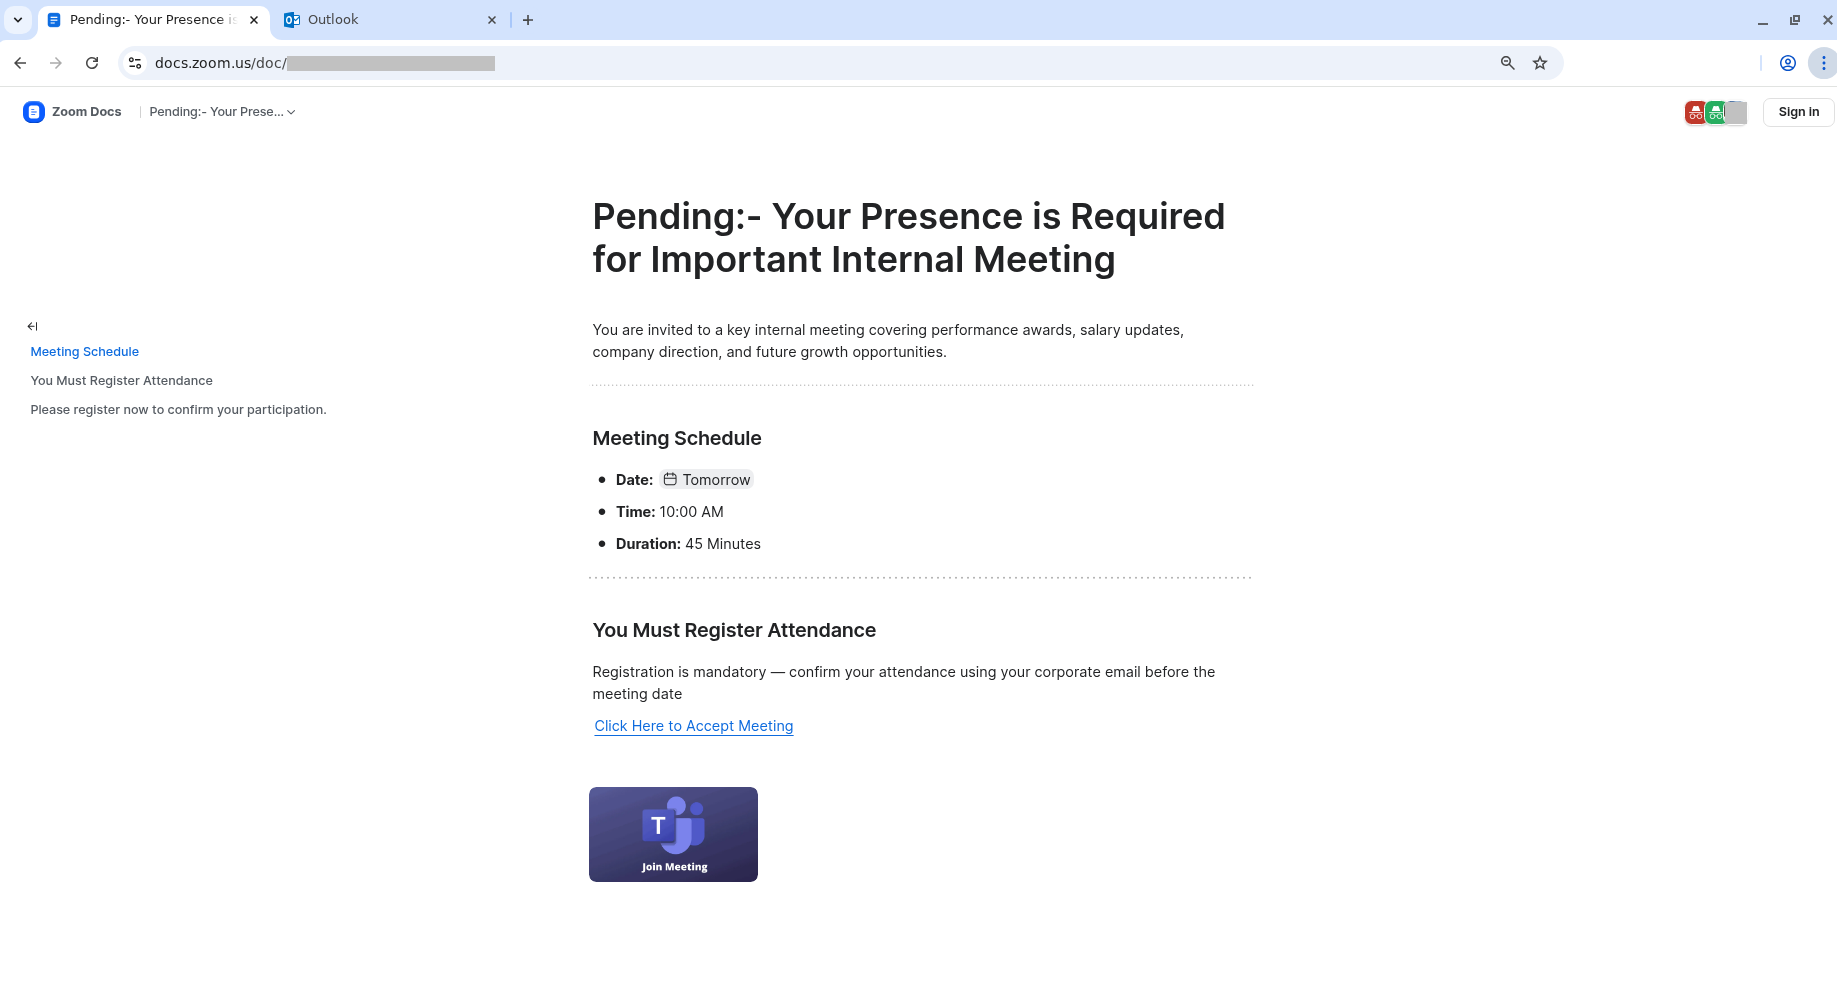
Kaspersky experts observed another notable two-stage scheme aimed at stealing credentials from corporate emails, which involved distributing an invitation to a nonexistent meeting. The scheme is deployed in two stages. In stage one, a corporate user receives an email about a fictitious meeting. After clicking the “Accept Meeting Invitation” button, the user is redirected to a legitimate Zoom Docs (previous Zoom canvas brand) page. In stage two, the victim is prompted to click a hyperlink that reads “Click Here to Accept Meeting”. However, the URL of a phishing page is hidden behind this hyperlink.

Example of an email with a fake meeting

Example of an email with a fake meeting

Zoom Docs page containing the phishing link

Zoom Docs page containing the phishing link

Malware is also actively distributed via email. In 2025, individuals and corporate users encountered over 144 million malicious and potentially unwanted email attachments, representing a 15% increase from the previous year.

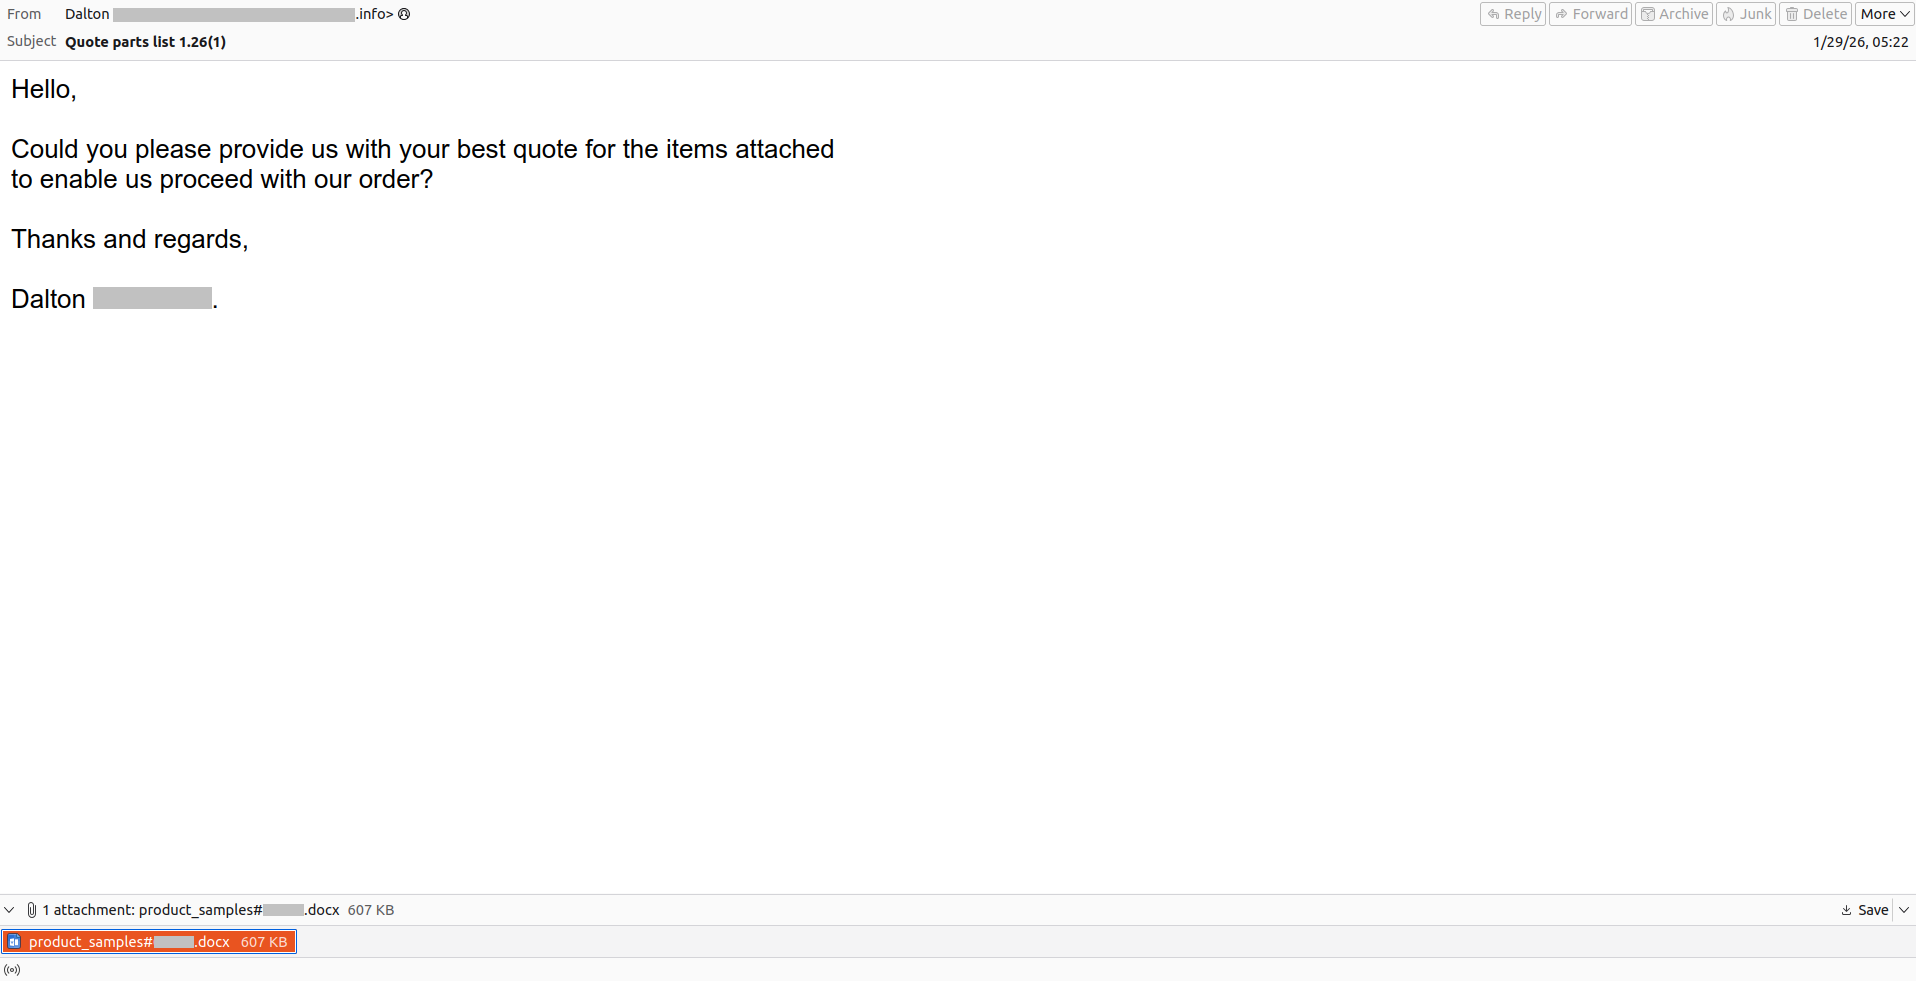
Kaspersky experts note that the lures used in subject lines and texts of malicious emails can appear relatively harmless and rather unsophisticated. In the example below, the attackers target businesses with a fake request for “the best quote for the items attached.” However, the attached file actually contains a Trojan.

Example of a malicious email

Example of a malicious email

Corporate infrastructure access for sale: Posts on the dark web

To assess threat actor activity, Kaspersky Digital Footprint Intelligence experts analyzed hundreds of posts offering initial access to corporate infrastructures published on dark web forums from January to April of both 2025 and 2026. Kaspersky experts note that a single post may contain several offers for access to different allegedly compromised companies.

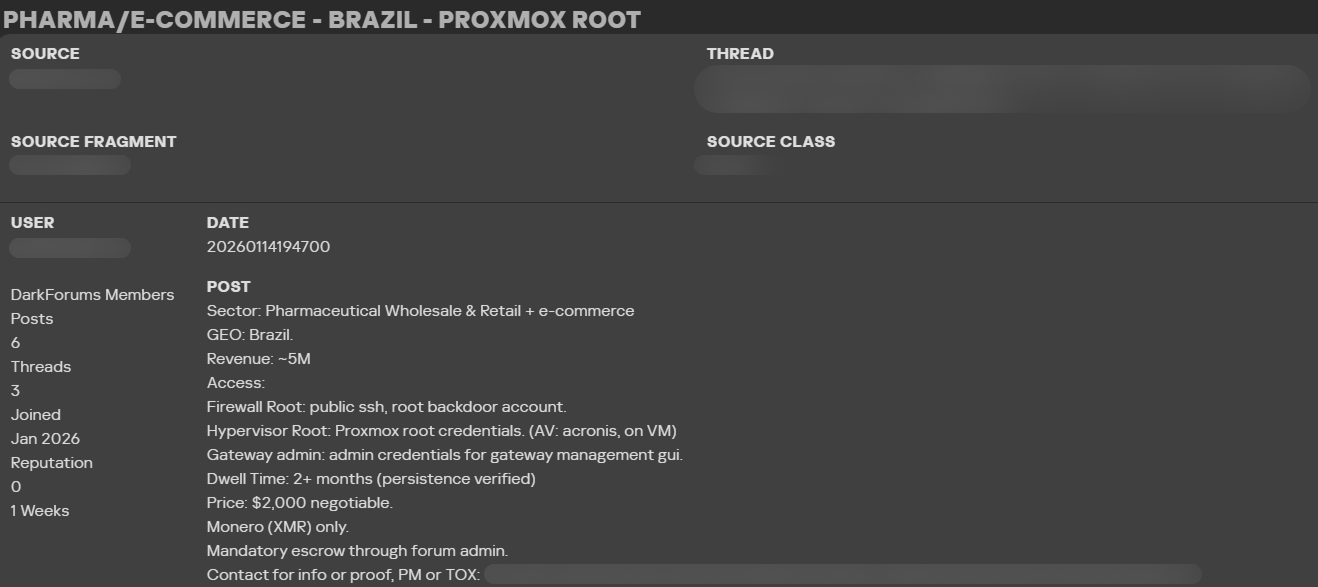
Example of a post on a darknet forum

Example of a post on a darknet forum

Initial access brokers (IABs) sell initial access to compromised businesses, for example, via RDP or web shells. In their posts, IABs may provide information about the region where the allegedly compromised companies are located, their industry and revenue, as well as the type of access. IABs sell access that the buyers can then use for different purposes, including ransomware attacks, stealing corporate confidential information or other fraudulent activity. The price of initial access on dark web forums may depend on the revenue, industry or location of the allegedly compromised companies, or on the access privileges. For example, accounts with admin rights are usually more expensive because they can provide attackers with a wide range of possibilities.

According to the research, there were more posts offering initial access to companies of different sizes located in the Middle East (up 53% from last year), Africa (up 40%) and Latin America (up 17%). Meanwhile the number of posts related to companies located in Europe decreased by 34%. According to Kaspersky experts, this decline can be partially explained by the closure of a dark web forum containing such posts around the time of the study. The number of publications related to companies located in the APAC region also decreased slightly (down 4%), but remained at a consistently significant level for the second year in a row.
At the same time, the number of posts where the region was not specified decreased by 56% in 2026 compared to the previous year. Kaspersky analysts assume that this may indicate that initial access posts from IABs are becoming more targeted and unique.

Share of posts with initial access offers by business size

For this research, Kaspersky experts defined a small business as having an annual revenue of up to US$50 million, and a medium-sized business as having an annual revenue of between US$50 million and US$1 billion.

According to Kaspersky’s research, at the beginning of 2026 the share of posts on dark web forums with offers of initial access to allegedly compromised small businesses was larger than the shares of posts offering access to medium, large or nonprofit organizations. However, this share decreased in the first four months of 2026 compared to the same period in 2025. The share of posts concerning medium‑sized organizations also remained significant for two consecutive years. Taken together, posts concerning small and medium‑sized organizations account for more than half of all the analyzed posts with initial access offers on dark web forums.

At the same time for a certain number of posts initial access brokers didn’t indicate companies’ revenue, therefore, making it impossible to determine the size of the company.

Share of posts with initial access offers by business size, January–April 2025 (download)

Share of posts with initial access offers by business size, January–April 2026 (download)

Kaspersky experts note that despite the prevalence of posts concerning small businesses, threat actors may target medium‑sized businesses because they generate higher revenues than small businesses and may have weaker security defenses than large businesses.

SMBs can also become targets as a part of trusted relationship attacks, which enable the attackers to reach larger organizations. According to the Global Report by Kaspersky Security Services, the share of trusted relationship attacks among the initial vectors increased from 12.7% in 2024 to 15.5% in 2025. Therefore, the common belief that small and medium‑sized enterprises are of no interest to attackers is a misconception. Companies of all sizes need to understand the cyberthreat landscape, adhere to cybersecurity rules, implement appropriate cybersecurity solutions, and continuously improve employee awareness.

Cybersecurity action plan for SMBs

SMBs can reduce risks and ensure business continuity by investing in comprehensive cybersecurity solutions and increasing employee awareness. To protect themselves from the ever-evolving threat landscape, companies are advised to follow these rules:

  1. Define access rules for corporate resources such as internet services, email accounts, shared folders, and online documents. Keep access lists up to date and revoke access promptly when employees leave the company.
  2. Regularly back up important data to ensure the preservation of corporate information in case of emergencies.
  3. Establish clear guidelines for using external services and resources. Create well-defined procedures for coordinating specific tasks, such as implementing new software, with the IT department and other responsible managers. Develop short, easy-to-understand cybersecurity guidelines for employees, with a special focus on account and password management, email protection, and safe web browsing. A well-rounded training program will equip employees with the necessary knowledge and ability to apply it in practice.
  4. Raise employees’ security awareness. Conduct dedicated training to teach staff how to detect and address potential threats, and track their educational progress. Organizations can achieve this with the Kaspersky Automated Security Awareness Platform through interactive online modules and simulated phishing campaigns that build sustainable cyber hygiene habits across all teams.
  5. Implement specialized cybersecurity solutions that fit your budget, size, and industry requirements, with an emphasis on scalability and ease of integration.
    1. Kaspersky Small Office Security Premium is an easy-to-use solution that protects against advanced threats and also provides access to security awareness training for employees, making it ideal for micro-businesses.
    2. Small and medium-sized enterprises with more mature IT expertise should consider Kaspersky Next Optimum, which is designed specifically for growing organizations and offers real-time protection, threat visibility, as well as EDR and XDR investigation and response capabilities.
  6. Protect your business against email-borne threats. Kaspersky Security for Mail Server, a comprehensive email security platform that offers robust, multi-layered protection at mailbox and gateway levels, can help with this. Powered by machine learning and leading global threat intelligence, it effectively addresses all mail security challenges.
  7. Adopt specialized solutions such as Kaspersky Digital Footprint Intelligence to monitor the surface, deep, and dark webs for information about a company’s credentials, leaked data, and lookalike websites. Small and medium-sized companies with limited IT security budgets can partner with a managed security service provider (MSSP) to access this comprehensive digital risk protection service at an affordable, subscription-based price point.

  • ✇Blog oficial da Kaspersky
  • Spam e phishing direcionados aos contribuintes | Blog oficial da Kaspersky Olga Altukhova (Svistunova)
    Em muitos países, a primavera é a época tradicional para a apresentação de declarações de imposto de renda. Esses documentos são uma mina de ouro para as pessoas mal-intencionadas porque contêm uma grande quantidade de dados pessoais, como histórico profissional, renda, ativos, detalhes da conta bancária e por aí vai. Não é surpresa que os golpistas aumentem seus esforços nessa época; a internet está cheia de sites falsos projetados para parecerem exatamente recursos governamentais e autoridades
     

Spam e phishing direcionados aos contribuintes | Blog oficial da Kaspersky

Em muitos países, a primavera é a época tradicional para a apresentação de declarações de imposto de renda. Esses documentos são uma mina de ouro para as pessoas mal-intencionadas porque contêm uma grande quantidade de dados pessoais, como histórico profissional, renda, ativos, detalhes da conta bancária e por aí vai. Não é surpresa que os golpistas aumentem seus esforços nessa época; a internet está cheia de sites falsos projetados para parecerem exatamente recursos governamentais e autoridades fiscais.

Com a proximidade de prazos e números a serem analisados, a pressa de terminar tudo a tempo pode fazer com que as pessoas baixem a guarda. Na confusão, é fácil não perceber os sinais de que o site onde você está detalhando suas finanças não tem nenhuma conexão com o fisco, ou que o arquivo que acabou de ser baixado, supostamente de um fiscal, na verdade é malware.

Nesta postagem, detalharemos como esses sites fraudulentos de agências fiscais operam em diferentes países e o que é preciso evitar fazer para manter seu dinheiro e suas informações confidenciais seguros.

Brasileiros na mira

A temporada de declaração do Imposto de Renda no Brasil trouxe um aumento notável na atividade de cibercriminosos. Apenas em março, a Kaspersky identificou ao menos 61 domínios maliciosos registrados no país, todos utilizando o Leão como isca para enganar contribuintes e roubar informações sensíveis ou pagamentos indevidos.

Os ataques vão desde páginas falsas que simulam serviços oficiais até campanhas de phishing que se passam por comunicações legítimas de órgãos governamentais. O principal objetivo é induzir as vítimas a fornecer suas credenciais do Gov.br, plataforma oficial de serviços públicos digitais do Governo Federal, ou a realizar transferências financeiras sob pressão.

A principal estratégia da campanha é a abordagem clássica de criar sites fraudulentos que imitam páginas oficiais, utilizando termos como “IRPF”, “regularização”, “declaração” e até referências diretas à Receita Federal, como logotipos, para parecerem legítimos. Essas páginas são projetadas para confundir os usuários e aumentar as chances de acesso não autorizado a dados pessoais.

A campanha também incluiu o envio de e-mails falsos a contribuintes, informando sobre supostos problemas em suas declarações. Nessas mensagens, as vítimas são alertadas sobre irregularidades no CPF e incentivadas a resolver a situação com urgência, muitas vezes com promessas de benefícios, como descontos em multas.

Exemplo de notificação fraudulenta recebida por e-mail

Exemplo de notificação fraudulenta recebida por e-mail para pagamento, via PIX ou boleto, de falsa pendência com a Receita Federal do Brasil

Ao seguir as instruções, as vítimas são direcionadas a realizar pagamentos via PIX ou boleto, sistema de cobrança brasileiro com código de barras. Os prazos são sempre curtos, aumentando a pressão e reduzindo o tempo disponível para verificação. Os valores são enviados para contas de terceiros, o que dificulta a recuperação do dinheiro.

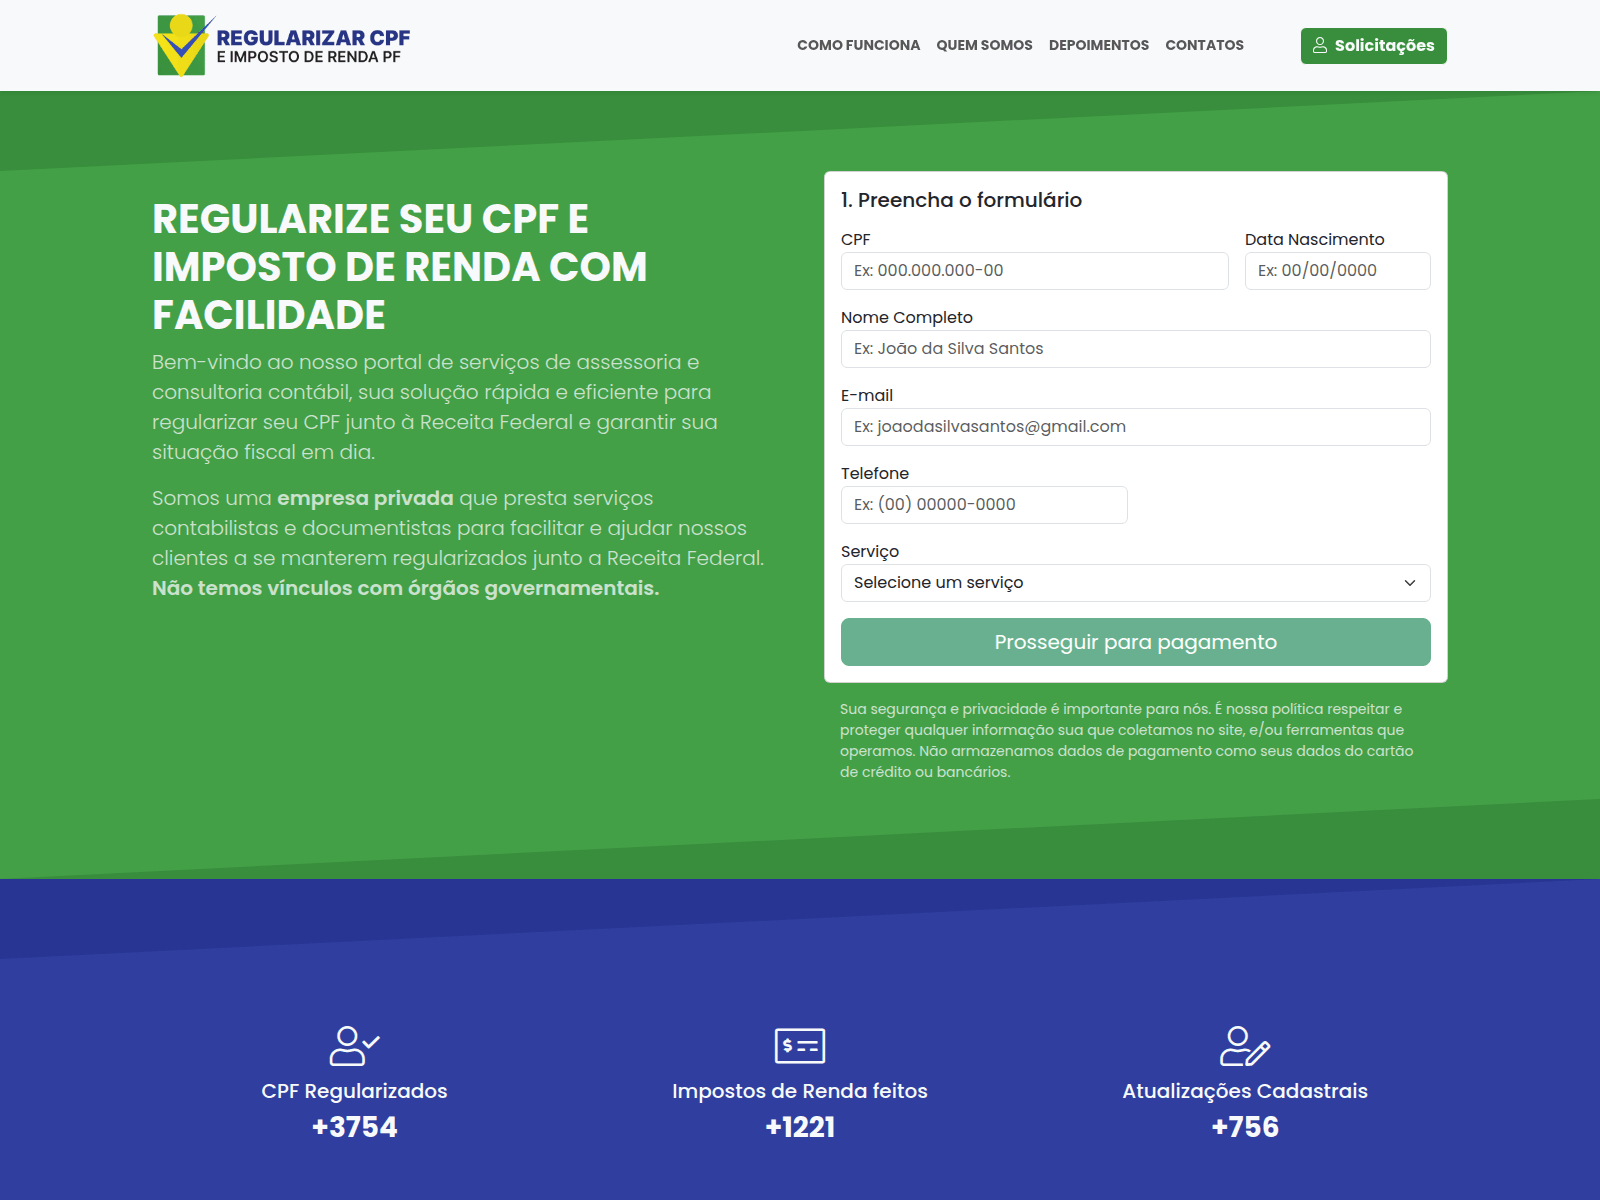
Além de sites de phishing que imitam recursos legítimos, nossos especialistas descobriram sites fraudulentos que prometem serviços pagos para preencher e auditar documentos fiscais, mas que, na prática, roubam dados de alto valor, como números do CPF.

Golpistas no Brasil oferecem ajuda com declarações de impostos. Para contatá-los, o usuário deve fornecer o nome, número de telefone, endereço, data de nascimento, e-mail e CPF em um formulário especial. A entrega de um CPF pode representar um risco para a vítima, uma vez que golpistas podem fazer pedidos de empréstimo fraudulentos, podem invadir contas de serviços governamentais e outros ataques de engenharia social
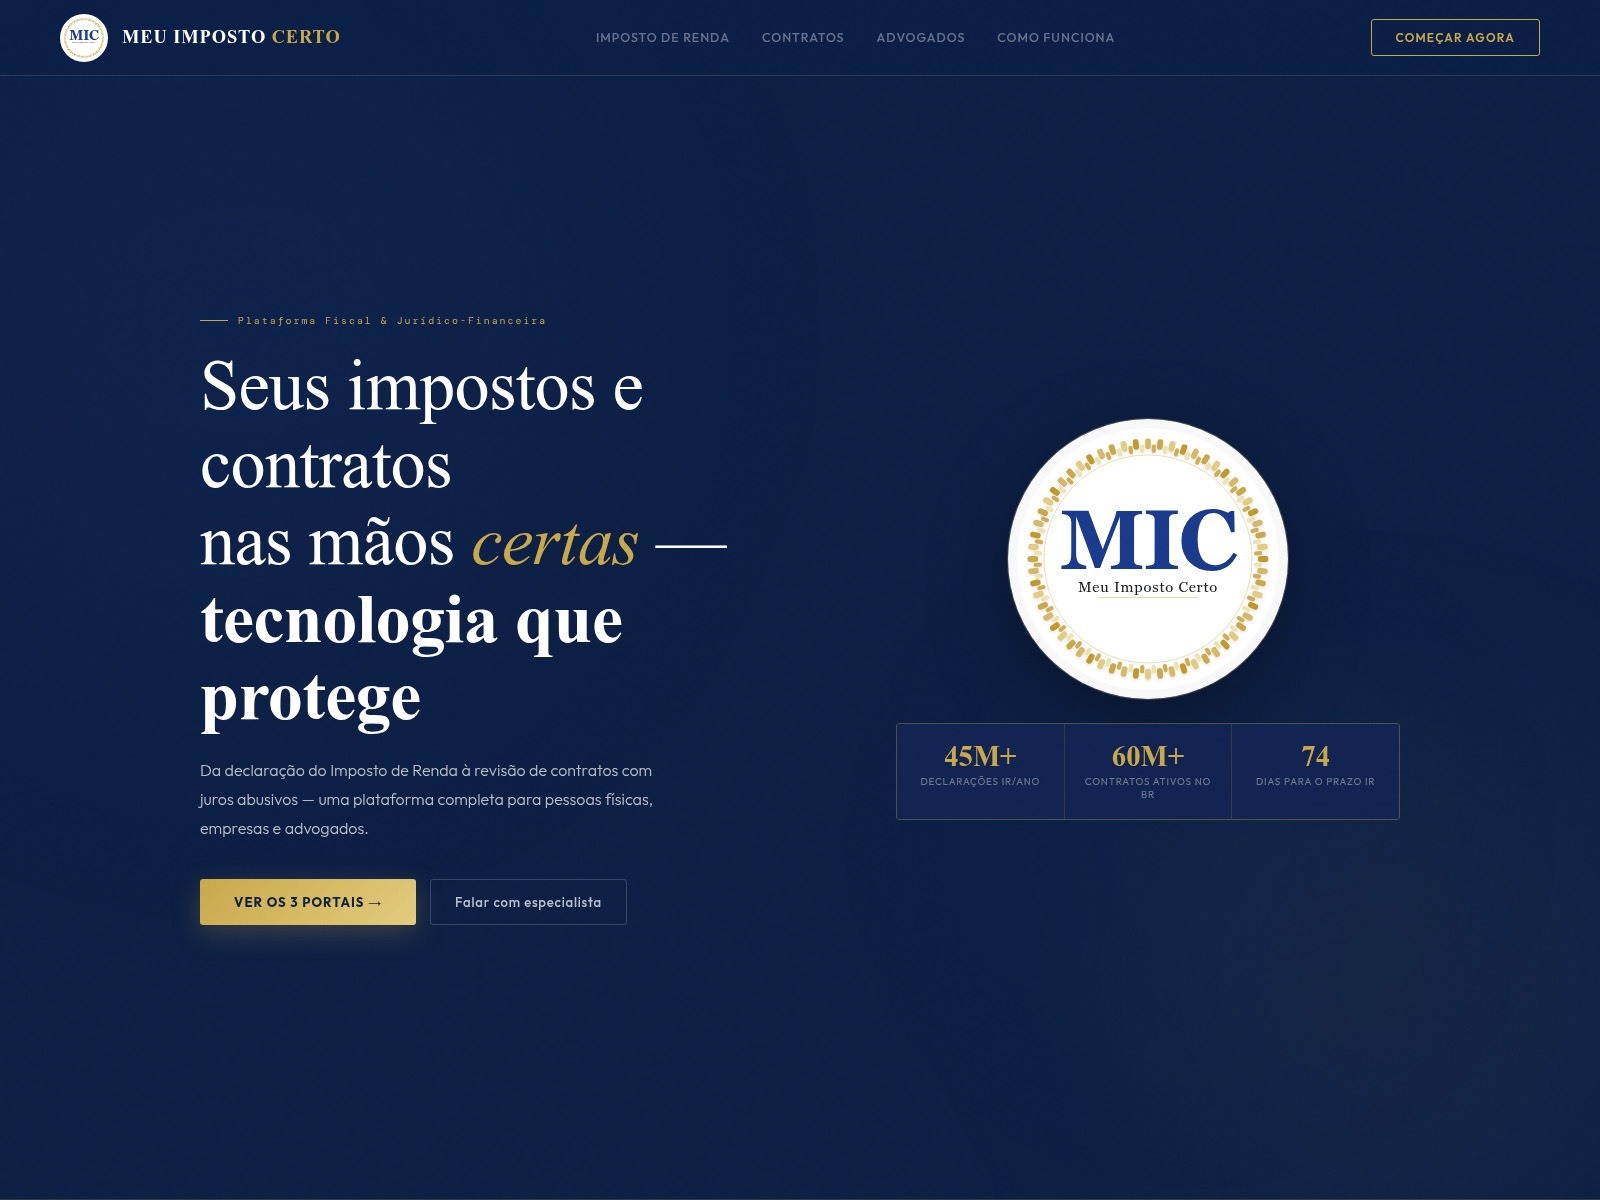
Outro site de golpe brasileiro. Segundo os golpistas, eles arquivam 60 milhões de declarações de impostos anualmente, supostamente ajudando 28% da população brasileira

Phishing contra contribuintes

Além do Brasil, os invasores estão falsificando sites de autoridades fiscais em vários outros países, inclusive os portais oficiais dos governos da Alemanha, França, Áustria, Suíça, Chile e Colômbia. O modus operandi é similar: nos sites fraudulentos, os golpistas coletam credenciais de serviços legítimos e roubam dados pessoais antes de se oferecerem para processar uma dedução fiscal, desde que a vítima forneça os dados do cartão de crédito. Em alguns casos, eles até cobram uma taxa por esse serviço fraudulento.

Exemplo de notificação fraudulenta recebida por e-mail

Um site que imita a autoridade fiscal chilena. A vítima é instruída a inserir os dados do cartão de crédito para receber uma restituição substancial de impostos, aproximadamente US$ 375. Em vez disso, os fundos são desviados da conta da vítima diretamente para os golpistas

Às vezes, a tática envolve acusações feitas em nome de órgãos governamentais. Na imagem abaixo, por exemplo, um suposto chefe de auditoria fiscal, em Paris, informa à vítima que ela forneceu informações de renda incompletas. Então, para evitar penalidades, a pessoa é instruída a baixar um documento e fazer as correções imediatamente. No entanto, o arquivo PDF esconde algo muito pior: malware.

Portal fiscal francês falso (Impots.gouv)

Em vez de um documento oficial da autoridade fiscal francesa, a pessoa encontra malware no PDF, pronto para infectar o dispositivo

Na Colômbia, um site falso da direção nacional de impostos e alfândegas também solicita que as pessoas baixem documentos que devem ser “desbloqueados com uma chave de segurança”. Na realidade, trata-se simplesmente de um arquivo comprimido ZIP malicioso e protegido por senha.

Site falso que se passa pela Direção Nacional de Impostos e Alfândegas da Colômbia

Depois de inserir a senha, a pessoa abre um arquivo comprimido malicioso que infecta o dispositivo

Lucros de criptomoedas isentos de impostos

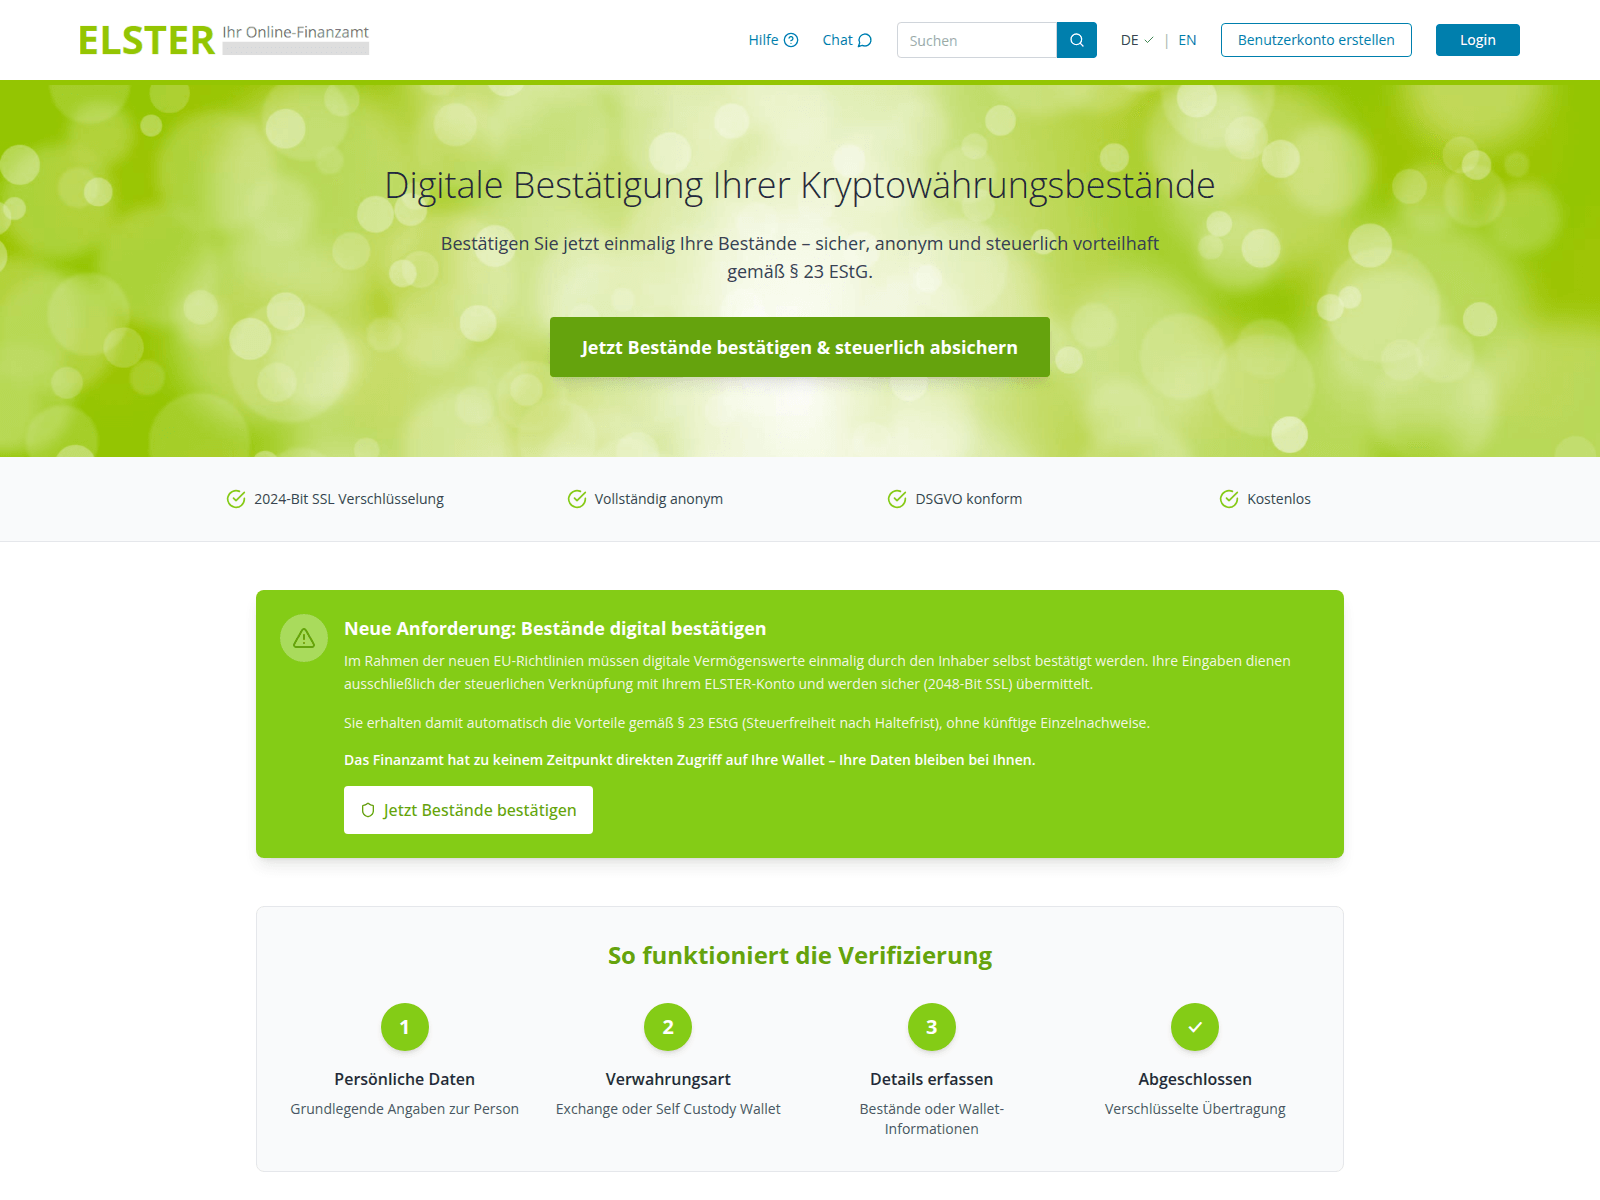
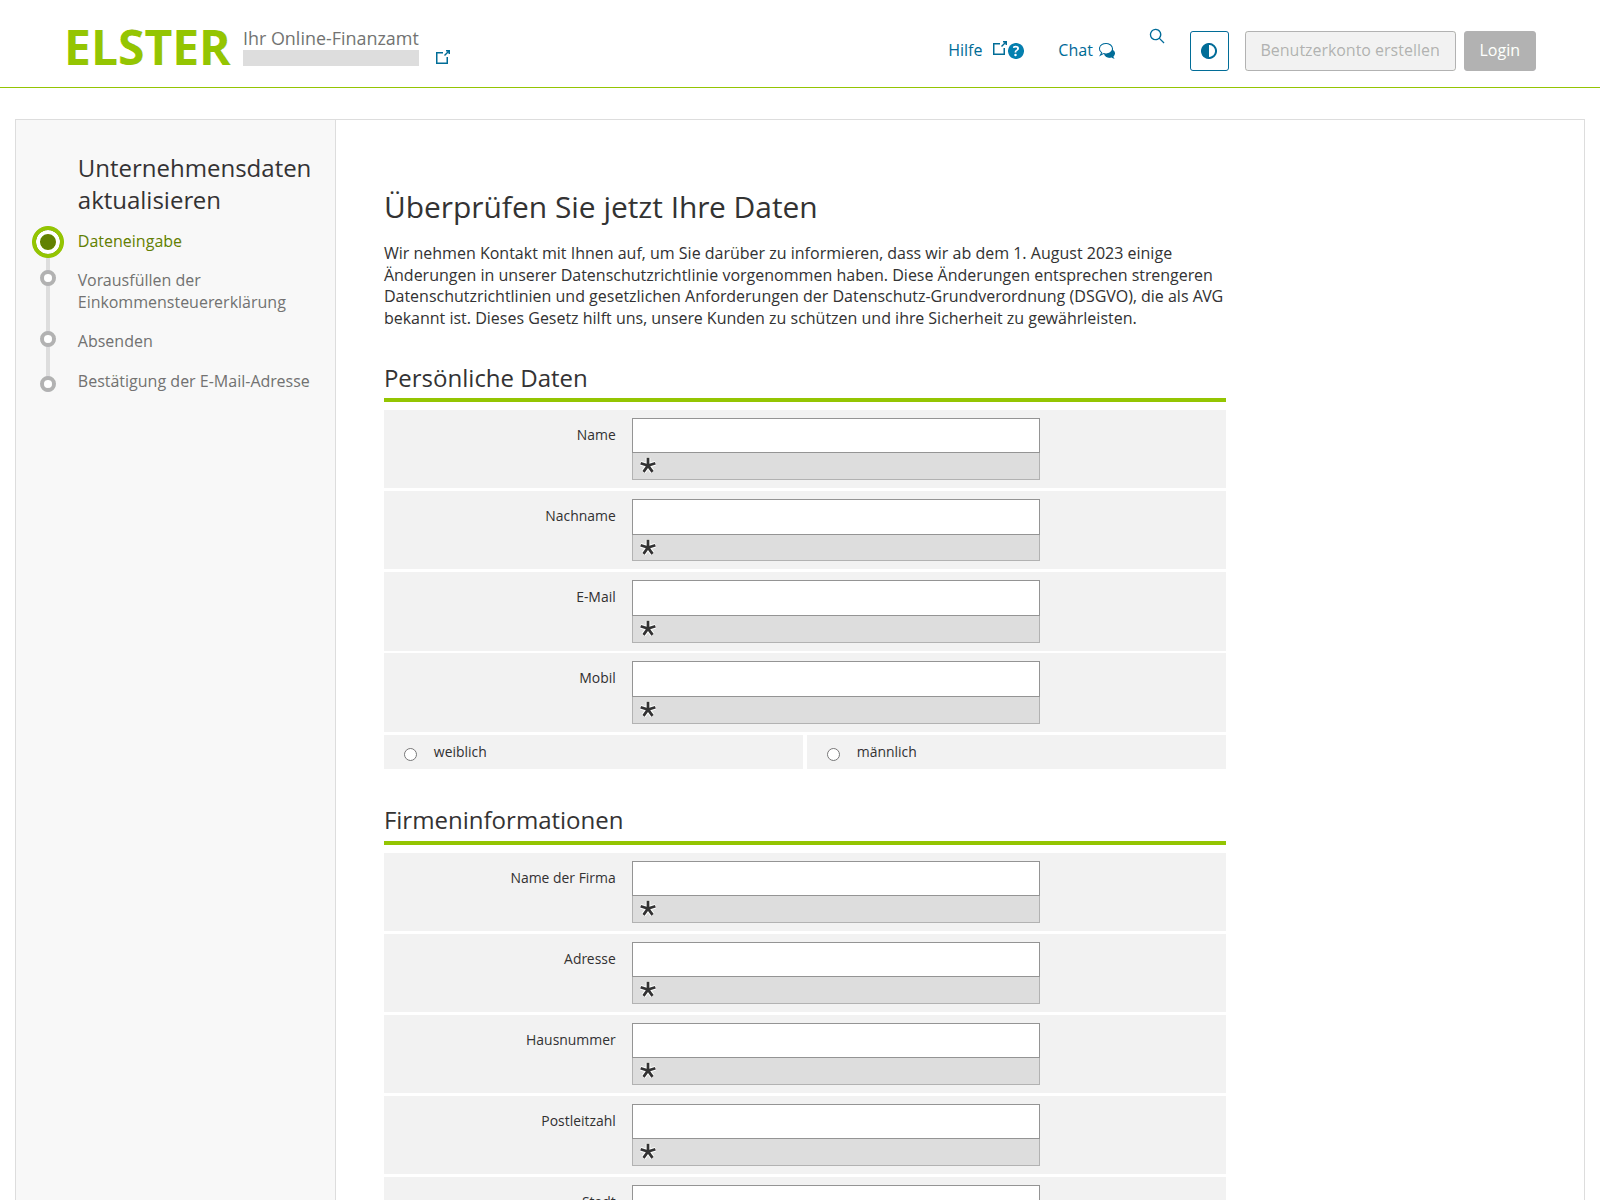
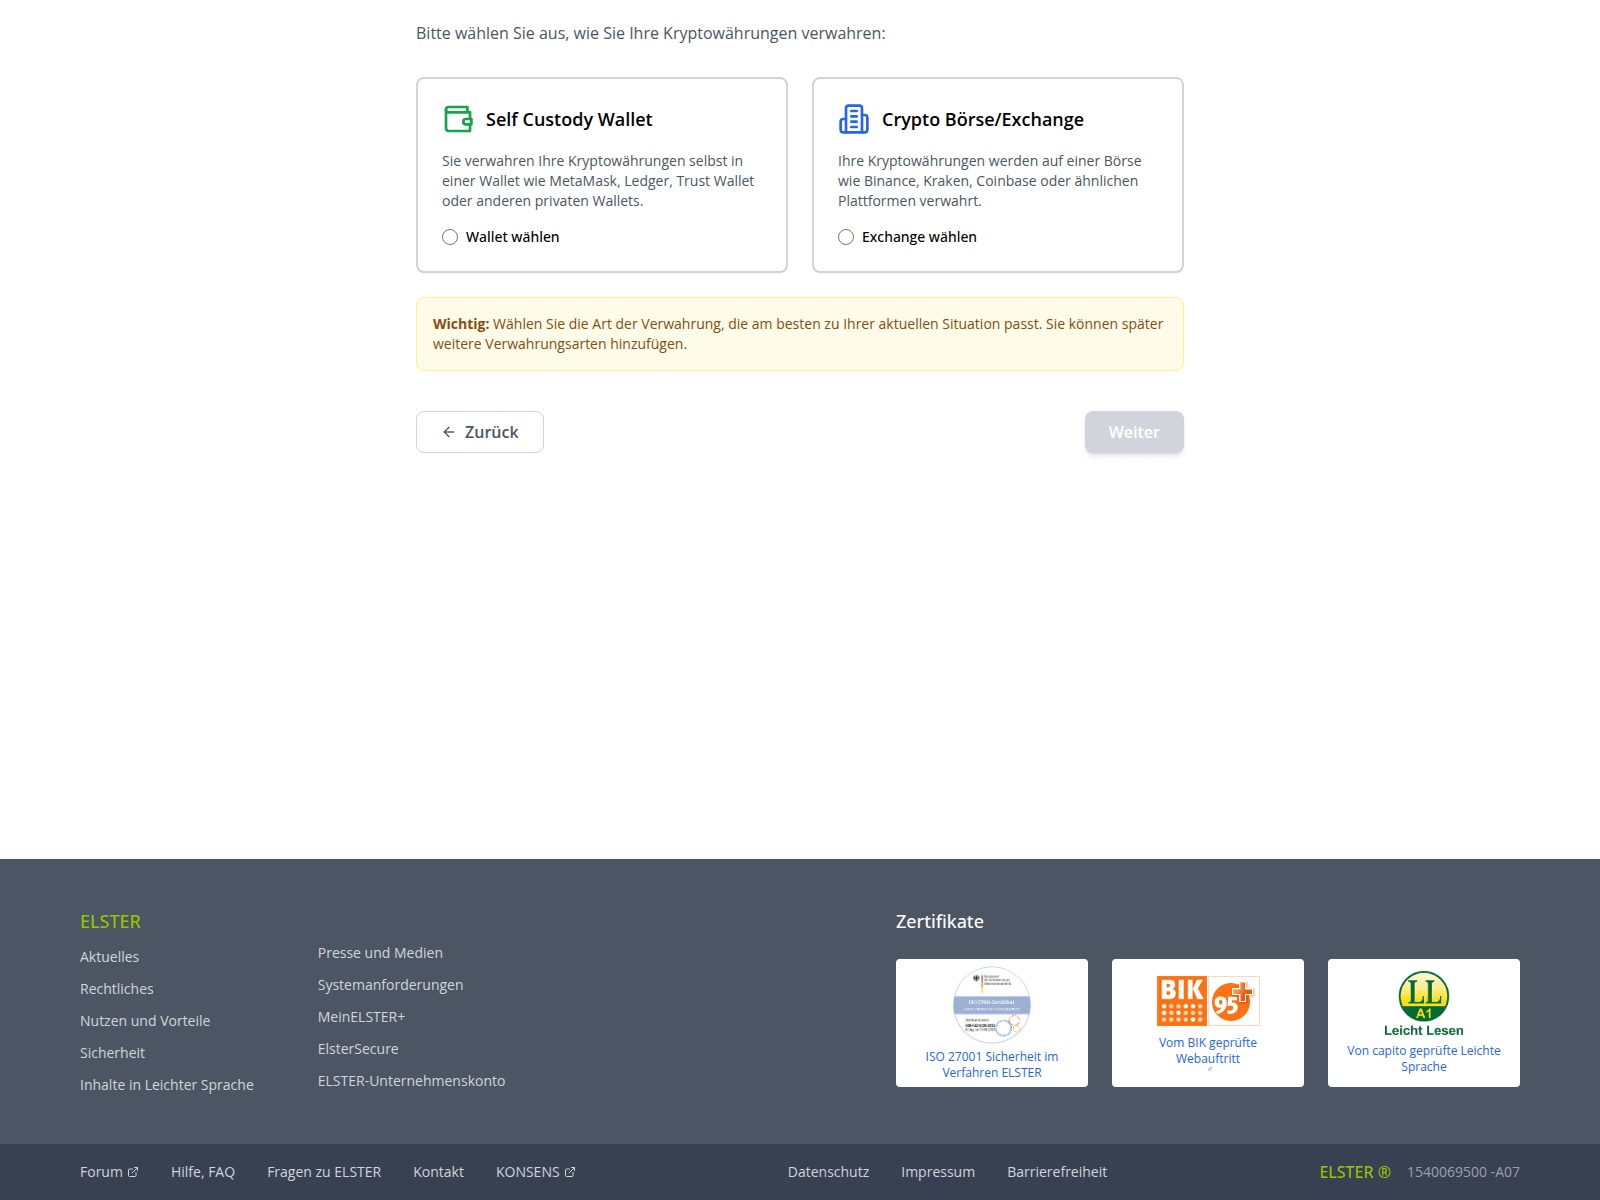
Os detentores de criptomoedas passaram a representar um alvo específico para os invasores. As autoridades fiscais alemãs falsas estão exigindo que os proprietários de carteiras “verifiquem seus ativos digitais” e citam os regulamentos da UE tendo como objetivo o cálculo de impostos. E, claro, há um “lado positivo”: obviamente, os ganhos com criptomoedas estão supostamente isentos de impostos! No entanto, para solicitar um benefício tão generoso, os usuários devem passar por um procedimento de “verificação”. O site ainda promete fazer a criptografia de dados usando um “protocolo SSL de 2048 bits”.

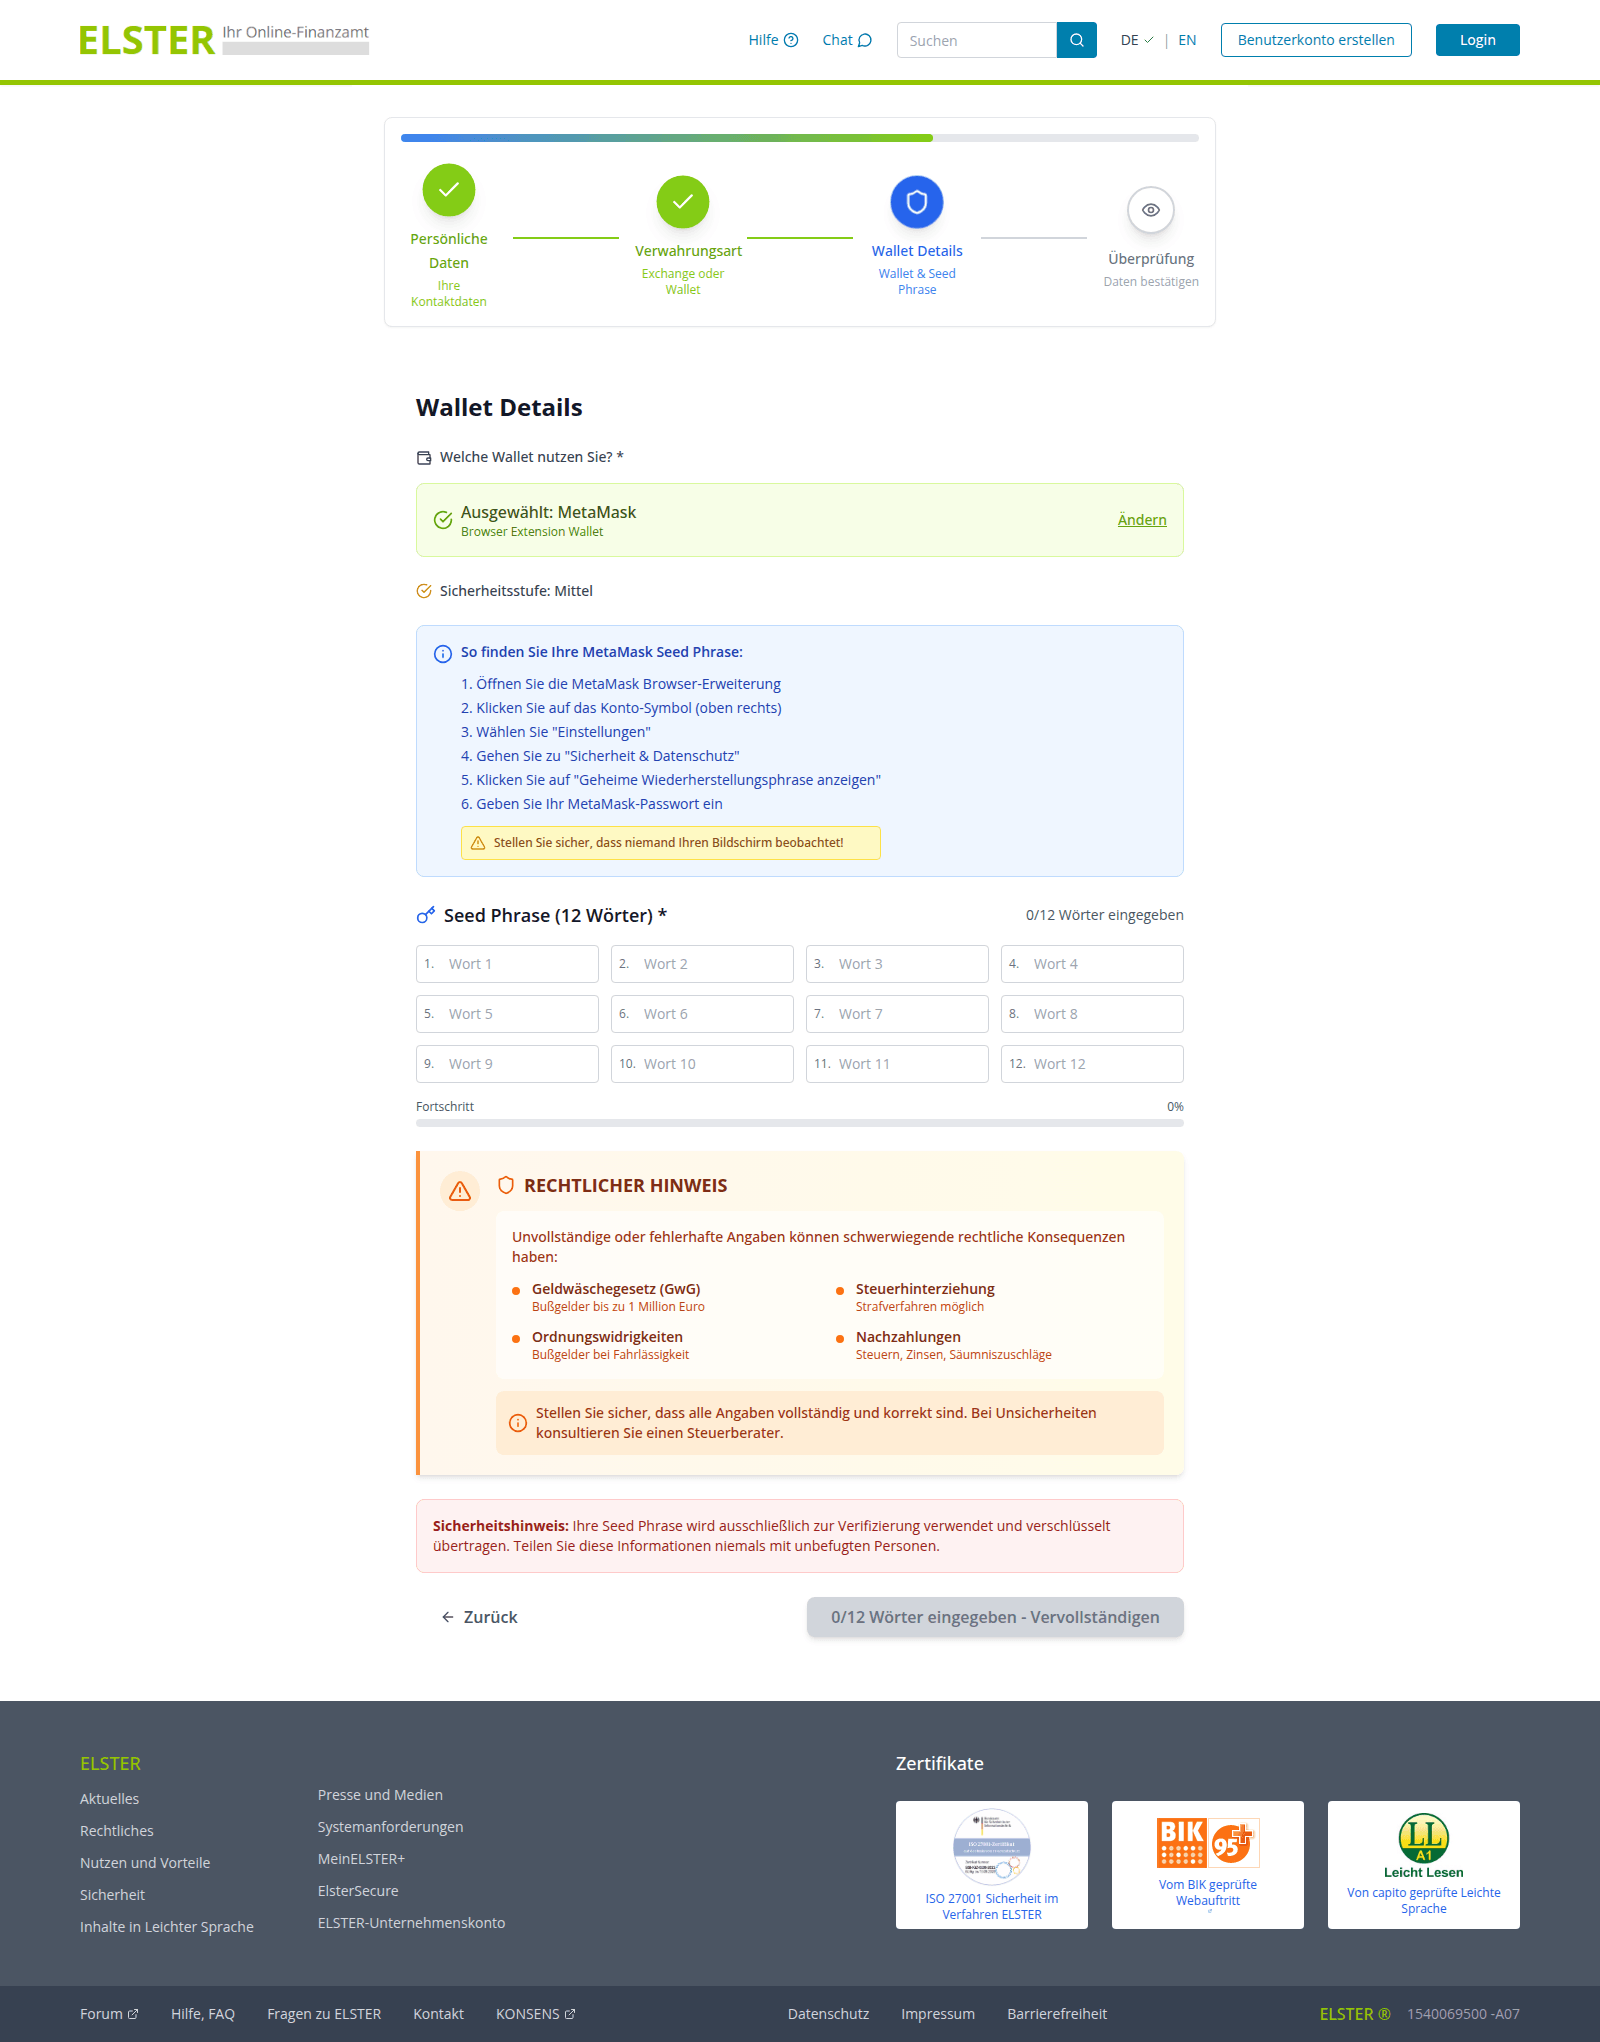
Para concluir o processo de “verificação”, os usuários são forçados a inserir a frase-semente, ou seja, a sequência exclusiva de palavras vinculadas a uma carteira de criptomoedas que concede acesso de recuperação total. Essa solicitação está associada a uma ameaça: a recusa em fornecer os dados levará a graves consequências legais, como multas de até um milhão de euros ou processo criminal.

Um anúncio no portal falso ELSTER afirma que ganhos em criptomoedas são isentos de impostos após "verificação", e que a "autoridade fiscal" não tem acesso direto às carteiras dos usuários. Dá para acreditar?
Primeiro, a pessoa é forçada a inserir as informações pessoais…
…E, em seguida, ela escolhe como verificar as participações em criptomoedas: vinculando uma carteira ou uma conta de câmbio. Entre os serviços visados por esses golpistas, podemos citar alguns, como Ledger, Trezor, Trust Wallet, BitBox02, KeepKey, MetaMask, Phantom e Coinbase
Por fim, a vítima é forçada a fornecer a frase-semente para entregar aos golpistas o controle total sobre a carteira. Os invasores muito amigavelmente alertam a vítima para que se certifique de que ninguém esteja olhando para a tela, enquanto a ameaçam com penalidades legais inexistentes por descumprimento

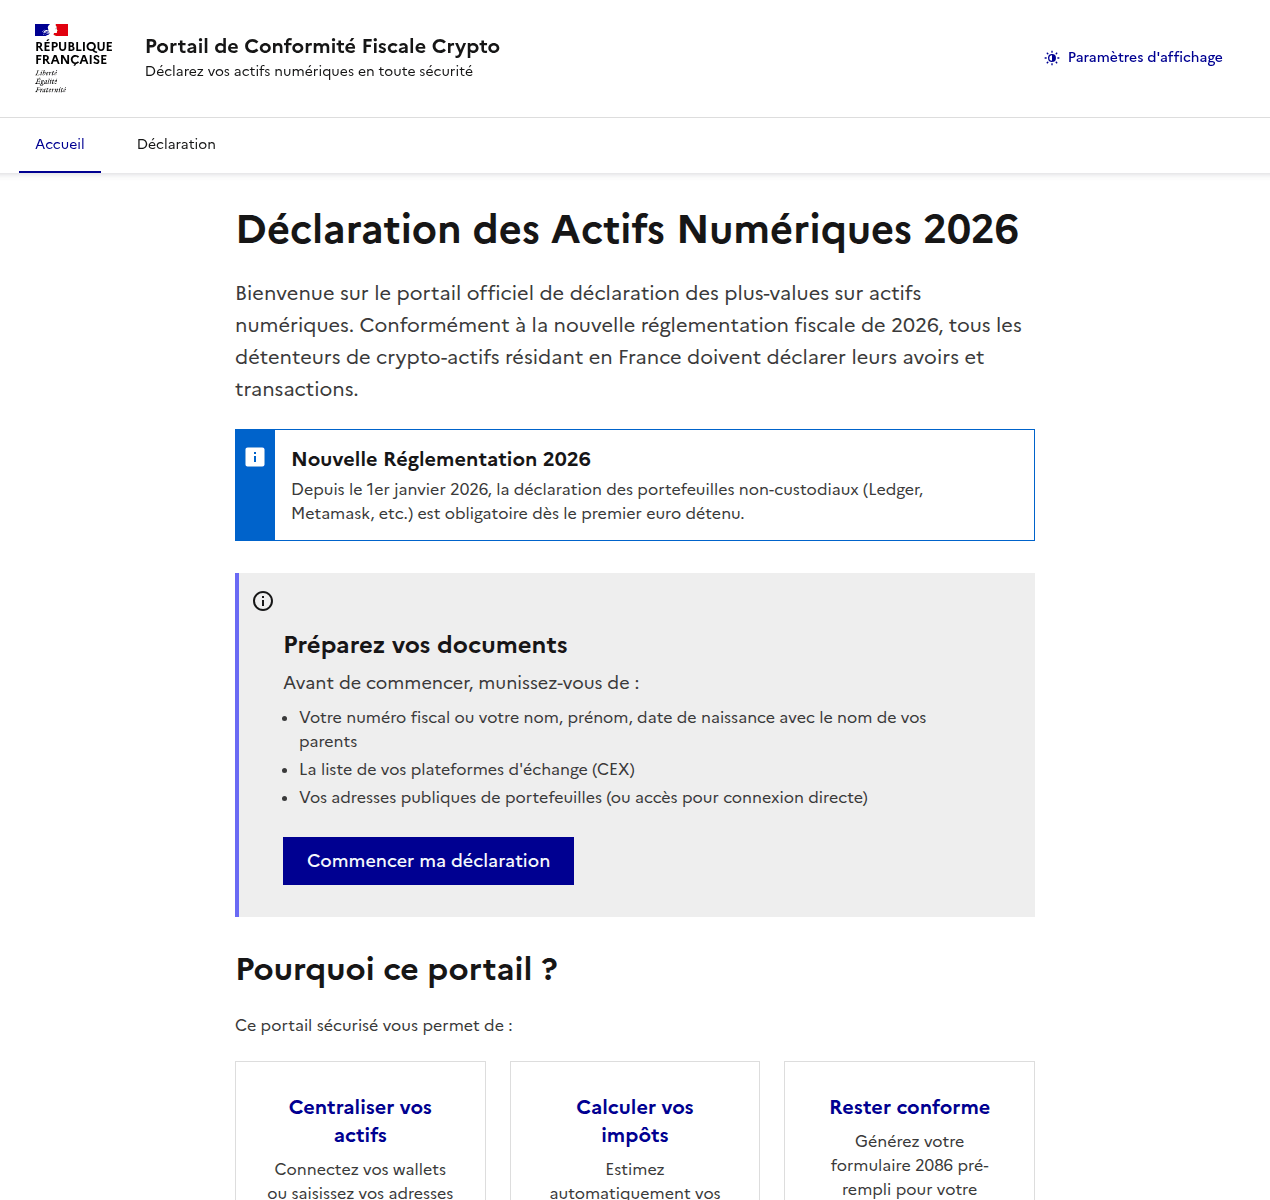
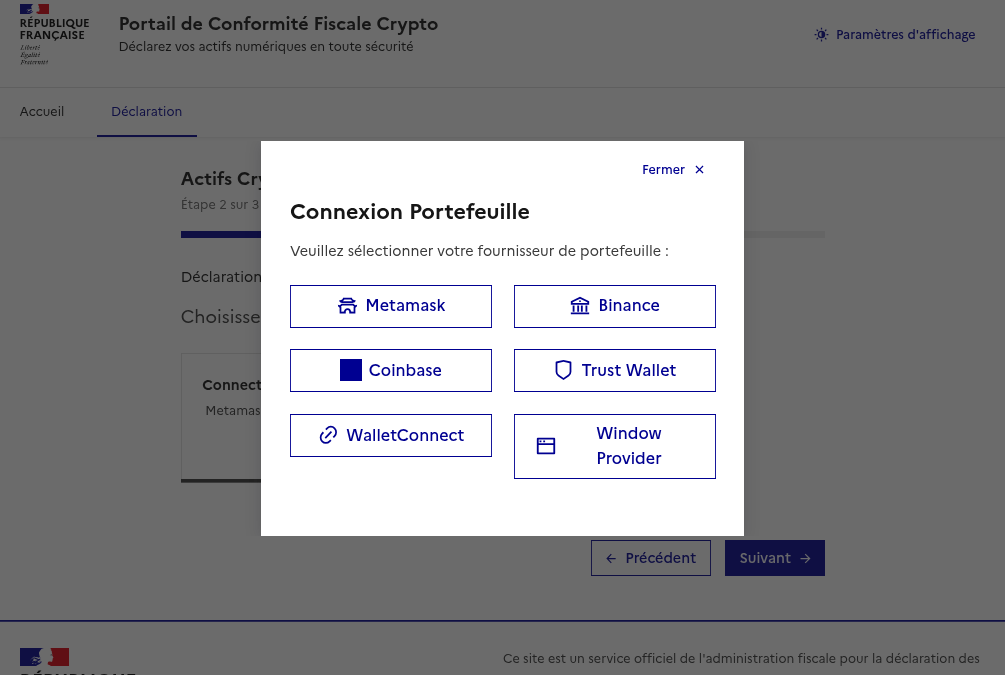
Os invasores também aplicaram um golpe semelhante em usuários franceses. Eles criaram um “portal de conformidade tributária de criptomoedas” inexistente, que imita o design do site do ministério da economia e finanças da França. O site de phishing exige, agressivamente, que os residentes franceses enviem uma “declaração de ativos digitais”.

Depois que o usuário insere as informações pessoais, os golpistas solicitam que eles insiram manualmente a frase-semente ou “vinculem” a carteira de criptomoedas ao portal. Se a vítima seguir em frente, as carteiras MetaMask, Binance, Coinbase, Trust Wallet ou WalletConnect serão drenadas.

O site de phishing exige, agressivamente, que os residentes franceses enviem uma "declaração de ativos digitais". (tradução: eles querem sequestrar as contas de criptomoedas
Uma vez que os dados pessoais são inseridos, os golpistas oferecem a opção de inserir manualmente uma frase-semente ou de "vincular" uma carteira ao portal

A IA pode ajudar com as declarações de impostos?

Quando você tem IA à disposição, capaz de gerar texto instantaneamente e preencher planilhas, há uma forte tentação de delegar tudo a ela. Infelizmente, isso pode gerar sérias consequências. Em primeiro lugar, todos os chatbots populares processam os dados em seus respectivos servidores, o que coloca suas informações confidenciais em risco de vazamento. Em segundo lugar, é comum que eles cometam erros incrivelmente tolos, e isso pode resultar em problemas reais com o fisco.

Antes de informar a um chatbot ou agente de IA quanto você ganhou no ano passado, juntamente com dados pessoais e bancários detalhados, lembre-se da frequência com que ocorrem vazamentos em serviços de IA e considere os riscos. Não informe sua renda para a IA, não forneça detalhes pessoais, como nome ou endereço, e, sob hipótese alguma, não carregue fotos ou números de documentos vitais, como passaportes, informações de seguro ou números de previdência social. Os arquivos que contêm informações confidenciais devem ser mantidos em contêineres criptografados, como o [placeholder KPM].

Se, mesmo assim, você ainda quiser usar ferramentas de IA, é recomendável executá-las localmente. Isso pode ser feito gratuitamente até mesmo em um laptop padrão, e já mostramos como configurar modelos de linguagem locais usando o DeepSeek como um exemplo. No entanto, a qualidade da saída desses modelos é geralmente inferior. É bem possível que a verificação dupla de cada dígito em uma resposta gerada por IA leve mais tempo do que apenas preencher a papelada manualmente. Não se esqueça, você é o único responsável perante a administração fiscal por quaisquer erros, e não a IA.

Por fim, fique atento aos modelos de phishing por IA que oferecem “assistência” com a declaração de impostos. Os especialistas da Kaspersky descobriram sites que pedem aos usuários o envio de notas fiscais, supostamente para a geração automatizada de declarações e solicitações de dedução. Porém, o que acontecia, de fato, era que os invasores coletavam os dados pessoais para revender na dark web ou para usar em futuros ataques de phishing, chantagem e esquemas de extorsão.

O phishing por IA rouba dados de contribuintes que buscam assistência para o preenchimento da declaração

Os criadores de uma ferramenta de IA falsa solicitam aos usuários que carreguem documentos fiscais e garantem que o site não armazena nenhum dado do usuário. Na realidade, todas as informações inseridas, como nome, endereço, documentos, pessoa de contato e número de telefone acabam nas mãos de criminosos virtuais

Lembre-se de que serviços legítimos de IA alertam para não compartilhar dados confidenciais, e documentos fiscais se enquadram nessa categoria. Quaisquer ferramentas de IA que prometem oferecer ajuda para lidar com a papelada fiscal são simplesmente uma farsa.

Como proteger a si mesmo e às suas informações

  • Faça você mesmo a sua declaração. O risco de encontrar golpistas é extremamente alto. Mesmo que uma empresa de consultoria seja legítima, a empresa receberá um dossiê completo seu: detalhes do passaporte, informações de emprego e renda, endereço e muito mais. Não se esqueça de que mesmo os serviços mais honestos não estão imunes a ataques e violações de dados.
  • Cuidado com sites falsos. Use uma solução de segurança confiável que impede a visita a sites de phishing e bloqueia downloads de arquivos maliciosos.
  • Mantenha todos os documentos importantes criptografados. Armazenar fotos, notas ou arquivos na área de trabalho ou manter mensagens com estrela em um aplicativo de mensagens não é uma forma segura de lidar com dados confidenciais. Um cofre seguro como o Kaspersky Password Manager pode armazenar mais do que apenas senhas e informações de cartão de crédito: ele também pode proteger documentos e até fotos.
  • Não confie na IA. Mesmo os chatbots mais avançados são propensos a erros e alucinações e, em princípio, os desenvolvedores podem ler qualquer conversa que você tenha com a IA. Se você absolutamente precisar usar a IA, instale e execute uma versão local em seu próprio computador.
  • Siga apenas os canais oficiais. O “inspetor fiscal chefe” do seu país ou cidade definitivamente não enviará uma mensagem para você, pois funcionários de alto escalão têm coisas mais importantes a fazer. Contate as autoridades fiscais apenas por canais oficiais e verifique o remetente de todos os e-mails recebidos. Na maioria das vezes, mesmo uma pequena diferença no nome ou no endereço é um sinal que revela uma campanha de phishing.

Leitura adicional sobre phishing e segurança de dados:

❌
❌