❌

Visualização de leitura

Hunt.io Finds New Infrastructure Of BraZetsu Access Broker Months Before Disclosure

Hunt.io traced BraZetsu ‘s infrastructure and found that hosting patterns and certificate data remained useful after published IOCs became outdated.

Group-IB researchers published a detailed writeup on BraZetsu back on August 31, naming it a Python framework compiled with Nuitka and tying it to a Brazilian actor called Exilware with high confidence. Hunt.io checked whether the published indicators still held up against its own certificate data. What they found is that the infrastructure had already moved on, quietly, months before anyone wrote about it.

BraZetsu is an initial access broker tool that breaks into Windows machines, checks them for ERP software, SCADA traces, EDR products, and certificate files, then packages the information for sale.

The group behind it, called Infected Marketplace, charges a deposit of about 5.80 Brazilian reais to let buyers browse the listings. The buyer who later deploys ransomware or steals money from a bank account doesn’t need to know how BraZetsu works. They simply buy a machine that has already been compromised.

Hunt.io’s approach was narrow on purpose. Instead of reversing the binary again, they took the hostnames and IP address Group-IB had already published and ran them against their own TLS certificate inventory.

“We didn’t reverse the binary again. We took the published indicators and checked what our certificate inventory still shows.” Hunt.io states. “The premise is narrow. An operator who keeps a panel and a command channel under the same apex, with Let’s Encrypt off port 443, leaves a more stable trail in the certificate inventory than the address of the month.”

Binaries can change all the time. A hostname linked to a valid TLS certificate is much harder to replace.

That approach worked quickly. The command server hostname mentioned in the August report, c2.installscenter.com, had already been using TLS on a second server since April 4, almost five months before the report was published. Researchers found it on the same IP address as the control panel hostname, painel.installscenter.com. Both were hosted by the same Swedish provider, Njalla.

The original seed IP, a Contabo server, tells its own story. From January through early February it served Contabo’s default factory hostname, boring and unremarkable. Then on February 11, right around when Group-IB dates the first BraZetsu version, the certificate switched to painel.seu-dominio.com, a Portuguese placeholder name literally meaning “your domain” lifted straight from hosting tutorials. That name showed up 17 separate times over five weeks, every two to four days, which is a strong signal of a panel someone actually kept running, not a page thrown up for one night.

When the operators eventually moved providers, they kept the exact same habits. The new host came alive on March 21, the very day the installscenter.com domain was registered, running the identical Hestia Control Panel setup with the same painel prefix. Different hosting company, same fingerprint.

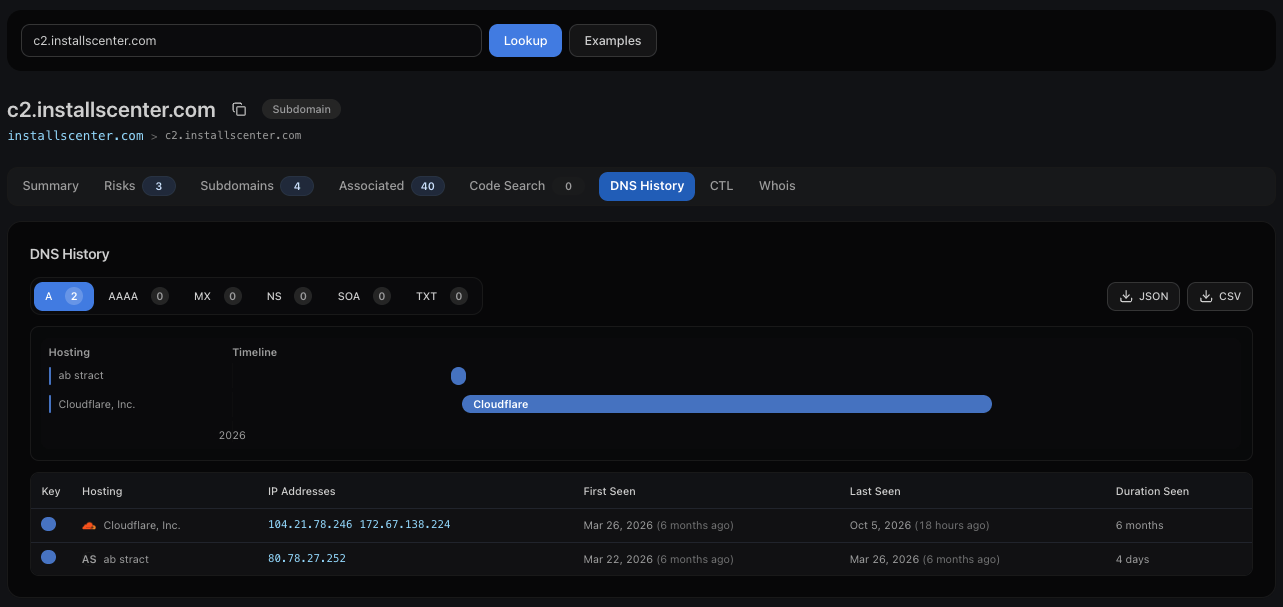
“Passive DNS helps explain it. Our records show c2.installscenter[.]com resolving to 80.78.27[.]252 between 22 and 26 March, and to Cloudflare (104.21.78.246, 172.67.138.224) from 26 March on.” states the report. “The only A record we have for painel.installscenter[.]com is Cloudflare, from 21 March.”
The real lesson here isn’t about BraZetsu specifically, it’s about what actually survives a public takedown report. Hashes rotated across five different versions in just four months, useless as a long-term detection signal. What held steady from February through June was the naming convention and hosting pattern itself, a panel prefix on a nonstandard port, running on a VPS configured with Hestia Control Panel.

Hunt.io’s conclusion lands on a point worth remembering for anyone building detection rules off a threat intel report: don’t chase the IP of the month, chase the pattern. Before publishing, the researchers notified the relevant national CERTs and confirmed no victim data was recovered during the investigation, which is the responsible way to handle infrastructure still potentially active.

“The public reporting gave us three things to work from: the C2 hostname, the IP tied to it early in the year, and the shop both of them served. Our certificate inventory showed what happened to that hostname after the first VPS went quiet. It showed up on a new host in a different provider, with a control panel on the same apex.” concludes the report. “The TLS services on 80.78.27[.]252 went quiet after 20 June. The pattern is more stable: a painel. or c2. prefix on a port that isn’t 443, on a VPS running Hestia Control Panel. It held from February to June across two providers, and that’s what we’d build detection on, not the IP.”

Follow me on Twitter: @securityaffairs and Facebook and Mastodon

Pierluigi Paganini

(SecurityAffairs – hacking, BraZetsu)

O BraZetsu vírus brasileiro com IA


Como o BraZetsu Infecta os Computadores | Análise CTI — RDS @RDSWEB
CTI · Análise de Dados de Fontes Abertas

Como o BraZetsu Infecta os Computadores

Engenharia social, esteganografia e IA generativa por trás do malware brasileiro que abasteceu o mercado clandestino "Infected Marketplace"

Por Rogério Souza (RDS @RDSWEB) · Fontes: Group-IB, The Hacker News, CyberPress, SecurityOnline, Cryptika, TecMundo, SpaceMoney

O BraZetsu deixou de ser apenas uma curiosidade sobre "malware com IA" para se tornar um caso de estudo em como o cibercrime brasileiro profissionalizou a venda de acesso corporativo. Pesquisadores da Group-IB atribuem o framework, com alto grau de confiança, a um agente de ameaça batizado de Exilware, que desde fevereiro de 2026 opera o "Infected Marketplace" — também citado como "Banco de Infects" — um balcão de vendas para acessos comprometidos.

Diferente de um infostealer comum, o BraZetsu foi desenhado como um kit completo para Initial Access Brokers (IABs): ele não apenas rouba dados, mas perfila, precifica e cataloga cada máquina infectada como um ativo comercializável.

1. A porta de entrada: engenharia social, não exploração técnica

O mecanismo exato de infecção inicial ainda não foi totalmente reconstruído pelos pesquisadores, mas os indícios coletados apontam para um padrão bastante conhecido no submundo latino-americano. A Group-IB rastreou um domínio de distribuição, caixaentradas1inboxshop[.]site, associado a nomes de arquivo como msdege[0-9].exe e wifi_driver.exe — nomenclaturas pensadas para simular processos legítimos do sistema.

Para a Group-IB, esse padrão de nomes e domínio sugere fortemente o uso de engenharia social, tática recorrente entre criminosos locais na região LATAM. Relatos complementares indicam que o ponto de partida costuma ser um carregador ("loader") disfarçado de instalador do Microsoft Edge, distribuído justamente a partir desse domínio de phishing.

Cadeia técnica observada em variantes correlatas: um PDF de phishing induz a vítima a abrir uma página maliciosa que varre o ambiente do usuário; dependendo da geolocalização, um arquivo VBS é baixado para dar sequência ao ataque, recuperando uma imagem PNG esteganografada que oculta um arquivo ZIP — de onde é extraída a carga final, executada via DLL sideloading ou injeção de processo.

2. Reconhecimento silencioso e arquitetura modular

Escrito em Python e compilado para executáveis Windows, o BraZetsu adota uma escolha que dificulta a detecção por assinatura tradicional. Amostras recentes analisadas pela Group-IB apresentam arquitetura modular, ocultam a atividade do console e mantêm um canal WebSocket persistente com a infraestrutura de comando e controle.

O foco declarado do malware não é a exfiltração imediata de credenciais, mas sim o reconhecimento: ele mapeia o dispositivo infectado, os processos em execução, as portas de rede e os softwares ligados a funções de negócio. A partir desse inventário, o operador decide se vale a pena manter, revender ou descartar o acesso.

  • Coleta de informações do sistema e enumeração de processos/softwares instalados
  • Captura de screenshots e execução de comandos via shell do Windows
  • Busca ativa por arquivos financeiros sensíveis — CNAB, .240, .400
  • Localização de certificados digitais em formato .PFX e .P12
  • Extração de histórico de navegação em navegadores baseados em Chromium

3. O alvo preferencial: o arquivo CNAB e a fraude bancária corporativa

A funcionalidade mais sensível descrita pela Group-IB não é o roubo de dados, mas a manipulação silenciosa deles. Segundo os pesquisadores, quando acionado, o malware reescreve automaticamente os arquivos CNAB originais, substituindo dados bancários legítimos por informações controladas pelo atacante — chaves PIX ou códigos de barras — em um fluxo desenhado especificamente para viabilizar fraude contra o processo de pagamento corporativo.

Isso conecta o BraZetsu diretamente ao ecossistema de ERPs amplamente usados no Brasil (TOTVS, SAP, Senior) e ao padrão bancário Febraban, tornando qualquer empresa que processa remessas por CNAB um alvo potencialmente lucrativo para o "Infected Marketplace".

4. Onde entra a IA generativa

O diferencial anunciado do BraZetsu está na camada de triagem automatizada. Segundo a Group-IB, as capacidades de avaliação orientadas por IA analisam automaticamente o potencial comercial das máquinas comprometidas por meio de perfilamento de hardware, análise do ambiente de software e mapeamento da infraestrutura de rede, permitindo que a Exilware categorize e precifique o acesso de forma automática, de acordo com o valor estimado da vítima.

Na prática, a IA substitui o trabalho manual de um "comprador" avaliando se vale a pena investir em determinado acesso — decidindo, em segundos, se aquela máquina infectada é um ativo de alto ou baixo valor no catálogo criminoso.

5. Infraestrutura de comando e controle

A comunicação com o operador acontece por WebSocket persistente, e parte da configuração do malware é recuperada de posts públicos no Pastebin — os chamados "dead-drop resolvers" —, decodificados com Base64 e ofuscação XOR. A Group-IB também identificou o domínio c2[.]installscenter[.]com como parte da infraestrutura associada.

TipoIndicadorFunção
Domíniocaixaentradas1inboxshop[.]siteDistribuição do loader inicial (disfarçado de Edge)
Domínioc2[.]installscenter[.]comInfraestrutura de comando e controle
URLpastebin[.]com/raw/aF0WCxiaDead-drop resolver — configuração C2 cifrada
URLpastebin[.]com/raw/hM0nXNBPDead-drop resolver — configuração C2 cifrada

Indicadores publicados por fontes abertas (Group-IB, Cryptika) apenas para fins defensivos de detecção — não navegue ou interaja com esses endereços.

6. Atribuição e linhagem: Exilware, AgenteV2 e a escala do problema

Com base em código compartilhado, tradecraft, infraestrutura e capacidades funcionais, a Group-IB avaliou com alta confiança que o AgenteV2 e o BraZetsu se referem ao mesmo framework de acesso inicial. O AgenteV2 já havia sido documentado como um backdoor em Python distribuído via phishing que se passa por intimações judiciais, capaz de transmitir a tela da vítima em tempo real para viabilizar fraude financeira.

Foram identificadas cinco gerações distintas do malware desde 9 de fevereiro de 2026, com a terceira geração marcando o estreitamento do foco para alvos corporativos no Brasil — embora acessos a dois hosts comprometidos nos Estados Unidos também tenham sido anunciados no mesmo período.

7. Recomendações defensivas

  • Treinamento contra phishing: reforçar a desconfiança sobre instaladores de navegador, PDFs e "atualizações" recebidas por e-mail ou WhatsApp corporativo.
  • Controle de execução: bloquear execução de VBS/scripts não assinados e monitorar DLL sideloading em endpoints críticos.
  • Proteção de arquivos CNAB: validar remessas bancárias por canal secundário antes de qualquer pagamento, especialmente após picos de tráfego de rede incomuns.
  • Gestão de certificados digitais: restringir o armazenamento de arquivos .PFX/.P12 em texto livre no disco; preferir HSM ou cofre de segredos.
  • Monitoramento comportamental (EDR/XDR): priorizar detecção por comportamento, já que amostras do BraZetsu escaparam de motores de assinatura tradicionais no VirusTotal.
  • Threat Intelligence contínua: acompanhar IOCs publicados por fornecedores como Group-IB e correlacionar com logs internos de proxy/DNS.
Solução · Proteção contra IA + Engenharia Social

Como se proteger de vírus potencializados por IA e engenharia social

Ameaças como o BraZetsu não exploram falha técnica — exploram a confiança humana, acelerada por IA. A defesa eficaz combina cultura, processo e tecnologia:

1. Verificação por canal secundário

Nunca confirme pagamentos, trocas de chave PIX/CNAB ou "atualizações urgentes" apenas pelo canal que recebeu a mensagem. Ligue, use uma palavra-código combinada previamente ou confirme por vídeo com o solicitante — deepfakes de voz e vídeo já são usados para autorizar transferências.

2. Treinamento contra phishing hiperpersonalizado

IA generativa cria iscas de phishing sob medida, imitando estilo de escrita real de colegas e fornecedores. Simulações periódicas e uma cultura de "desconfiar antes de clicar" reduzem drasticamente a taxa de sucesso desses e-mails.

3. Detecção por comportamento (EDR/XDR)

Como malwares modernos escapam de antivírus por assinatura, priorize soluções que analisam comportamento anômalo — execução de scripts incomuns, DLL sideloading, tráfego persistente por WebSocket para domínios desconhecidos.

4. Autenticação forte e Zero Trust

MFA resistente a phishing (chaves físicas/passkeys), segmentação de rede e privilégio mínimo limitam o estrago mesmo quando uma máquina é comprometida — dificultando a revenda do acesso no mercado clandestino.

5. Monitoramento de fontes abertas e Threat Intelligence

Acompanhar IOCs, domínios de distribuição e relatórios de CTI (Group-IB e similares) permite bloquear indicadores antes que cheguem ao usuário final — a essência do trabalho de inteligência defensiva.

6. Plano de resposta a incidentes

Como o modelo IAB revende acessos, uma máquina comprometida hoje pode virar ransomware amanhã. Ter um plano de contenção, isolamento e perícia digital pronto reduz o tempo de exposição da empresa.

Sua empresa processa remessas CNAB ou usa ERP corporativo?

O modelo do BraZetsu mostra que o primeiro sinal de comprometimento raramente aparece nos relatórios financeiros — ele aparece antes, na camada de acesso. Um Diagnóstico OSINT Estratégico ajuda diretoria, TI e compliance a entender a exposição real da empresa a esse tipo de ameaça.

Falar no WhatsApp sobre o Diagnóstico OSINT Estratégico
Investigação Defensiva
Apuração de incidentes e rastreamento de origem de ataques.
Inteligência Corporativa
Monitoramento de exposição digital e superfície de ataque.
Perícia Digital
Coleta e preservação de evidências para uso jurídico/regulatório.

RDS ; Professor entusiasta da Segurança da Informação

Rogério Souza atua como RDS @RDSWEB, analista de segurança da informação e especialista em OSINT, com atendimento 100% virtual via WhatsApp e LinkedIn, apoiando advogados, compliance e diretorias na produção ética de inteligência e evidência digital, em conformidade com a LGPD e o Marco Civil da Internet.

Apoie o blog via PIX: 47988618255

X @RDSWEB · LinkedIn · Facebook OSINT Brasil · Instagram · osintbrasil.blogspot.com

Fontes consultadas: Group-IB Threat Intelligence, The Hacker News, CyberPress, SecurityOnline, Cryptika, TecMundo, SpaceMoney. Conteúdo produzido para fins de conscientização em cibersegurança e conformidade — não reproduz integralmente textos de terceiros.

Nota: conteúdo gerado por IA. Esta matéria foi elaborada com base em buscas on-line de reportagens jornalísticas e relatórios técnicos de cibersegurança publicados por terceiros; isentamo-nos de responsabilidade sobre a exatidão dos dados de fontes externas. Nenhuma informação aqui apresentada tem finalidade ofensiva ou instrutiva para reprodução de ataques. O objetivo é exclusivamente defensivo e educacional: apoiar profissionais, empresas e equipes de segurança na atualização sobre o modus operandi de ameaças reais, fortalecendo a cultura de boas práticas de segurança da informação, prevenção e resposta a incidentes.

💬

❌