❌

Visualização de leitura

ClickFix Campaign Abuses Trusted Websites to Deploy Psychedelic Stealer

Attackers hijacked Ukrainian websites to deliver a fake Cloudflare CAPTCHA that installs Psychedelic Stealer and steals browser and crypto credentials.

Psychedelic Stealer is being distributed through compromised Ukrainian business websites. Attackers injected hidden iframes into legitimate pages and used them to display a fake Cloudflare verification screen to visitors. The affected sites included a hair-treatment clinic, a scale-model manufacturer, a specialist bookseller, a psychological facility, a tool retailer, and an automotive retailer.

These were legitimate businesses with established social media profiles and third-party listings. Visitors were therefore directed to a trusted website they may have visited before, making the fake Cloudflare CAPTCHA harder to recognize.

That’s the core of what makes this campaign uncomfortable to dismiss. Visitors didn’t stumble onto an obvious fake domain. They landed on a site they may have visited before, for a business they already had some reason to trust, and got served a fake CAPTCHA instead of the page they were looking for.

The fake verification page imitates Cloudflare, complete with a randomly generated “Ray ID” in the footer and a fixed “visitor identifier” in the agreement text. Both look like the kind of tracking and authentication markers Cloudflare actually uses, and neither one means anything here.
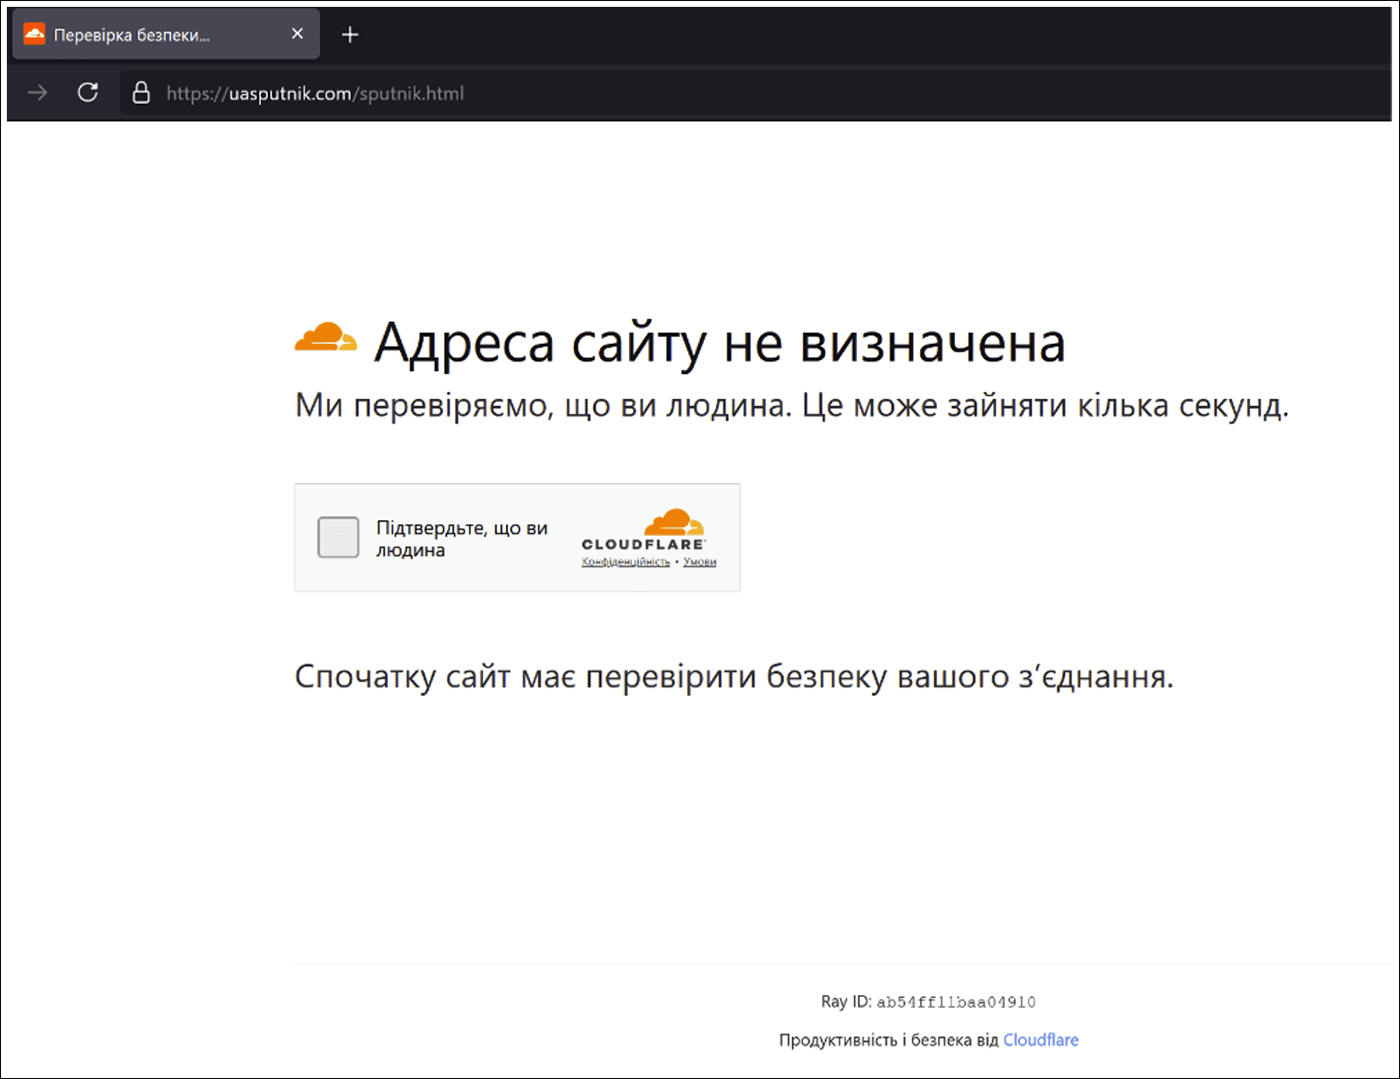
“The page footer displays a randomly generated hexadecimal “Ray ID.” Cloudflare assigns a legitimate Ray ID to each request that passes through its network, but the value displayed by this lure is not evidence that Cloudflare performed the verification.” reads the report published by ArticWolf. “The agreement text also contains a fixed “visitor identifier.” Both identifiers imitate familiar verification and tracking elements, making the page appear more legitimate without providing evidence of an authentic Cloudflare verification. Put simply, all of this is fake; window dressing to fool the site visitor.”

The page is written in Ukrainian, which fits the target audience, but its HTML carries Russian-language comments and the document declares lang=”ru,” a detail that tells you something about who built it even if it doesn’t confirm nationality or location.

When the victim clicks the fake CAPTCHA, the page silently copies a Windows Installer command to the clipboard. It then tells the user to press Windows+R, paste the command and press Enter. There is no PowerShell involved, which can help the attack bypass security controls focused on detecting malicious PowerShell activity. Instead, the command directly launches msiexec.exe. It also includes the fake Cloudflare verification text, making the command in the Run window look like part of the verification process.

The downloaded MSI file then installs a 64-bit executable called psychedeliclove.exe, which Arctic Wolf Labs tracks as Psychedelic Stealer. The malware targets saved passwords from browsers such as Chrome, Edge, Brave, Opera, Opera GX, Vivaldi and Yandex. It also steals browser account tokens and targets cryptocurrency wallets, including Exodus, Atomic Wallet, Electrum, Bitcoin Core and Litecoin Core.

Beyond the one-time credential grab, the implant installs browser components and sets up a native messaging bridge that lets deployed browser content communicate with a local process on the machine. It creates a scheduled task for persistence named psychedelicloveUtils, profiles the host in detail including antivirus status and installed browsers, and then starts polling its command-and-control server for additional tasks. As Arctic Wolf Labs puts it:

“The implant tracks task state in executed_tasks.json, downloads attachments into downloads\<taskid>_<filename>, and supports EXE, COM, BAT, CMD, MSI, and PowerShell files.” states the report. “This gives operators a route to introduce additional code after installation.”

Which means whoever’s behind this isn’t necessarily done with a compromised machine after the initial credential sweep. The remote tasking capability supports EXE, COM, BAT, CMD, MSI, and PowerShell payloads, so the initial infection is better understood as a foothold than a finished operation.

The campaign also uses a management panel called “РУБЛЁВКА TDS” (Rublevka TDS), a name referring to the wealthy Rublevka area near Moscow. The panel allows the attackers to control the Windows Installer command delivered by each compromised website. This means they can change the payload URL from one place without modifying every infected page.

The panel also tracks how visitors interact with the fake CAPTCHA. It records when the page is opened, when the CAPTCHA is clicked and when the user presses the Done button.

The Done button remains disabled for about 35 seconds after the command is copied. The delay has no technical purpose. It simply gives victims enough time to follow the instructions and run the command, adding another layer of social engineering to the attack.

At collection time the panel showed 557 views, 426 clicks, and 79 complete events across 32 countries. Ukraine accounted for 446 of those views and 351 of the clicks, which combined with Ukrainian-language instructions and Ukrainian business websites makes the targeting intent about as clear as it gets. The panel labeled its complete events as “executions” and calculated a conversion rate from them, which Arctic Wolf correctly points out overstates actual confirmed compromises, since a complete event only means someone clicked Done in the browser, not that they ran anything.

The domain at the center of this, uasputnik[.]com, was registered September 9, 2026, updated three and a half hours later, and associated with lure URLs appearing on September 12 and 13. The whole operational window from registration to observed delivery fits inside a week.

For defenders, there are several useful indicators to monitor. Network traffic to uasputnik[.]com, followed by a request to admin777111777.php, could indicate an early stage of the attack. A later-stage sign is traffic to 193.178.159[.]128:8080, particularly requests to /api/v1/agent/ and /api/v1/ext/ with an X-API-Key header.

These indicators should be investigated together with file creation and process execution events to confirm whether a system has been compromised.

Follow me on Twitter: @securityaffairs and Facebook and Mastodon

Pierluigi Paganini

(SecurityAffairs – hacking, malware)
Por que os CAPTCHAs estão prestes a desaparecer: como a IA transformou o teste “prove que você é humano” | Blog oficial da Kaspersky

Os CAPTCHAs, como os conhecemos, surgiram em nossas telas há 26 anos. Embora tenham evoluído bastante desde então, os CAPTCHAs sempre seguiram o mesmo princípio: apresentar uma tarefa que um humano resolve em segundos, mas um computador não.

Tudo começou com texto distorcido, problemas de matemática e clipes de áudio curtos. Então veio a era de identificar hidrantes, semáforos e motocicletas, uma fase que parecia durar para sempre. Mas descobriu-se que os LLMs modernos conseguem resolver esses quebra-cabeças visuais muito mais rápido e com mais precisão do que qualquer humano jamais conseguiria.

Veja como esses testes de “você é humano?” mudaram e o que isso significa para a sua segurança.

O fim da era de clicar em imagens

Em 2007, o Google lançou o reCAPTCHA. Oito anos depois, passou a pedir que os usuários selecionassem todas as imagens que correspondessem a um determinado prompt. Assim, milhões de usuários da Internet se tornaram, sem perceber, especialistas em identificar semáforos, bicicletas, telhados, pontes e hidrantes. É claro que os bots de IA já aprenderam há muito tempo a decifrar esses quebra-cabeças.

Por isso, em junho de 2026, o Google começou a testar uma forma totalmente nova de verificar se você é humano. Em vez de imagens, alguns usuários agora são solicitados a gravar um vídeo curto mostrando gestos com as mãos. Os algoritmos analisam a filmagem, rastreando 21 pontos-chave nas articulações das mãos e dos dedos. Com base no movimento da sua mão, o sistema consegue identificar se você é um ser humano de verdade ou um bot. Passar por esse novo tipo de CAPTCHA significa conceder acesso à câmera, algo que chama a atenção de quem se preocupa com segurança e privacidade. Além disso, pesquisadores de segurança afirmam já ter descoberto uma brecha no CAPTCHA experimental do Google baseado em gestos com as mãos, demonstrando que basta uma foto de uma mão para enganá-lo.

Ainda assim, o Google insiste que esses vídeos nunca são vinculados à sua identidade pessoal e nenhum áudio é gravado. A política de segurança deles também afirma que o Google exclui todos os dados assim que a verificação é concluída. Como sempre, confiar ou não no Google é uma decisão que cabe só a você. Gostaríamos apenas de indicar nossa postagem, “É seguro tirar uma selfie com um documento de identidade?“, que detalha os riscos da verificação biométrica usando fotos de passaporte como exemplo.

Quais são as alternativas para o reCAPTCHA?

Embora o reCAPTCHA do Google ainda seja a principal referência para bloquear bots, a IA está forçando o mundo a se adaptar, e os CAPTCHAs tradicionais estão ficando no passado. Veja um breve resumo de outros serviços e métodos de bloqueio de bots, do ponto de vista da segurança.

Sistemas de análise de comportamento

Uma das formas mais avançadas de proteger um site contra enxames de bots é um sistema de análise comportamental. Esse método avalia automaticamente cada visitante, rastreando movimentos do mouse, padrões de cliques e impressões digitais, para detectar comportamento humano. Mas essa também não é uma solução infalível contra bots: os operadores podem simplesmente treiná-los para imitar padrões de comportamento naturais, permitindo que os bots contornem esse tipo de defesa.

Para os usuários, isso não é exatamente uma boa notícia quando se trata de privacidade. Afinal, ninguém quer que todos os sites na Internet coletem as especificações de seus dispositivos e rastreiem como eles se comportam. Ainda assim, também não podemos chamar isso de vigilância em larga escala, já que a maioria desses sistemas não tenta descobrir quem você realmente é, e seus criadores prometem não armazenar seus dados ou usá-los para fins de marketing. O objetivo principal aqui é, estritamente, descobrir quem acabou de acessar a página: um humano ou um bot.

Turnstile e hCaptcha

Outro grande concorrente do reCAPTCHA é o Cloudflare Turnstile. Ele realiza a verificação de duas maneiras: completamente em segundo plano ou por meio de uma ação mínima do usuário. Você não precisa fazer nada ou apenas marca a caixa de seleção “Eu não sou um robô”. O principal risco para os usuários aqui está relacionado à engenharia social. Os hackers costumam usar os CAPTCHAs com aparência legítima em sites de phishing. Isso faz com que os usuários tenham uma falsa sensação de segurança e impede que os verificadores de segurança identifiquem páginas maliciosas.

Depois, há o hCaptcha, um serviço com forte foco em segurança que, ao contrário do reCAPTCHA e do Turnstile, não pertence a uma gigante da tecnologia.

Chaves de acesso

De modo geral, todos os métodos e serviços mencionados até agora seguem o mesmo esquema: coletam os seus dados, às vezes os armazenam e os usam para outros fins. A principal mudança agora é que eles exigem menos esforço de sua parte. Você não precisa procurar por hidrantes ou acenar com a mão para uma câmera. Mas você pode ir além e eliminar completamente os CAPTCHAs se um site for compatível com chaves de acesso.

Nesta configuração, você não faz login com uma senha; em vez disso, usa chaves criptográficas ativadas por biometria ou um PIN, o que geralmente torna desnecessária uma verificação extra para “provar que você é humano”. Detalhamos o que são exatamente as chaves de acesso, onde funcionam e como usar essa tecnologia na nossa postagem Chaves de acesso em 2025: seu guia completo para login sem senha. Se você quiser armazenar suas chaves de acesso e garantir que elas funcionem perfeitamente em todos os seus dispositivos, nosso gerenciador de senhas resolve isso para você.

Infelizmente, as chaves de acesso não funcionam em situações em que você deseja permanecer anônimo e navegar sem criar uma conta. Por conta disso, elas não conseguem substituir os CAPTCHAs completamente, mas ainda assim facilitam bastante a vida da grande maioria dos usuários.

Como proteger sua privacidade

Do ponto de vista do usuário, não faz muita diferença qual método de proteção contra bots um site decide usar. Sejamos sinceros: você provavelmente não vai sair de uma página só porque ela usa reCAPTCHA ou um sistema de análise comportamental. Além disso, quando se trata de sistemas que funcionam silenciosamente em segundo plano, dificilmente dá para saber que tipo de dados eles coletaram sobre você e seu dispositivo. Mas isso não significa que sua privacidade esteja perdida.

Nossos aplicativos Kaspersky Standard, Kaspersky Plus e Kaspersky Premium para Windows e macOS incluem Navegação privada. O recurso impede que sites de terceiros rastreiem sua atividade online em tempo real. Para privacidade móvel, você pode contar com a Privacidade social (Android , iOS). Além disso, os dispositivos Android com a versão 9 ou posterior incluem o recurso Quem está me espionando disponível em regiões selecionadas. Essa ferramenta detecta stalkerware, verifica tags de rastreamento ocultas e revisa permissões de aplicativos que facilitam a espionagem.

Por fim, nosso gerenciador de senhasprotege você quando um site de phishing usa um CAPTCHA verdadeiro para parecer legítimo, o Kaspersky Password Manager não permitirá o preenchimento automático de nome de usuário e senha na página. Veja o que mais você pode fazer para manter seus dados privados:

  • Não insira seus dados em um site só porque ele está protegido por um CAPTCHA. Há muito tempo, golpistas usam reCAPTCHAs, hCaptchas e Turnstiles verdadeiros em páginas de phishing para conquistar a confiança.
  • Prefira utilizar chaves de acesso sempre que possível. Elas não funcionam em sites de phishing e reduzem bastante o risco dos dados e padrões de comportamento serem capturados.

Reunimos uma lista essencial de outras tecnologias que estão prestes a desaparecer:

❌