❌

Visualização de leitura

Google dismantles botnet secretly running on 1.3 million Android TV boxes

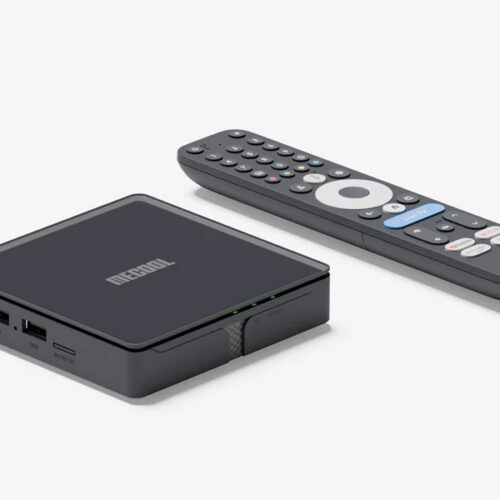
Google's Threat Intelligence Group says it has shut down a massive botnet called x.cpe. At its height, x.cpe ran on more than 1.3 million Android TV devices, and unusually, these were Google-certified boxes. Google says its screening process missed the malware due to "obfuscation techniques" employed by Shenzhen-based Videostrong Technology.

In a detailed blog post, the Threat Intelligence Group explains how the x.cpe botnet evolved quickly from a single-stage dropper into a modular three-stage malware platform that sold access to third parties. Manufacturers must have their devices certified if they want access to Google apps and branding, a process that is supposed to catch threats like this. However, Videostrong's compromised boxes, mostly sold under the MECOOL brand, evaded detection by using a backdoor to remotely install the malware after the devices were set up and online.

After devices appeared online, a stub application called x.cpe or com.oemservice would phone home. This package did not have any malicious capabilities of its own, but it had the system-level permissions necessary to install malware modules at the operator's behest. It also disabled Play Protect, which would have otherwise flagged the silently installed packages as malicious.

Read full article

Comments

© Google

Inside XCPE, the botnet that turned 1.3M set-top boxes into proxy servers

Google dismantled a 1.3 million-device botnet allegedly built by Android TV box maker Videostrong to enable ad fraud and proxy abuse.

Google and its partners dismantled a backdoor called XCPE that had enrolled more than 1.3 million set-top boxes in a botnet. The result of the investigation into the malware operation is the striking part: Videostrong Technology Co., an Android device maker, built and ran the botnet for money.

Google says it is highly confident that Videostrong deliberately created, spread and operated the backdoor. The company reportedly sold access to criminal groups and installed their malware on infected devices. The malware was used for ad fraud, secretly added devices to residential proxy networks and installed other malicious software.

Google says this was not the work of a rogue employee or a simple coding mistake. The backdoor was found in many device models and brands over several years. Its operation involved dedicated infrastructure and regularly changing configurations.

“We assess with high confidence that the backdoor and botnet were intentionally developed, deployed, and operated for financial gain by Videostrong Technology Co., an Android Original Equipment Manufacturer (OEM) and Original Design Manufacturer (ODM).” Google states. “Videostrong monetized the backdoor by selling access to criminal affiliates and loading those affiliates’ malware modules onto infected devices. “

Google has now cut all ties with Videostrong. The company is banned from making devices with pre-installed Google apps. The ban also covers any future subsidiaries or business partners, and Videostrong can no longer supply software to other certified device makers.

Videostrong got around Google’s compatibility and security tests with code obfuscation. The malicious code loaded after a device’s first boot, which the tests didn’t catch. Google has changed its review process and is improving how it checks firmware on certified Android TV devices.

Google also took legal action against the domains and servers Videostrong used to control the botnet, and against the control domains of over a dozen malware families loaded through the backdoor. Those affiliates spread their modules through other channels too, so Google expects the takedown to cut access to at least 10 million more compromised devices. Japan’s National Police Agency, Lumen, HUMAN Security, Plume, Synthient and TrendAI worked on the operation.

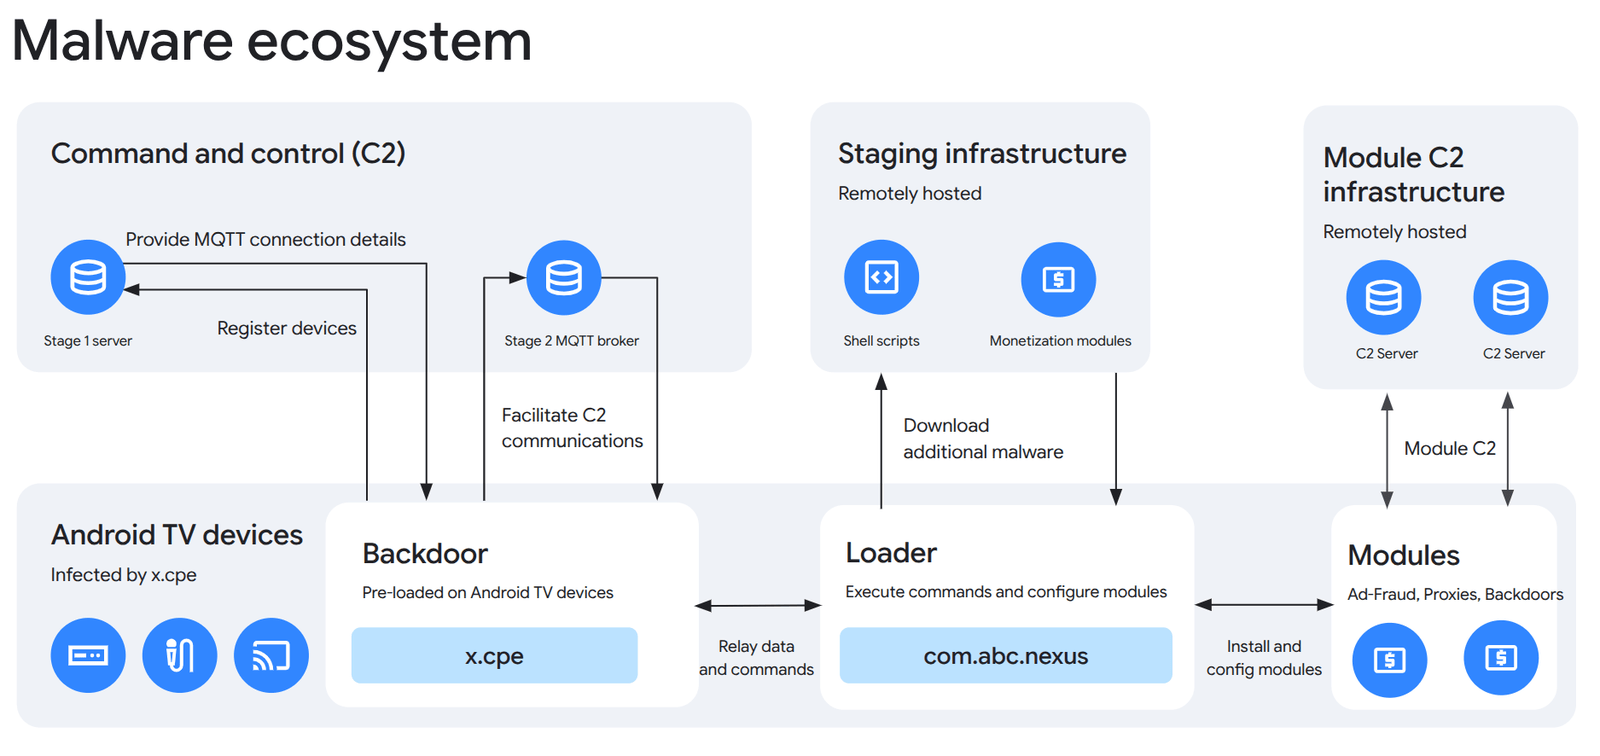
The malware has three stages. The primary backdoor, x.cpe (called com.oemservice in some builds), is preloaded in the firmware and runs with system privileges. If a user uninstalls it, it reinstalls itself from the /oem/ partition at the next reboot. It handles communication with the control server and passes work to a loader called com.abc.nexus, which carries its own anti-analysis tricks and sets up the money-making modules.

These modules are supplied by other criminals working as affiliates. They can arrive as programs built into the backdoor, software packages added to its loader, or extra apps downloaded later. Many turn the device into a residential proxy, allowing other people to use the victim’s home internet connection to hide their online activity. Others commit ad fraud or install additional backdoors. In other words, a set-top box becomes a proxy server without its owner’s knowledge.

The backdoor uses two steps to control infected devices. First, the box sends an HTTP request to download settings, location data and network information. It then maintains a live connection through MQTT, a lightweight messaging protocol, to receive commands from the operators. Google found that all analyzed samples used the same MQTT server to communicate with infected devices.

“Additional monetization modules as well as various shell scripts and legitimate applications are hosted remotely and downloaded by infected devices upon command from the operator via the MQTT broker.” continues the report. “A significant majority of these files are hosted as Github releases on operator-owned Github pages. Other files are hosted on operator-controlled servers and file hosting sites.”

Through this connection, attackers could secretly install apps, run commands and scripts, take screenshots, record keystrokes and map the victim’s network. They could also disable Google Play Protect’s app verification to install software without the user’s knowledge. Google observed operators taking screenshots, recording keystrokes, collecting account and device information, stealing app lists and system logs, and opening remote command-line sessions. However, most of their activity involved installing, removing and managing malware modules.

The malicious files came from several sources. The attackers mainly used GitHub releases hosted on their own accounts, the Filemail file-sharing service and two servers under their control. Network traffic analysis also suggests that the operators managed the command infrastructure through remote interfaces and an EMQX web console, connecting from IP addresses outside the infected device network.

Most infected devices are Android TV set-top boxes, but Google also found telehealth devices, karaoke machines and digital signage. One device can run several modules at once, up to three residential proxy kits. That shows Videostrong wants to squeeze every infected device as hard as it can. The proxy and bandwidth-sharing kits named in the report include Linkfog, AppSalt, GaGaNode, BWM, Traffmonetizer, EarnFM and NetNut.

Some of those kits enroll devices without asking. AppSalt’s SDK, owned by Honeygain, calls an opt-in function without showing any consent screen, and it stops running if the app came from the official Google Play Store. Ad-fraud modules such as Fission and HiddenView fire off fake ad impressions in the background, and HiddenView also uses hidden browser windows to simulate clicks and scrolling.

The configuration shows a well-run operation. MQTT messages carry resource limits for each module, download links per processor type, and priority weights. Devices are assigned to one of six timezone-based pools on ott.szbboys[.]com. Devices report their bandwidth use and alarms back, so the modules stay within set limits.

Google says the underlying market is resilient. Backdoor operators, ad-fraud rings and residential proxy providers work as an interconnected supply chain, and when one part gets disrupted they quickly switch to new loaders or rival kits. Lasting change, it says, needs accountability across hardware makers, the residential proxy industry and the broader technology sector.

Google wants retailers and distributors to require independent security audits from device manufacturers and to delist any implicated in supply-chain abuse. It says proxy providers’ claims of ethical sourcing need transparent, auditable proof of user consent, and that in its analysis these providers asked for consent only when platform policy forced them to. Silent opt-in remains the most common way devices become exit nodes.

For consumers, Google advises caution with apps that pay you for “unused bandwidth” or “sharing your internet”, which are a main way illicit proxy networks grow. Stick to app stores you trust, review permissions for third-party VPNs and proxies, and keep Google Play Protect on. Buy connected devices like set-top boxes only from reputable manufacturers, and check the partner list on Google’s Android TV website. Google also urges mobile platforms, ISPs, online marketplaces and other tech platforms to keep sharing intelligence.

“A device manufacturer intentionally infecting their users with malware is an unacceptable breach of trust. By turning everyday hardware into persistent beachheads for criminal affiliates, Videostrong prioritized illicit post-sale recurring revenue over the safety and privacy of its users.” concludes the report. “Downstream hardware brands, white-label resellers, telecommunications providers, and online e-commerce marketplaces also share responsibility for closing this vector.”

Follow me on Twitter: @securityaffairs and Facebook and Mastodon

Pierluigi Paganini

(SecurityAffairs – hacking, newsletter)

Como proteger sua smart TV e set-top box contra invasões

Em 2026, o proprietário de um roteador doméstico comum, de uma smart TV ou de uma TV box é um alvo de grande interesse para os cibercriminosos. Esses dispositivos são facilmente recrutados para botnets e redes de proxy residencial, sobre as quais já falamos anteriormente.

Os criminosos “sublicenciam” o dispositivo infectado, permitindo que terceiros paguem para acessar qualquer site usando o endereço IP da vítima, fazendo parecer que é o proprietário do dispositivo quem está realizando os acessos. Esse serviço é procurado para todo tipo de esquema ilícito: desde fraude publicitária e campanhas de spam até tentativas de descoberta de senhas por força bruta e invasão de contas. Em nosso artigo anterior, explicamos como os roteadores domésticos são recrutados para essas redes de proxy; hoje, vamos analisar uma categoria de dispositivos ainda mais vulnerável e igualmente onipresente: smart TVs e TV boxes.

Esses dispositivos atraem os criminosos por dois motivos. Primeiro, ao contrário de computadores e smartphones, as TVs quase sempre ficam conectadas à tomada e têm uma conexão rápida com a Internet. Uma tela apagada não significa que o dispositivo esteja desligado. Além disso, a interface de usuário e as ferramentas de monitoramento limitadas fazem com que processos suspeitos executados em segundo plano possam passar facilmente despercebidos pelos usuários.

A ameaça está evoluindo e se tornando mais agressiva. Um estudo recente constatou que, quando um proxyware chega a um set-top box, os riscos para o proprietário vão muito além de ter o próprio tráfego desviado.

Anatomia da infecção

Os pesquisadores se concentraram em uma popular TV box da SuperBox, que já abordamos anteriormente no artigo Sua TV box virou uma porta de entrada para terceiros?

A estratégia de marketing da SuperBox se baseia fortemente na promessa de oferecer milhares de canais de TV sem assinatura nem mensalidades. No entanto, assim que sai da caixa, o dispositivo não é capaz de fazer nada disso. Para ter acesso a conteúdo pirata, é necessário instalar a loja de aplicativos proprietária da marca.

Quando você a abre e instala aplicativos adicionais, os milhares de canais de TV realmente aparecem. Enquanto isso, nos bastidores, sem nenhum aviso ou solicitação de permissão, o dispositivo inunda sites externos com solicitações não autorizadas, e o tráfego de rede aumenta drasticamente.

Os pesquisadores descobriram vários fatos alarmantes. Primeiro, a vítima pode ser incluída simultaneamente em até cinco botnets. A SuperBox executa clientes de várias redes de proxyware ao mesmo tempo, que chegam a competir entre si, bloqueando a instalação de softwares concorrentes.

Mas o verdadeiro choque foram os ataques à rede interna. O proxyware da TV box não impõe nenhuma limitação ao que seus “clientes” pagantes podem fazer na rede. Eles podem acessar não apenas sites externos, mas também dispositivos dentro da sua rede doméstica.

Normalmente, as configurações do seu roteador doméstico e do provedor de serviços de Internet (ISP) protegem você contra ataques externos. Mas o proxyware contorna essas barreiras porque opera de dentro da rede. Durante um experimento, os pesquisadores confirmaram que um invasor na Internet pode facilmente usar o set-top box infectado para abrir o painel de administração de um roteador doméstico, como um Linksys, que deveria estar acessível apenas ao proprietário quando conectado à rede Wi-Fi doméstica. Isso significa que os hackers podem tentar roubar dados de outros dispositivos da mesma residência ou até mesmo criptografar o armazenamento de rede doméstico (NAS).

Ao mesmo tempo, falhas no firmware de fábrica da SuperBox permitem que hackers instalem e executem remotamente qualquer aplicativo com privilégios de superusuário, e essa ameaça está longe de ser apenas hipotética. Durante três semanas de monitoramento, o set-top box usado no teste sofreu mais de 1.300 ataques por meio da rede de proxy doméstica. Os invasores instalaram três tipos diferentes de malware, incluindo um módulo para realizar ataques DDoS.

O malware usa vários métodos para obter acesso ao sistema e permanece ativo mesmo após reinicializações e quedas de energia.

Como saber se seu set-top box está trabalhando para os hackers

Se você tem um set-top box barato ou uma Android TV de uma marca pouco conhecida, vale a pena verificar se há alguma anomalia.

O método mais confiável é analisar o tráfego de rede. Use as estatísticas disponíveis no painel de controle do seu roteador, mas observe que alguns modelos de baixo custo podem não oferecer esse recurso. Nos roteadores Asus, esse recurso é chamado de Traffic Analyzer; nos TP-Link, de Traffic Usage; e nos Keenetic, de Traffic Monitor. Encontre sua TV ou set-top box na lista de dispositivos e verifique a proporção entre os dados baixados e enviados. Esses dispositivos devem consumir muito tráfego para baixar vídeos, mas enviar pouquíssimos dados. Se seu set-top box estiver silenciosamente enviando gigabytes de dados ou permanecer ativo na rede mesmo quando estiver ocioso, esse é um sinal claro de que ele pode estar infectado.

Se as estatísticas de tráfego não estiverem disponíveis, procure sinais indiretos:

  • Os LEDs de atividade da rede e da memória não param de piscar, mesmo quando ninguém está usando o dispositivo.
  • O gabinete do set-top box fica constantemente morno ou quente.
  • A interface apresenta atraso em relação ao controle remoto, e o set-top box trava aleatoriamente, sem relação com a reprodução de vídeos pesados.
  • A velocidade da Internet nos outros dispositivos (computadores ou celulares) sofre uma queda significativa.
  • Ao tentar acessar sites conhecidos pela rede Wi-Fi doméstica, você se depara constantemente com um CAPTCHA, um sinal de que sua rede pode estar comprometida e ter sido identificada como fonte de spam.
  • O suporte técnico do seu provedor de serviços de Internet entra em contato para perguntar sobre um volume de tráfego de rede suspeito.

O que fazer com um dispositivo infectado

A melhor solução é desconectar o dispositivo da Internet e descartá-lo. Se precisar continuar usando-o, siga estas etapas para minimizar os riscos:

  1. Realize uma redefinição de fábrica (hard reset). Restaure o set-top box ao estado original.
  2. Deixe-o desconectado da Internet antes de configurá-lo novamente. Na primeira vez que ligá-lo após a redefinição, ignore a etapa de configuração do Wi-Fi e não conecte o cabo Ethernet.
  3. Bloqueie a instalação de aplicativos. Acesse as configurações do Android e desative a instalação de aplicativos de fontes desconhecidas. Não se esqueça de desativar todos os recursos de depuração que estiverem ativados: depuração USB, depuração sem fio e ADB. Os nomes dos itens de menu podem variar de acordo com a versão do Android e o fabricante do dispositivo.
  4. Isole-o na rede. Configure uma rede Wi-Fi para convidados no roteador e conecte a TV box a ela. Ative o isolamento de clientes (Client Isolation) nas configurações do roteador, se esse recurso estiver disponível. Isso impedirá que a TV box detecte outros dispositivos da sua rede doméstica, protegendo seus computadores e o armazenamento de rede.
  5. Verifique se há atualizações. Depois que a TV box estiver conectada à rede para convidados, verifique se há atualizações oficiais de firmware. Às vezes, os fabricantes corrigem vulnerabilidades conhecidas, embora não seja recomendável contar com isso no caso de marcas pouco conhecidas.

Suas medidas de proteção mais confiáveis

Comprar dispositivos baratos com recursos de streaming de conteúdo pirata e instalar softwares de fontes duvidosas é uma maneira praticamente certa de comprometer sua rede doméstica. Seu endereço IP se tornará uma fonte de atividade maliciosa, o que, na melhor das hipóteses, fará com que seu provedor de serviços de Internet bloqueie seu acesso e, na pior das hipóteses, fará com que você entre no radar das autoridades policiais. Além disso, os hackers podem usar a TV box como ponto de partida para atacar seus computadores e NAS domésticos, o que pode levar ao roubo de dados pessoais ou a um ataque de ransomware.

A melhor proteção é comprar dispositivos de marcas confiáveis e pagar por conteúdo legal. Além disso, para evitar que alguém assuma o controle da sua rede, certifique-se de que o painel de administração do roteador e os outros dispositivos domésticos estejam protegidos por senhas fortes e exclusivas. Para não precisar memorizar todas elas, use um gerenciador de senhas confiável, como o Kaspersky Password Manager. Além disso, o recurso Smart Home Monitor incluído no Kaspersky Premium permite manter todos os seus dispositivos sob controle.

Talvez haja outras coisas que você não saiba sobre seus dispositivos de casa inteligente:

Smashing Security podcast #486: Vibe-coded shops, and hackable Flock cameras

A store in Auckland vibe-coded itself a new website. Within hours, its inventory had somehow expanded to include a pair of crusty socks, an $850 banana, and all of New Zealand's national parks. What could possibly have gone wrong? Meanwhile, a hacker collective backed a truck into one of the license-plate-reading Flock safety cameras popping up on American street corners, and took a very close look inside. All this and more in episode 486 of the "Smashing Security" podcast with cybersecurity expert and keynote speaker Graham Cluley, and special guest Dave Bittner.

Smashing Security podcast #485: These researchers got drunk to hack an LG TV

Researchers wanted to test if LG's smart TVs come with any security risks - but their lawyers noticed a snag: the terms and conditions would forbid it. So they came up with a solution. They got plastered before setting up the TV, on the reasoning that you can't be legally bound to a contract you agreed to while drunk. What they discovered will make you look at your TV rather differently... Meanwhile, awful Android malware with the audacious name "Awesome" (in Indonesian) is doing the rounds, stealing your data, demanding a ransom, and then giving you a "jump scare"... Plus, in our featured interview, Andy Hornegold of Intruder explains why the mid-market is where cybercriminals are having the most fun right now - and how AI is helping attackers get from "first foot in the door" to "full ransomware disaster" in less than a working day. All this and more in episode 485 of the "Smashing Security" podcast with cybersecurity expert and keynote speaker Graham Cluley, and special guest Lianne Potter.

LG Pushes Back on Claims That Its Smart TVs Are Spying on Users

Researchers allege LG smart TVs can capture ambient audio and scan home networks, while LG disputes the findings and explains its privacy controls.

The post LG Pushes Back on Claims That Its Smart TVs Are Spying on Users appeared first on TechRepublic.

LG TV flaws could let attackers listen in, even in standby mode

Smart TVs are internet-connected computers with microphones, app stores, advertising systems, and access to the same home networks used by your family’s phones, laptops, printers, and smart-home devices.

A major manufacturer in Smart TVs, LG, has come under the spotlight this week after an investigation by Gamers Nexus, carried out with Level1Techs and independent security researchers. The team examined several LG TV models, and says its found extensive device and network discovery, ACR tracking, and security weaknesses that could increase the consequences if a television were compromised.

Automated Content Recognition (ACR)  technology samples what appears on or is heard through a TV, creates a digital fingerprint, and compares that fingerprint against a reference database. It can be used to identify programs, ads, and viewing habits.

Some of the researchers’ findings concern LG’s intended product behavior, while others rely on vulnerabilities that researchers say are still being disclosed responsibly. But the broader lesson is clear: A smart TV deserves the same privacy and security consideration as any other internet-connected computer.

According to Gamers Nexus, packet captures and firmware analysis showed the tested LG TVs identifying devices on the local network, such as phones, PCs, printers, switches, and smart-home hardware. The investigation also says the TVs collected nearby Wi-Fi network names, signal information, and device-related identifiers.

This network information could help build a picture of the other devices in a household. Combined with ACR data, advertising IDs, and other information, it could support detailed profiles of what people watch and the devices they use.

The researchers also demonstrated how a compromised TV could capture audio through its microphone, including when the TV appeared to be off. They even showed how the TV stored audio when it was unplugged from the internet and retrieved it after the connection was restored.

The researchers also reported remote-code-execution vulnerabilities to LG. They have not disclosed full details while the responsible disclosure process is ongoing.

A compromised television could be more than a privacy issue. It might provide an attacker with a foothold on a home or business network, access to audio, or a route to probe other devices.

How to stay safe

The concerns are not limited to one brand. Smart TVs sit at the intersection of entertainment, advertising, and the home network. Treating them as security-sensitive devices—and demanding clear, meaningful privacy choices—is increasingly part of staying safe at home.

There is no need to panic, but owners can take a few practical steps to limit what their TV collects and what it can access:

  • Install firmware updates promptly, especially security updates. Check your model’s support page and the TV’s software-update settings.
  • Review the privacy controls under Settings, Privacy & Terms, or User Agreements. Turn off ACR, viewing-information collection, personalized ads, voice recognition, and other features you don’t need.
  • Don’t accept every agreement by default. Read each consent screen and decline optional advertising and voice-data features where possible.
  • Use a separate IoT or guest network for televisions, cameras, speakers, and other smart-home devices. This limits what a compromised device can reach on your main network.
  • Disable UPnP on your router unless it is genuinely needed and avoid exposing TV services directly to the internet.

Our earlier guide to disabling ACR includes instructions for several popular TV brands.

Update September 10, 2026

LG has disputed the researcher’s claims about its TVs recording ambient conversations. The company says voice data is processed only when a user holds the microphone button or when an enabled far-field voice feature recognizes a wake word such as “Hi LG.” If no wake word is detected, LG says the audio is processed locally and immediately deleted. The researchers’ audio demonstration involved a compromised TV and does not show that uncompromised LG TVs routinely record conversations.

LG confirmed that its TVs scan local networks, but said this is a standard function used for device connectivity, content sharing, and smart-home features. It also said its ACR feature is enabled only with the user’s consent. LG has not publicly addressed the reported security vulnerabilities, which are still going through responsible disclosure.


Browse like no one’s watching. 

Malwarebytes Privacy VPN encrypts your connection and never logs what you do, so the next story you read doesn’t have to feel personal. Try it free → 

An “invisible” car? Researcher uses machine learning to hide vehicles from Flock cameras

A cybersecurity expert has demonstrated how computer-generated patterns can successfully prevent surveillance cameras from detecting vehicles - such as the controversial AI-powered Flock licence plate readers that are becoming increasingly common on American streets. Read more in my article on the Hot for Security blog.

Os usuários podem monitorar outras pessoas em tempo real para fins logísticos ou de segurança

CCTV: como uma ferramenta de código aberto expôs a localização de usuários do Telegram | OSINT Brasil RDS Consultoria / OSINT Brasil">

$  

OSINT · Privacidade Digital · Contrainteligência

CCTV: a ferramenta de código aberto que transformou o Telegram em um mapa de rastreamento em tempo real

Como o recurso "Pessoas Próximas" virou vetor de geolocalização, o que a repercussão global do caso ensina sobre exposição digital, e o que diz a lei brasileira sobre esse tipo de monitoramento.

Análise Analítico de Dados · OSINT Brasil ·
"Quem não controla a informação, vira alvo dela." — Rogério Souza

O que foi o caso CCTV

Em 2024, um projeto de código aberto batizado Close-Circuit Telegram Vision (CCTV) ganhou notoriedade internacional por demonstrar, na prática, uma fragilidade conceitual em um recurso que milhões de pessoas usam sem pensar duas vezes: o "Pessoas Próximas" do Telegram, criado originalmente para sugerir contatos e canais locais.

A ferramenta automatizava um processo que, isoladamente, qualquer usuário do Telegram poderia repetir manualmente: consultar a distância aproximada informada pelo aplicativo entre a conta que faz a busca e outras contas próximas. Ao repetir essa consulta a partir de múltiplos pontos simulados, era possível aplicar um raciocínio de trilateração — a mesma lógica geométrica usada por GPS e por técnicas clássicas de GEOINT — para convergir sobre a localização real de um alvo, com precisão relatada na faixa de 50 a 100 metros.

Ponto de virada: em 6 de setembro de 2024, o Telegram desativou o recurso "Pessoas Próximas" em nível de plataforma. Isso encerrou de forma definitiva o funcionamento de todas as ferramentas construídas sobre esse vetor, incluindo o CCTV. O caso ilustra um padrão recorrente em OSINT: recursos de conveniência de UX frequentemente carregam superfícies de exposição que só se tornam visíveis quando alguém as instrumentaliza publicamente.

Por que o caso repercutiu tanto

A cobertura do caso não ficou restrita a um nicho técnico. Veículos e comunidades de segurança em pelo menos quatro idiomas noticiaram o tema — da imprensa especializada em tecnologia à imprensa investigativa russa, passando por publicações de segurança na Itália e na Espanha. O padrão de repercussão é um indicador clássico de que a ferramenta tocou em uma preocupação real e generalizada: a sensação de que aplicativos de mensageria, mesmo os que se posicionam como focados em privacidade, podem carregar funcionalidades cujo risco não é comunicado com clareza ao usuário final.

Do ponto de vista de quem trabalha com Threat Intelligence e investigação digital defensiva, o episódio é um estudo de caso relevante sobre três frentes que se cruzam:

  • Superfície de exposição por design — recursos pensados para conveniência (encontrar pessoas/canais perto de você) podem ser reaproveitados como primitivas de rastreamento quando automatizados em escala.
  • Assimetria entre usuário comum e agente malicioso — a maioria dos usuários não tem ideia de que uma funcionalidade de "descoberta local" pode ser convertida em ferramenta de perseguição (stalking) por qualquer pessoa com conhecimento básico de scripting.
  • Velocidade de resposta da plataforma — o desligamento do recurso, embora tardio em relação à circulação pública da ferramenta, mostra que pressão pública e cobertura de imprensa continuam sendo um dos poucos mecanismos efetivos de correção rápida quando não há regulação específica em tempo real.

A lógica técnica, em nível conceitual

Sem reproduzir instruções operacionais — o que não é o objetivo deste artigo nem de qualquer conteúdo produzido pela OSINT Brasil —, vale entender a lógica subjacente para fins de conscientização defensiva:

  1. O aplicativo informa uma distância aproximada entre duas contas quando ambas têm o recurso de descoberta local ativo.
  2. Repetindo essa consulta a partir de coordenadas de referência diferentes (um processo de deslocamento simulado), obtêm-se múltiplos "raios" de distância até o mesmo alvo.
  3. A interseção geométrica desses raios — o mesmo princípio usado por sistemas de posicionamento por satélite — converge para uma área cada vez menor, até aproximar a localização real com margem de dezenas de metros.

Essa lógica não é exclusiva do Telegram. Qualquer serviço que exponha "distância até outro usuário" sem limitar a granularidade, a frequência de consulta ou o comportamento automatizado (via API) está sujeito ao mesmo tipo de abuso. É por isso que, em auditorias de exposição digital, um dos pontos de verificação padrão da metodologia OSINT Brasil é justamente mapear quais aplicativos do cliente expõem, mesmo que de forma aproximada, sinais de proximidade geográfica.

Enquadramento jurídico no Brasil

Ferramentas com essa finalidade — rastrear a localização de uma pessoa sem consentimento, para fins de monitoramento, controle ou vigilância — esbarram em pelo menos três frentes do ordenamento jurídico brasileiro:

Lei do Stalking (Lei nº 14.132/2021)

Incluiu no Código Penal o crime de perseguição (art. 147-A), que criminaliza perseguir alguém reiteradamente, por qualquer meio, ameaçando sua integridade física ou psicológica, restringindo sua capacidade de locomoção ou, de qualquer forma, invadindo ou perturbando sua esfera de liberdade ou privacidade. O uso de uma ferramenta de geolocalização não consentida para monitorar deslocamentos de uma pessoa se encaixa diretamente nesse tipo penal quando há reiteração e finalidade de vigilância.

LGPD (Lei nº 13.709/2018)

Dados de geolocalização são dados pessoais e, dependendo do contexto (por exemplo, quando revelam rotina, endereço residencial ou deslocamentos que permitem inferir características sensíveis), podem se aproximar do regime mais rigoroso do art. 11. O tratamento sem base legal — e monitoramento oculto de terceiros certamente não se enquadra nas hipóteses do art. 7º — configura ilícito civil, sujeito a indenização por danos morais e, no caso de agentes de tratamento formais, a sanções administrativas da ANPD.

Marco Civil da Internet (Lei nº 12.965/2014)

Reforça a proteção à privacidade e à intimidade como princípios da disciplina do uso da internet no Brasil (art. 3º, incisos II e III), servindo de base complementar em ações que discutam responsabilidade de provedores de aplicação diante de vazamentos de funcionalidade que facilitem rastreamento não consentido.

Nota sobre jurisprudência recente: tribunais superiores brasileiros vêm consolidando, ao longo de 2025 e 2026, o entendimento de que o tratamento de dados pessoais sem base legal adequada gera dever de indenizar quando há exposição concreta de intimidade — e o STJ tem atuado para uniformizar decisões sobre compartilhamento indevido de dados pessoais, inclusive sob o CPC (arts. 927 e 1.036), buscando reduzir divergências entre tribunais de segunda instância. Na esfera criminal, o STF já assentou que provas obtidas a partir de dados de geolocalização ou conteúdo telemático sem autorização judicial são nulas em investigações penais — precedente que reforça, por analogia, a ilicitude de qualquer coleta de localização à margem do devido processo.

Lições defensivas: como reduzir sua superfície de exposição

Vetor de riscoAção recomendada
Recursos de "descoberta por proximidade"Desative funcionalidades de geolocalização social sempre que não forem estritamente necessárias.
Compartilhamento de localização em tempo realRestrinja a contatos específicos e por tempo limitado, nunca de forma permanente.
Metadados em fotos e storiesRemova metadados de GPS antes de publicar (revisão EXIF), especialmente em conteúdo próximo à residência ou local de trabalho.
Apps de terceiros com permissão de localizaçãoAudite periodicamente quais aplicativos têm acesso contínuo (não apenas "durante o uso").
Padrões de rotina expostos publicamenteEvite postar em tempo real; publique com atraso quando o conteúdo revelar padrões de deslocamento previsíveis.

Cenários prospectivos

O desligamento do recurso pelo Telegram resolve o vetor específico do CCTV, mas não elimina o problema estrutural. Alguns cenários prováveis para os próximos ciclos:

  • Migração do vetor para outras plataformas — qualquer aplicativo que ainda exponha distância aproximada entre usuários (redes de namoro, apps de encontros, redes sociais de nicho) permanece candidato a réplicas conceituais da mesma técnica.
  • Pressão regulatória crescente — a tendência, tanto na União Europeia (DSA/GDPR) quanto no Brasil (agenda da ANPD), é de exigir de plataformas testes de "privacy by design" mais rigorosos antes do lançamento de recursos sociais baseados em proximidade.
  • Judicialização de casos concretos — é razoável esperar um aumento de ações envolvendo a Lei do Stalking combinadas a pedidos de indenização sob a LGPD, à medida que vítimas de monitoramento digital não consentido buscam reparação civil e criminal simultaneamente.
  • Uso em due diligence e investigação defensiva — o caso já se consolidou como referência didática em treinamentos de OSINT e threat intelligence, justamente pelo caráter reproduzível do princípio geométrico por trás da técnica.

Conclusão

O caso CCTV não foi apenas sobre uma ferramenta específica — foi sobre como um detalhe aparentemente inofensivo de design de produto pode se transformar em vetor de vigilância em escala quando cai nas mãos certas (ou erradas). Para profissionais de segurança da informação, investigação digital e compliance, o episódio reforça uma regra permanente: toda funcionalidade que revela proximidade, distância ou presença de um usuário é, por definição, uma funcionalidade de geolocalização — e deve ser tratada com o mesmo rigor jurídico e técnico que qualquer outro dado sensível.

Conteúdo produzido pela OSINT Brasil para fins de conscientização em segurança da informação e investigação digital defensiva. Este artigo não reproduz nem incentiva o uso de ferramentas de rastreamento não consentido de pessoas, prática que pode configurar crime de perseguição (art. 147-A do Código Penal) e ilícito civil sob a LGPD.

‘Popa’ Botnet Linked to Publicly-Traded Israeli Firm

For the past four years, a sprawling Android-based botnet called Popa has forced millions of consumer TV boxes to relay Internet traffic linked to advertising fraud, account takeovers, and mass data-scraping efforts. This week, researchers from multiple security firms concluded that the Popa botnet is linked to NetNut, a “residential proxy” provider operated by the publicly-traded Israeli firm Alarum Technologies Ltd [NASDAQ: ALAR].

Malicious streaming devices sold online that enroll the user's home Internet address in a residential proxy service. Image: Synthient. Pictured are 8 different TV boxes, including the X96 Mini Box, stick, and other no-name brands.

Malicious streaming devices sold online that enroll the user’s home Internet address in a residential proxy service. Image: HUMAN Security.

Popa is a massive botnet, but by all accounts it is unlike traditional botnets that enlist compromised systems in destructive activities, such as coordinating huge distributed denial-of-service attacks. Rather, Popa appears designed with a singular purpose: Implementing a persistent communications layer capable of registering a device, maintaining long-lived encrypted connections, and opening communication tunnels on demand.

Experts say Popa is a plugin component associated with the Vo1d botnet, a large-scale malware campaign targeting unofficial Android-based TV boxes. These devices, which are marketed under thousands of brand names and model numbers and broadly available for purchase at top e-commerce destinations, all advertise the ability to stream hundreds of subscription video services for an up front one-time fee.

But as the FBI and security industry experts have warned repeatedly, these streaming boxes typically bundle or come pre-installed with software that turns the user’s TV into a “residential proxy” — allowing anyone to route their Internet traffic through that device for as long as it remains plugged into a wall socket and connected to a local network. More concerning, some of these proxy networks do little to stop malicious customers from communicating with and even compromising systems on the local network of the unsuspecting device owner.

The first clues about Popa’s origins came in a 2025 report from the Chinese security company XLAB, which flagged at least nine domain names that were used to register and direct the activities of compromised devices. In a report released today, the security firm Qurium described how it stumbled on some of those same domains while investigating a series of disruptive and expensive data scraping events targeting the company’s hosted organizations in May 2026, in which the scraping activity was scattered evenly across more than 1.4 million Internet addresses.

Qurium said it found several dozen domains used to control Popa that were all hosted in lockstep across multiple Internet addresses over time, including gmslb[.]net, safernetwork[.]io, tera-home[.]com, and ninjatech[.]io. Digging deeper, Qurium discovered gmslb[.]net was referenced in dozens of pirated or modded video content streaming apps, such as CRICFy, DooFlix, Sprozfy, RTS Tv, Flixoid, CyberFlix, Rapid Streamz, TvMob and HD/OceanStreams.

Qurium’s report notes that most of the domains long used to control the Popa botnet were seized or dismantled in July 2025, after Google, HUMAN Security and Trend Micro teamed up to disrupt Badbox 2.0, a botnet that is closely associated with Vo1d. Qurium said that immediately after that disruption, several dozen new domains were registered to serve as controllers for the Popa botnet, but that one of those control domains was not new: ninjatech[.]io.

Ninjatech is a company founded by Moishi Kramer, whose LinkedIn profile says he is vice president of research and development at NetNut. That resume credits Kramer for helping NetNut to build from the “ground up,” “designing the architecture,” and “scaling the NetNut” before the company was acquired by Alarum Technologies. A self-created listing at the job board F6S references Kramer as the sole owner of the Ninjatech domain (a screen capture of it is pictured below).

Image: F6S.com.

Responding via email, Mr. Kramer said Ninjatech ceased operations approximately five years ago, when the company sold a software development kit (SDK) called Popa that was designed to use a small portion of a device’s bandwidth and to run only after the host application obtained user consent.

“That code was sold and licensed to third parties including resellers years ago,” Kramer said. “Once software is distributed that way, the original developer has no control over how others later modify, rebrand, or deploy it.”

Kramer said neither he nor NetNut builds, operates or maintains the infrastructure being described as Popa, nor does he control the Ninjatech domain.

“I didn’t register the June 2025 domains you mention, and I don’t know who did,” he continued. “I have no control over, or visibility into, that infrastructure. I can only tell you it isn’t operated by me or by NetNut.”

But in a separate Popa research report released today, the proxy-tracking company Synthient said a recent analysis of the Popa SDK revealed outbound traffic clearly associated with NetNut.

“The research team assesses with high confidence that devices running Popa forward traffic from Netnut clients,” Synthient wrote. “This proves without a shadow of a doubt that Popa actively continues to be used by NetNut as part of their proxy pool.”

Synthient’s platform receiving outbound traffic from Popa. Image: Synthient.com.

Alarum Technologies, NetNut’s Tel Aviv-based parent company, said the reports by Synthient and Qurium contained “demonstrably inaccurate assertions and flawed deductions rather than verified facts.” Alarum shared a statement saying they reject the basic characterization of the SDKs and technologies discussed in the reports as a “botnet.”

“The SDKs at issue are designed to facilitate bandwidth-sharing functionality and do not transform user devices into malware-controlled systems or otherwise compromise the devices on which they operate,” the statement reads. “Netnut operates a commercial proxy network and maintains policies, procedures, and technological measures designed to promote lawful and responsible use of its services.”

Alarum said NetNut places “significant emphasis on appropriate notice and consent mechanisms, conducts customer due diligence, monitors for potential misuse, and takes steps intended to detect and mitigate suspicious or unauthorized activity.”

“This method of operation is supported both by internal procedures and policies, including performing KYC checks and additional due diligence of NetNut’s customers, as well as employing various technological measures, designed to assist in identifying and addressing suspected misuse of the network,” their statement continued.

However, in a report released on June 8, the proxy tracking service Spur asserted that NetNut does not require corporate verification or meaningful “know your customer” procedures before allowing customers to purchase proxy access.

“An individual can sign up, pay, and route traffic through partner address space, including space belonging to institutions whose users never opted in,” Spur wrote. “The ‘verified corporations only’ claim is simply marketing for bandwidth sellers, not an access control on who actually uses the proxies.”

“Nor is NetNut the only front door,” Spur continued. “A number of downstream white labelers and resellers repackage the same ISP proxy pool under their own brands. These outlets typically perform no KYC at all, less scrutiny than NetNut itself, who at the very least might assign an account manager to potential users. Anyone who knows where to look can buy access through a reseller with nothing more than a burner email address and $5 in crypto.”

Synthient found that although the most recent builds of Popa (as of three months ago) have added the ability to ask the user for consent before installing proxy components, not all variants or previous versions of Popa contain this functionality.

“Of the over 20 genuine Popa publishers analyzed, none of them were observed asking for user consent,” Sythient wrote.

THE PREVALENCE OF POPA

Chris Formosa is senior lead information security engineer for Black Lotus Labs, a division of the Internet backbone carrier Lumen Technologies.

“What especially makes Popa dangerous is just how widely used NetNut is for reselling and sharing,” Formosa said, explaining that many other proxy services simply resell NetNut proxies rather than building out their own far-flung proxy networks. “So these Popa IPs appear in tons of different services all over the ecosystem, which makes it one of the most problematic and dangerous proxy botnets on the market currently.”

Formosa said the Popa botnet averages between 1.5 million to 2.5 million distinct IP addresses each day, relying on between 250 and 300 Internet addresses that are used to direct its activities.

“That’s why Popa is so dangerous,” Formosa said. “It may not be the largest botnet we have seen, but it is spread all over the industry, making its power very amplified.”

Formosa said while that makes Popa one of the larger botnets out there today, its numbers pale in comparison to those previously boasted by IPIDEA, a China-based proxy provider that until recently operated a daily pool of nearly 10 million devices that they resold as proxies to anyone. In January 2026, Synthient published research showing that multiple new large DDoS botnets had grown rapidly by tunneling through IPIDEA proxies into the local networks of unsuspecting TV box owners and infecting other Android-based devices behind the user’s firewall.

IPIDEA is based largely on SDKs used to view pirated streaming content on a vast number of TV box devices, but the service’s numbers have dwindled since January, when Google and industry partners took legal action to seize domain names that IPIDEA used to control devices and proxy traffic through them.

Jérôme Meyer, a security researcher at Nokia Deepfield, said the total population of devices participating in the Popa botnet may be far higher than Lumen’s estimates. Meyer told KrebsOnSecurity that Nokia is monitoring 26 of at least 359 known relay nodes for the botnet, and estimates that each relay node handles between 35,000 and 60,000 clients simultaneously.

“On the relay node subset I am looking at (26 of them), 750,000 unique sources in 24 hours,” Meyer wrote in response to questions.

Nokia Deepfield released its own report today on RoboVPN, a VPN app tied to the Vo1d botnet’s Popa plugin that Qurium attributes to NetNut/Alarum Technologies.

THE SYMBIOSIS OF PROXIES AND DATA SCRAPING

Experts say many of the world’s largest proxy providers have updated their public-facing branding to highlight their utility for training AI platforms, implying it is a primary use case for their residential proxies. That’s because AI services tend to rely on constantly mass-scraping the Internet for new text, images and video content that can be used to train large language models (LLMs).

NetNut and other proxy services have recast themselves as critical infrastructure for the AI scraping economy. Image: Synthient.com.

“AI companies depend on web-scraped content: for pre-training, for retrieval, for agent grounding, for search,” reads a report this month from Include Security that examines the prevalence of proxy SDKs in smart TV apps. “But the modern web isn’t scrapeable from a datacenter. Cloudflare, DataDome, HUMAN, among others throttle or block requests from known cloud IPs. The workaround is residential proxies. A scraping job routed through a Comcast or T-Mobile subscriber’s connection arrives at the target site from an IP that belongs to a paying residential customer.”

This non-stop content scraping has spawned more than 70 copyright infringement lawsuits against major tech companies that have acknowledged large-scale data scraping as a major source of the “brains” behind their commercial AI offerings. Ironically, much of that scraping is being aided by proxy services that are intimately tied to unofficial Android TV boxes and associated SDKs whose stated purpose is streaming pirated content.

The scraping activity has become so aggressive that it often overwhelms the targeted websites, preventing them from being reachable by legitimate visitors. In many reported cases, nonprofit organizations, libraries and universities have complained of constantly battling to keep their services online in the face of relentless data-scraping firms hiding behind residential proxy services.

A survey conducted last year by the Confederation of Open Access Repositories (COAR) found while some content scraping bots are rather innocuous, “others are sufficiently aggressive that they are increasingly causing service disruptions in repositories and other scholarly communications infrastructures.” More than 90 percent of survey respondents indicated their repository is encountering aggressive bots, usually more than once a week, and often leading to slow downs and service outages.

“Automated web scraping is nothing new, and has been the key technology underlying search engines such as Google for over 30 years,” wrote Brendan O’Connell, platform manager at the Directory of Open Access Journals (DOAJ), a free, community-curated index of peer-reviewed academic journals. “However, the current investor-fueled AI startup craze means there are now thousands of well-funded companies developing and deploying their own scraping tools to train AI models, alongside existing major players like OpenAI and Google.”

DON’T TOUCH THAT DIAL!

Across the United States, local communities are pushing back against the proliferation of new data centers aimed primarily at improving the capabilities of AI. But security experts say the general public remains largely unaware that using one of these unsanctioned Android TV boxes means their “smart TV” is almost certainly using a significant amount of bandwidth each month to help train modern AI models.

Even households without these sketchy TV boxes can still have their smart TVs turned into residential proxy nodes, just by downloading one of thousands of apps made available on Samsung and LG smart TVs. Spur said it recently scraped the LG and Samsung app stores and found that each had approximately 3,000 apps available for download. Many of these apps are simple games or utilities that state in the fine print that the user’s Internet connection will be used to download data and that they can opt out at any time.

Spur said it found that more than 42 percent of apps available for download via the webOS operating system on LG smart TVs include SDKs that turn one’s television into an always-on residential proxy node. More than a quarter of the apps made for Samsung’s Tizen operating system had similar residential proxy components, Spur found.

Image: Spur.us.

Experts say it’s questionable whether TV apps with proxy SDKs can obtain meaningful consent from users for installing an always-on proxy connection, particularly when anyone in a household — including children — can effectively opt the family TV into a residential proxy network just by installing a simple game or app.

“Privacy-policy disclosure is the wrong control surface for a TV,” Include Security wrote. “It is hard to scroll through a legal document navigated by arrow keys on a remote, and the in-app consent dialog doesn’t convey that a paying customer is about to route their scraping traffic through the user’s home internet.”

Spur’s head of research Sean Simmons told KrebsOnSecurity that most people do not have a working mental model for what it means to sell access to their residential IP address, no matter what device they are using.

“And on a TV, the gap is even wider,” Simmons said. “A one-time prompt navigated with a remote can disappear into the setup flow, while the app keeps monetizing the connection long after anyone remembers what they accepted.”

Simmons said LG and Samsung should follow the lead of other TV platforms that have already drawn a line against residential proxy providers, pointing to policies by Amazon that prohibit apps facilitating proxy services for third parties. Likewise the TV streaming device maker Roku reportedly now bars developers from using proxy SDKs and has removed apps that bundled them.

Piracy related apps pushing proxy SDKs onto unconsenting users. Image: Synthient.

Apps that turn one’s device into a residential proxy node are not limited to smart TVs and no-name streaming boxes, of course. As noted by the security firm Infoblox, mobile app developers can embed SDKs provided by the residential proxy networks into their products to monetize their software, allowing them to receive a small amount of money on each installation.

The result, Infoblox said, is that devices are frequently enrolled without the owner’s knowledge, typically through free applications such as VPNs, streaming apps, screensavers and “productivity” apps such as PDF viewers and break reminders.

All too often, these proxy services are beaconing out from employee devices brought into the workplace, Infoblox found. In a blog post earlier this month, Infoblox said it discovered that fully 65% of its customer base was querying one or more residential proxy related domains.

“We saw steady growth in these queries in 2025, with a 25% increase over the year to over 500 billion per month,” Infoblox wrote. “Over 90% of our pharmaceutical and food & beverage customers have queried residential proxy indicators. Perhaps even more concerning is that over 60% of government and banking customers have as well.”

Infoblox researchers Nick Sundvall and David Brunsdon warned that with residential proxies in the corporate environment, external access is granted to an organization’s IP space.

“If threat actors were to abuse the residential proxy to attack a third party, the third party’s incident response would, correctly, identify your residential proxy as the source,” they wrote. “Untangling that, by proving that you were the conduit and not the threat actor, costs time, creates legal exposure, and can damage your reputation. The stunning prevalence of these services within customer environments warrants attention from both network defenders and policy makers who should consider how the risks posed by residential proxies could be impacting their security posture.”

TV boxes maliciosas: descubra como uma “SuperBox” barata transforma sua casa em um nó proxy para cibercriminosos | Blog oficial da Kaspersky

Netflix, Apple TV+, Disney+, Hulu, Amazon Prime, YouTube Premium… Hoje em dia, as famílias que seguem a lei costumam pagar, em média, de cinco a dez assinaturas apenas para assistir ao conteúdo que desejam, com gastos mensais facilmente ultrapassando a casa dos cem dólares. Não é surpresa, portanto, que as redes sociais e os marketplaces on-line estejam registrando um aumento na demanda por “caixas mágicas”. Surgidas no final de 2025, essas TV boxes Android prometem desbloquear milhares de canais e oferecer acesso gratuito a serviços de streaming mediante um único pagamento.

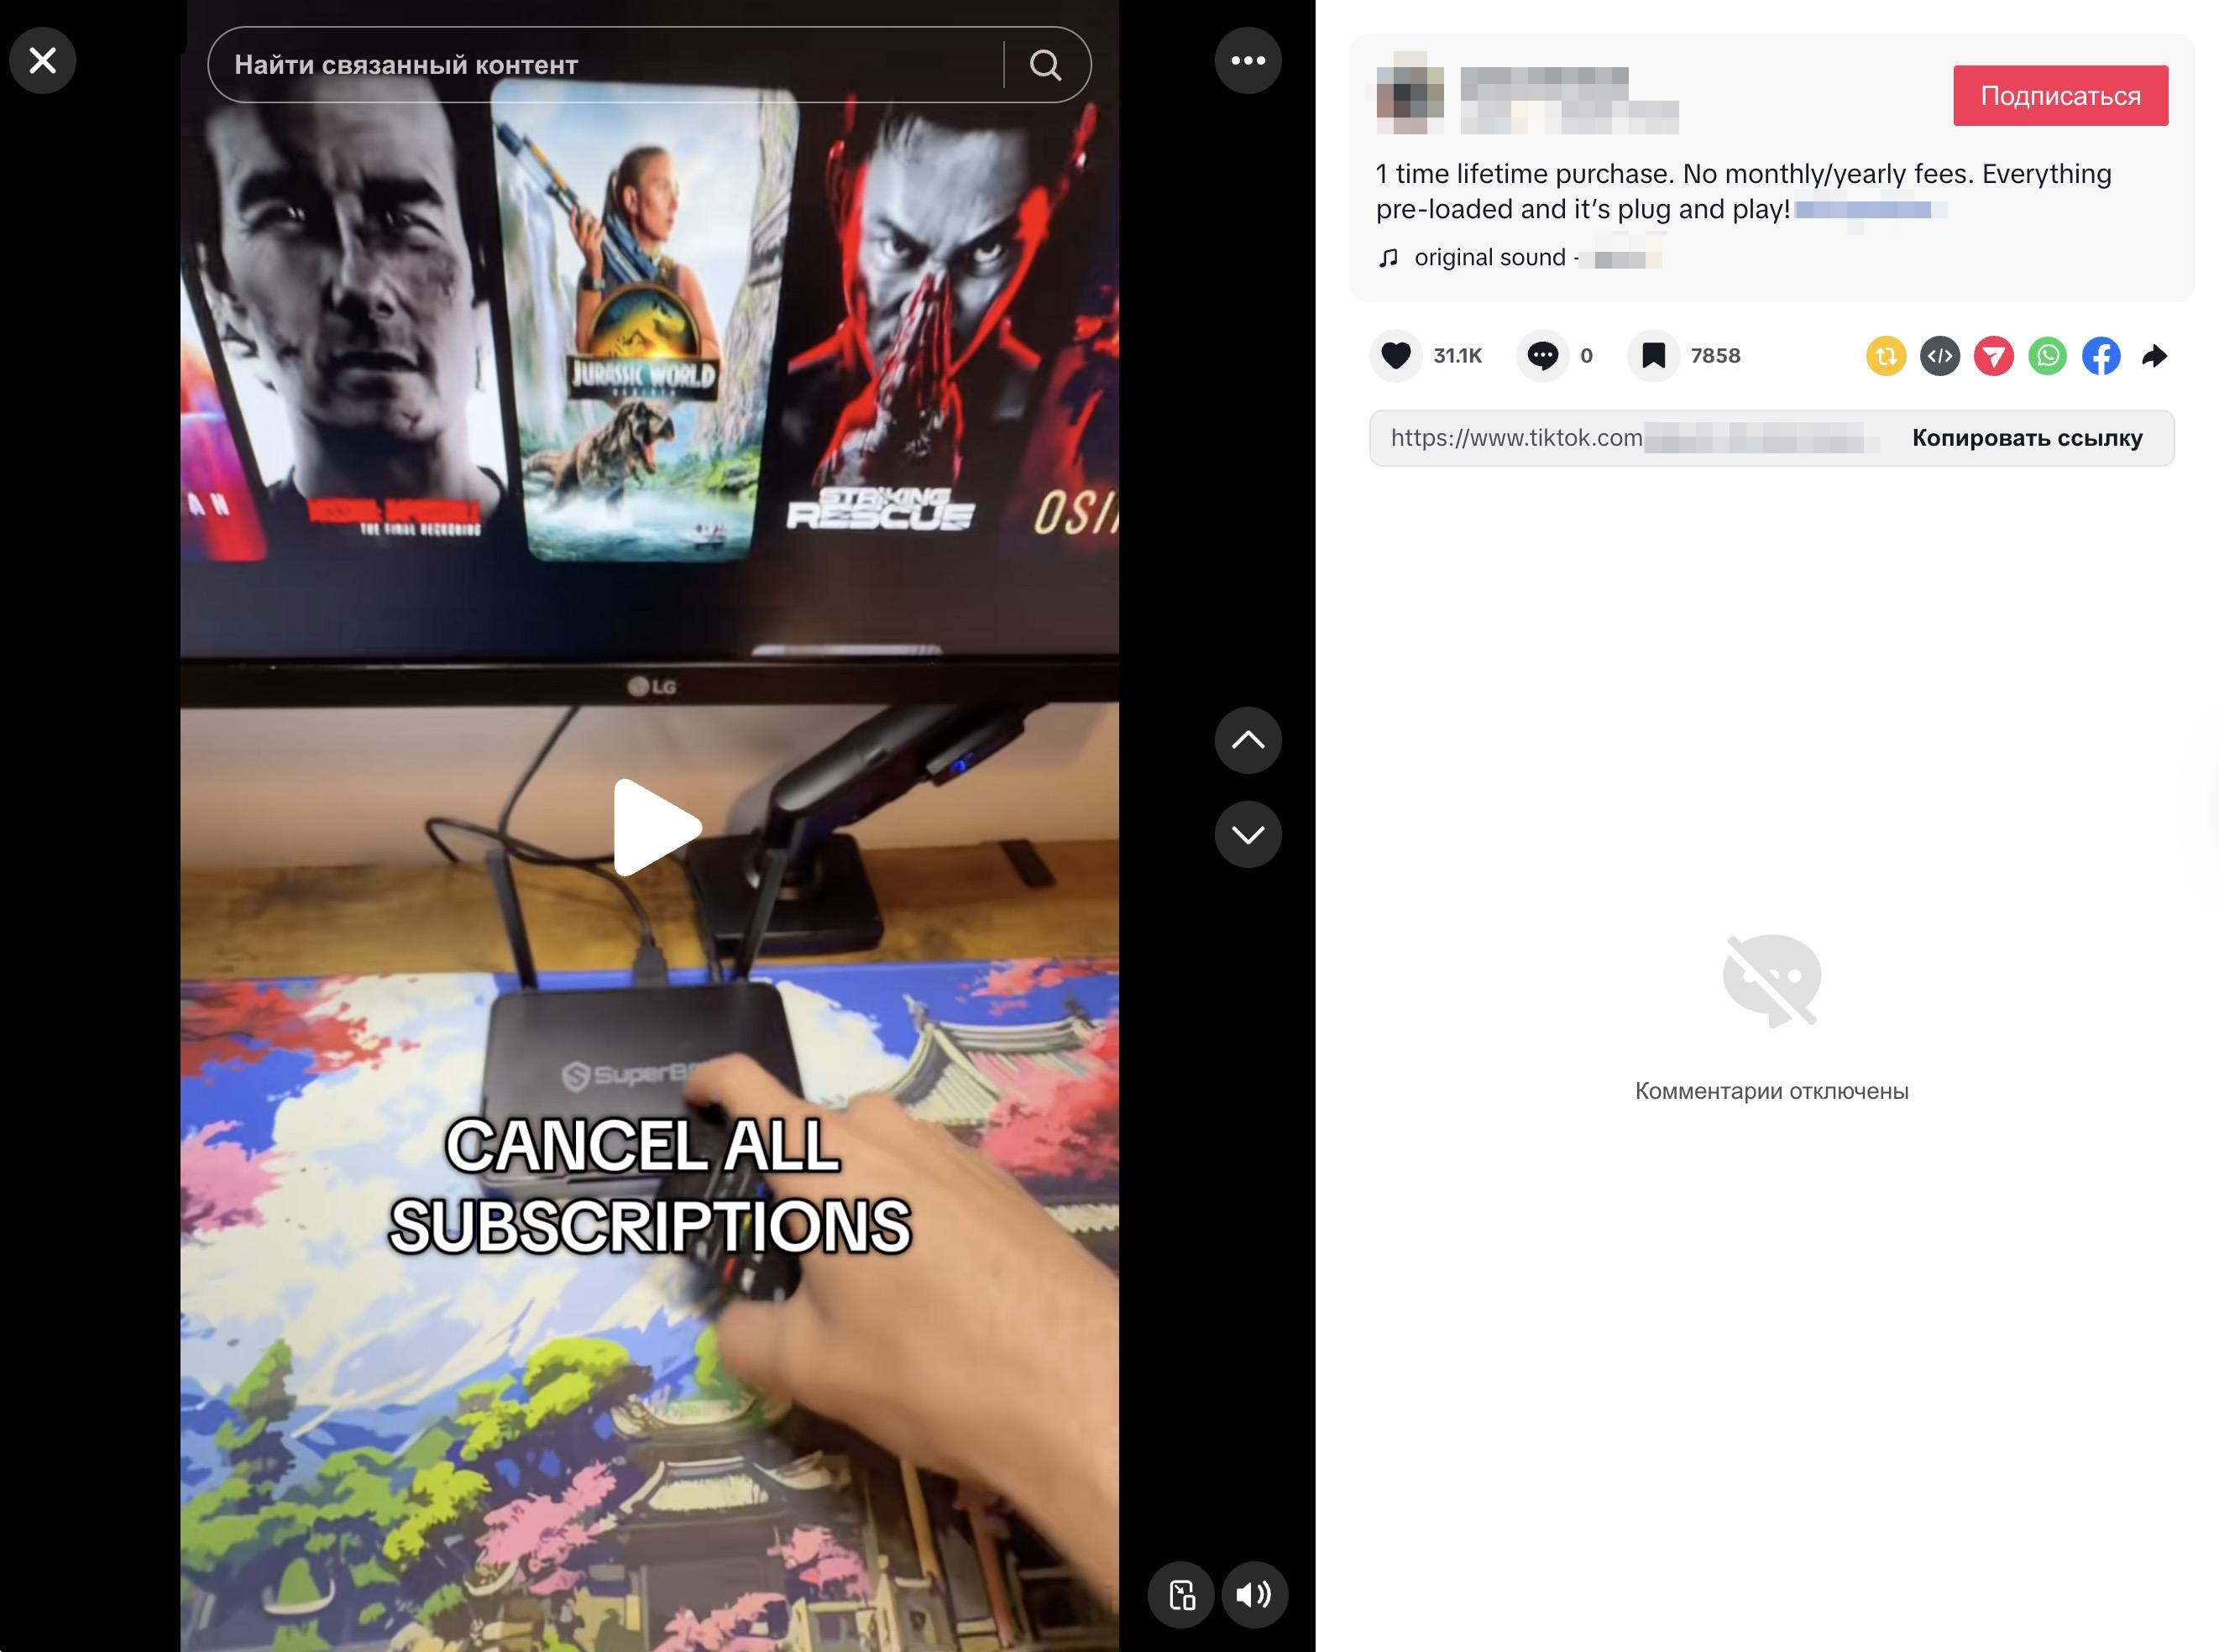
Os anúncios desses dispositivos estão inundando o TikTok e o Instagram: influenciadores sorridentes tiram os SuperBoxes da caixa, conectam-nos à TV e navegam por inúmeros canais. Parece a solução perfeita contra o alto preço das assinaturas, certo? Mas, na prática, essa é uma das formas mais fáceis de permitir a entrada de uma botnet na sua rede doméstica.

Captura de tela de um vídeo do TikTok mostrando um SuperBox em ação

Um vídeo promocional no TikTok explicando como é ótimo quando tudo é grátis simplesmente cancelar todas as suas assinaturas

O que há de errado com essas TV boxes baratas?

Já surgiram vários relatos sobre TV boxes maliciosas, mas agora sua divulgação atingiu uma escala realmente alarmante.

No final de 2025, analistas examinaram vários modelos do SuperBox, um dispositivo popular disponível nas principais lojas de varejo e marketplaces on-line. As descobertas foram muito preocupantes: logo após serem ligados, os dispositivos começaram a enviar solicitações aos servidores do aplicativo de mensagens chinês Tencent QQ e ao serviço de proxy Grass, efetivamente disponibilizando a largura de banda da Internet do usuário para terceiros.

Dentro do firmware, os pesquisadores descobriram aplicativos completamente incomuns em um reprodutor de mídia: um scanner de rede, um analisador de tráfego e ferramentas de sequestro de DNS. Com isso, o dispositivo não apenas transmite conteúdo pirata, mas também vasculha a rede local em busca de outros alvos (incluindo interfaces industriais SCADA) e fica pronto para participar de ataques DDoS. Também foi descoberto que os SuperBoxes contêm pastas com o nome revelador “secondstage”, um forte indício de malware em vários estágios.

Mais recentemente, em abril de 2026, o podcast Darknet Diaries publicou uma entrevista com um pesquisador de segurança conhecido pelo pseudônimo D3ada55, que compartilhou diversos detalhes preocupantes sobre essas caixas, incluindo o fato de que elas ainda eram vendidas livremente em plataformas como Amazon, Walmart e Best Buy.

A evolução da infecção: do BADBOX ao Keenadu

O caso do SuperBox está longe de ser a única ocorrência em que os dispositivos Android foram transformados em nós de botnet ou vendidos com infecções de fábrica. Aqui estão os casos mais recentes:

  • BADBOX 2.0. Em julho de 2025, a Google processou os operadores de uma botnet que comprometeu mais de 10 milhões de dispositivos Android, principalmente TV boxes, tablets e projetores baratos que não tinham certificação do Google Play Protect. Conforme informamos anteriormente, o BADBOX 2.0 tem como alvo TV boxes e opera tanto como uma rede proxy quanto como uma plataforma de fraude publicitária.
  • Kimwolf. Em dezembro de 2025, a equipe do QiAnXin XLab descobriu uma botnet DDoS que havia sequestrado cerca de 1,8 milhão de dispositivos Android. O hardware infectado incluía modelos genéricos de fabricantes pouco conhecidos que usavam nomes chamativos como TV BOX, SuperBox, XBOX, SmartTV e outros. O alcance da infecção foi enorme, com dispositivos comprometidos distribuídos para o mundo todo. Os países mais atingidos foram o Brasil, Índia, Estados Unidos, Argentina, África do Sul, Filipinas e México.
  • Keenadu. Nossos especialistas descobriram esse malware à espreita no firmware de dispositivos novos em novembro de 2025, mas ele só chamou atenção depois de publicarmos um estudo sobre ele em fevereiro de 2026. O Keenadu se disfarça de componente legítimo do sistema, até mesmo entrando em aplicativos de desbloqueio facial e potencialmente concedendo aos invasores acesso a dados biométricos, informações bancárias e mensagens pessoais.

Todas essas histórias compartilham a mesma origem: o cavalo de Troia Triada, documentado pela primeira vez pelos nossos pesquisadores em 2016 e apelidado na época de “um dos cavalos de Troia móveis mais avançados”. Ao longo da última década, ele evoluiu de um malware comum para um backdoor modular integrado diretamente ao firmware durante a fabricação.

Como o esquema de infecção funciona

Os fabricantes de TV boxes baratas cortam gastos em tudo: certificação do Google Play Protect, auditorias de firmware e atualizações de segurança. Muitos desses dispositivos são executados no Android Open Source Project sem nenhuma garantia de segurança. Em algum lugar ao longo da cadeia de suprimentos, seja na fábrica, por meio de um intermediário ou em uma distribuidora, um backdoor é injetado na imagem do firmware. Nossos especialistas suspeitam que o próprio fabricante pode nem estar ciente do comprometimento.

A escala da infecção transforma milhões de caixas idênticas na base perfeita para uma botnet: cada dispositivo comprometido representa um endereço IP exclusivo que pode ser alugado para terceiros. Operadores de botnet, como o Kimwolf, lucram com isso não apenas por meio de ataques DDoS distribuídos, mas também revendendo a largura de banda de smart TVs e TV boxes infectadas.

O que isso significa para você

Uma TV box infectada fica na sala de estar, conectada ao Wi-Fi doméstico. Isso significa que ela pode detectar smartphones com aplicativos bancários, unidades de armazenamento conectadas à rede (NAS) com arquivos da família, câmeras IP, fechaduras inteligentes, computadores de trabalho e qualquer outro dispositivo conectado à sua rede Wi-Fi.

Com esse tipo de vetor de acesso inicial dentro da sua rede doméstica, um invasor pode interceptar tráfego não criptografado, falsificar solicitações de DNS, verificar portas e procurar vulnerabilidades em dispositivos vizinhos. Além disso, seu endereço IP pode ser usado para atividades fraudulentas. Como resultado, na melhor das hipóteses, seu IP acabará entrando em listas de bloqueio, e serviços legítimos começarão a barrar seu acesso por atividade suspeita; na pior, autoridades podem bater à sua porta.

Como identificar um gadget potencialmente perigoso

Você deve ficar alerta se um dispositivo:

  • For vendido sob uma marca sem nome ou genérica, como T95, X96Q, MX10, TV BOX, SuperBox ou similares
  • Promete acesso vitalício gratuito a serviços premium pagos mediante um único pagamento
  • Exige que você desative o Google Play Protect ou instale APKs de terceiros durante a configuração inicial
  • Não tem uma certificação do Play Protect
  • É promovido por meio de campanhas agressivas de spam nas redes sociais

Como evitar hospedar um nó de botnet

  • Compre TV boxes certificadas com Google Play Protect ou adquira dispositivos diretamente de operadoras de telecomunicações e provedores de Internet confiáveis.
  • Isole todos os dispositivos domésticos inteligentes. Configure uma rede Wi-Fi separada no roteador da sua casa para TV boxes, câmeras, alto-falantes inteligentes, aspiradores robóticos e dispositivos semelhantes, mantendo smartphones, unidades NAS e computadores na rede principal. Isso evita que o malware se espalhe para seus dispositivos mais importantes.
  • Atualize o firmware com frequência em todos os dispositivos, e não se esqueça do roteador, pois ele também representa um elo vulnerável na cadeia.
  • Remova todos os aplicativos da TV box Android que não foram instalados por você, especialmente lojas de aplicativos alternativas, “impulsionadores” de Wi-Fi e “limpadores de sistema”.
  • Monitore o tráfego da sua rede. Roteadores modernos e o Kaspersky Premium conseguem exibir os destinos de conexão de cada dispositivo. Conexões frequentes entre um reprodutor de mídia e servidores na China representam um forte sinal de alerta de segurança.
  • Instale o Kaspersky Premium em todos os seus dispositivos, pois ele protege contra cavalos de Troia e bloqueia páginas de phishing usadas para distribuir arquivos APK infectados.
  • Não desative o Google Play Protect e evite instalar APKs de fontes duvidosas, pois esse é o principal vetor de infecção usado para burlar a loja oficial de aplicativos.
  • Em caso de dúvida, devolva a TV box. Não vale a pena arriscar sua biometria, dados bancários ou a reputação do seu endereço IP por causa de um dispositivo de streaming barato.

Quer saber como proteger seus dispositivos domésticos inteligentes? Leia mais nas nossas postagens relacionadas:

A sua TV, seu smartphone e seus alto-falantes inteligentes estão espionando você?

Seu roteador está trabalhando secretamente para inteligências estrangeiras?

Casa não tão inteligente

Lar, smart lar

Como proteger sua casa smart

❌